

Aplique patches em um conjunto de servidores Linux
Execute o playbook de patches em um inventário selecionado. Use limite de hosts para um lote menor e revise os resultados por host.
Compartilhe um trabalho preparadoMantenha playbooks no Git. Use o Semaphore para executá-los com inventários e credenciais salvos, agendar manutenção e inspecionar resultados por host.


Inventário, chave SSH, senha Vault e opções ainda estão no histórico shell de alguém. Toda passagem de responsabilidade começa pela mesma configuração.
Execute o playbook de patches em um inventário selecionado. Use limite de hosts para um lote menor e revise os resultados por host.
Compartilhe um trabalho preparadoSelecione a release pelas entradas e reutilize repositório, inventário e credenciais Vault salvos.
Compartilhe um trabalho preparadoAgende o playbook de renovação e configure alertas de falha. Mantenha um registro para cada execução.
Configure um agendamentoUm modelo reúne repositório, caminho do playbook, inventário, credenciais Vault e opções de runtime.
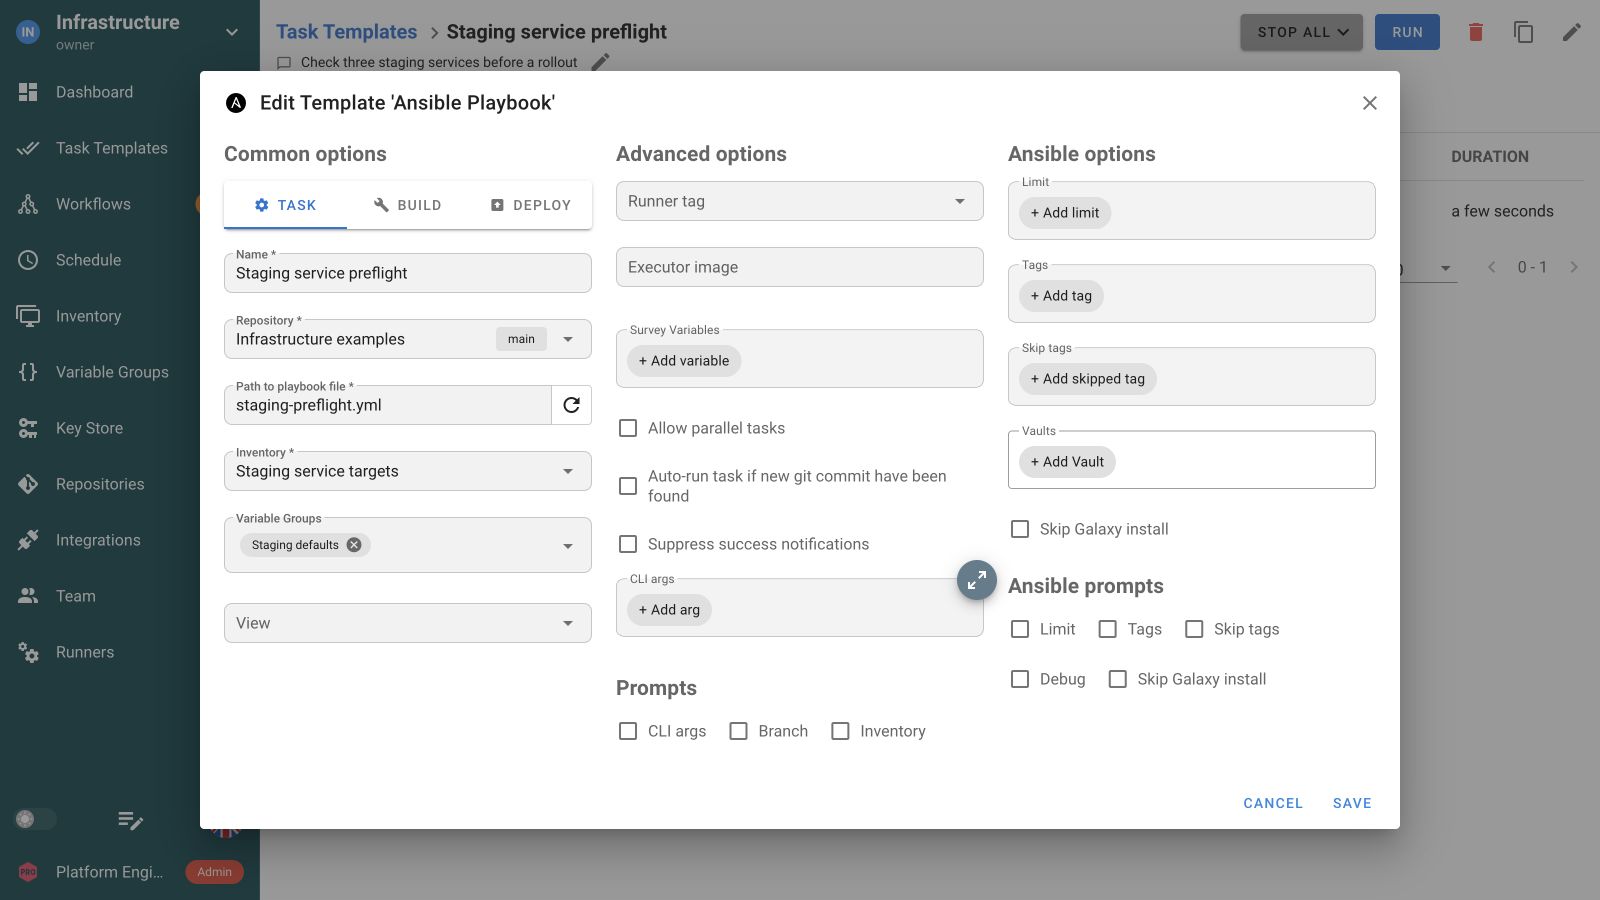
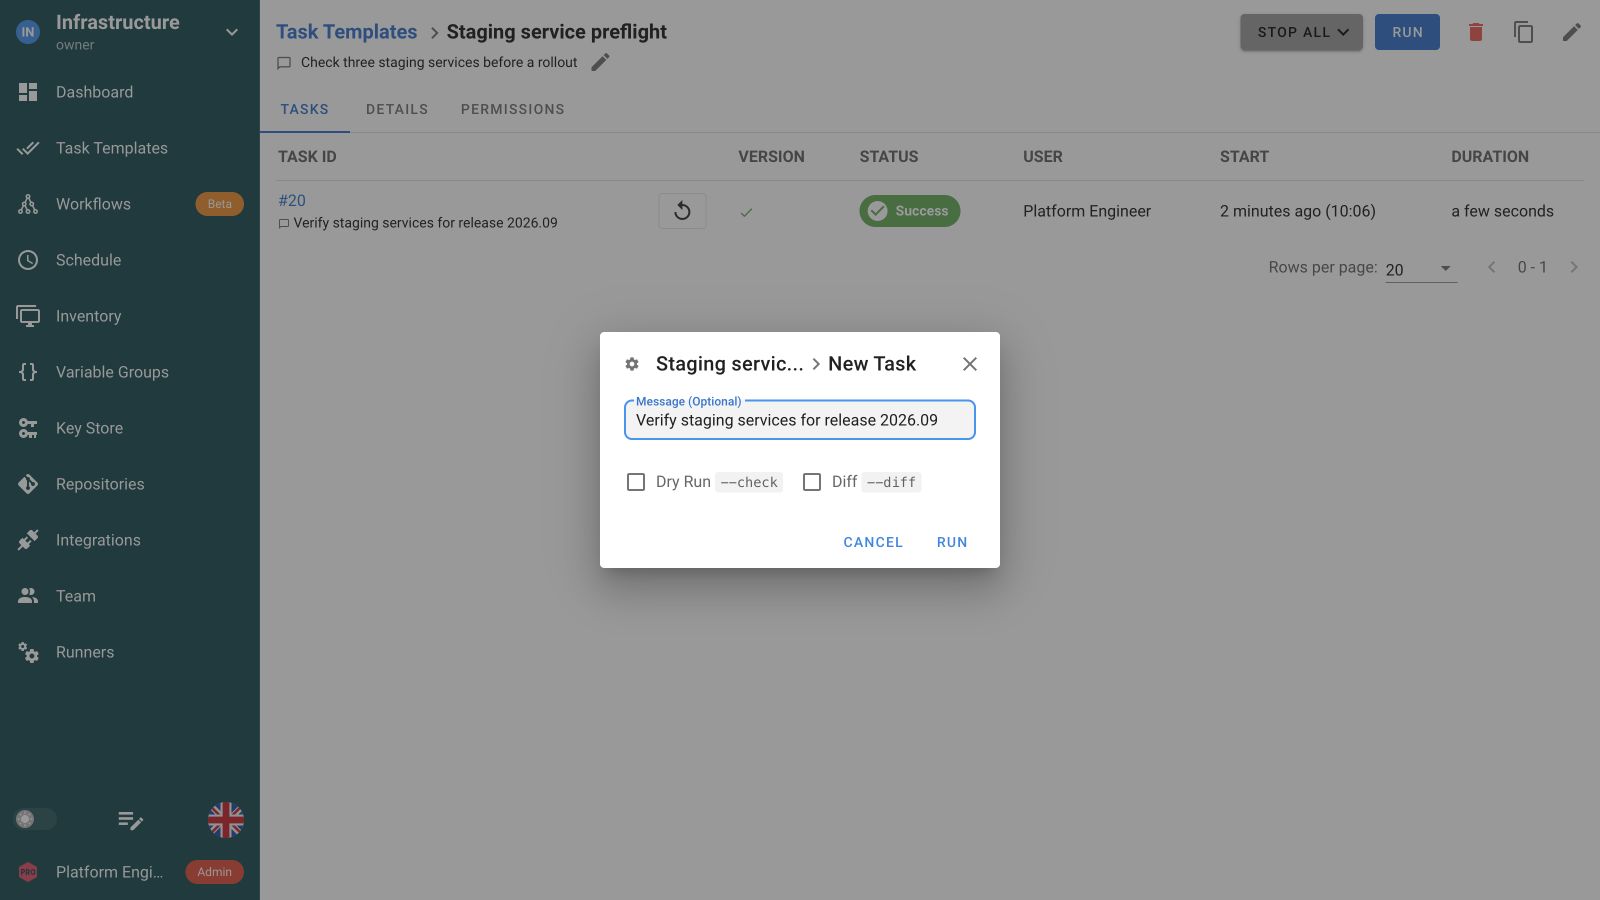
Ao iniciar, os engenheiros escolhem apenas as opções expostas pelo modelo, como limites, tags, execução de teste ou diferenças.
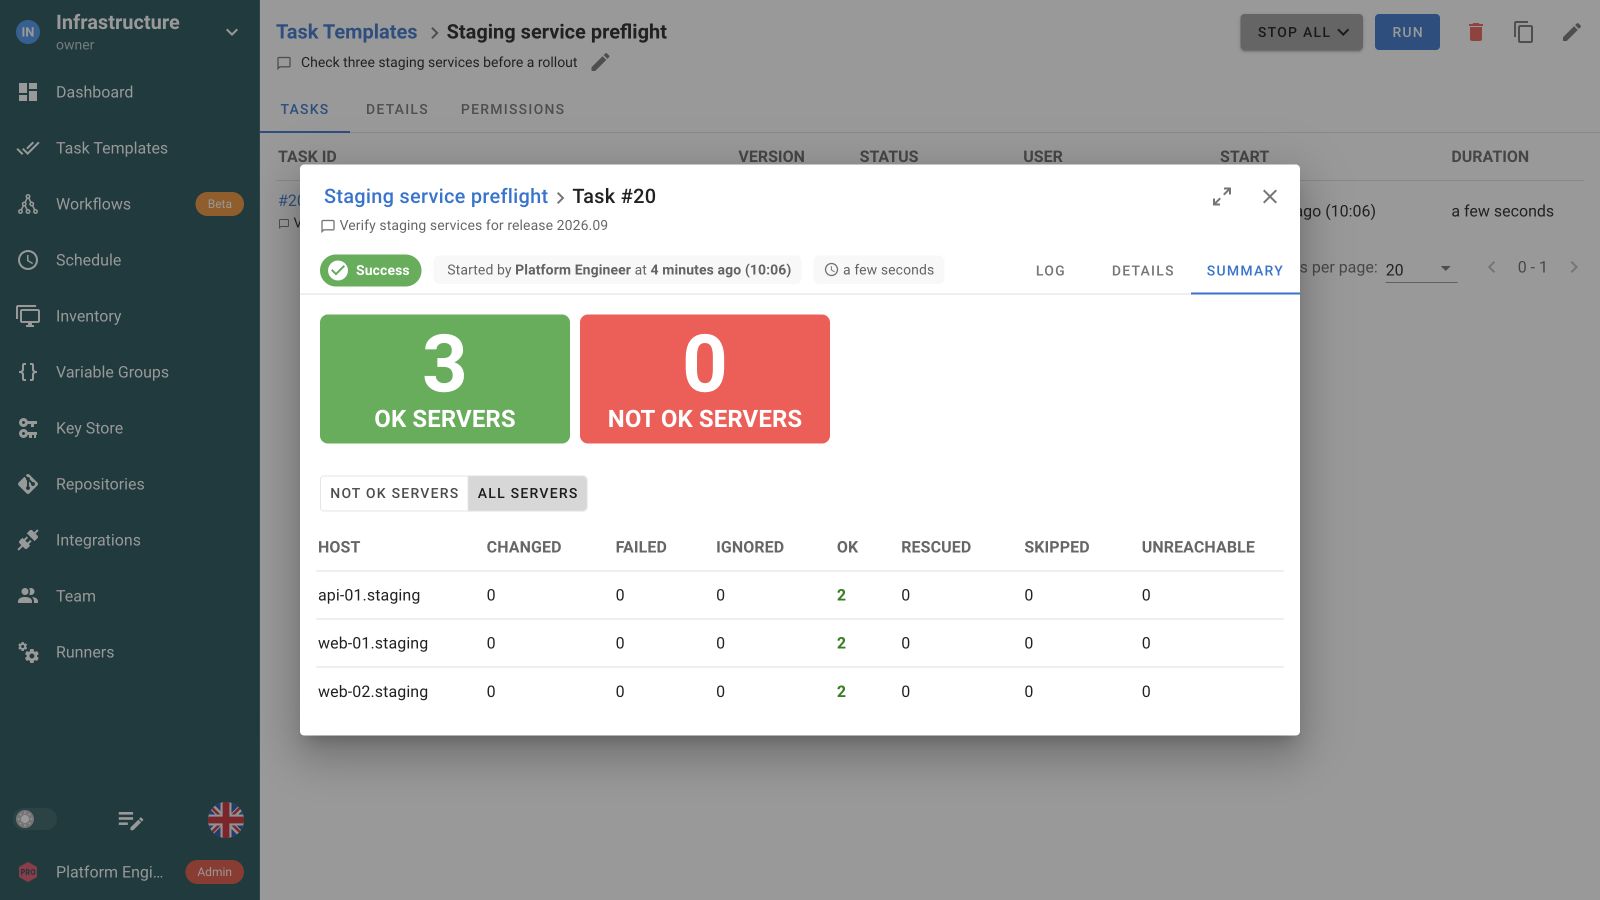
A execução concluída mostra a saída do play e resumo dos hosts, permitindo ver destinos com sucesso ou falha.
A Savvii usa Semaphore para executar playbooks de provisionamento por trás do middleware Laravel. No estudo de caso publicado, a arquitetura atende cerca de 600 servidores de uma agência.
Veja como a Savvii executaConecte provisionamento Terraform, configuração Ansible e verificações Python em um workflow. Passe saídas da infraestrutura às entradas do playbook e os valores do serviço configurado para a verificação. Adicione aprovações e caminhos de falha onde a operação exigir.
 Provisione o ambiente
Configure os servidores
 Verifique os serviços
 Colete diagnóstico
Use inventário estático, arquivo de repositório ou inventário dinâmico compatível com o ambiente. Habilite a entrada Limit quando precisar atingir só parte do inventário.
Salve padrões no modelo e exponha as opções Ansible necessárias ao iniciar. Variáveis de formulário coletam entradas próprias como versão de release ou referência de mudança.
Anexe credenciais salvas para acessar repositório e hosts, além de várias senhas Ansible Vault quando necessário. Seus playbooks, funções e coleções permanecem no repositório existente.
Execute o mesmo modelo manualmente, por integração de API ou agendamento. Use workflow para dependências, aprovações e caminhos de sucesso ou falha entre trabalhos.
Sim. Crie um modelo Ansible, selecione repositório e caminho do playbook e anexe inventário, variáveis e credenciais necessários. Funções, coleções e revisão Git permanecem. Prepare dependências Ansible no ambiente.
Use inventário estático, arquivo de inventário do repositório ou inventário dinâmico compatível. Salve no modelo. Habilite a entrada Limit quando engenheiros precisarem limitar a execução a hosts ou grupos específicos.
Sim. Configure entradas e opções compatíveis no modelo e use ao iniciar. Padrões ficam salvos. Para substituições API compatíveis, como limite de hosts, habilite primeiro a entrada correspondente.
Atribua funções de projeto que separem execução de tarefas de edição de recursos. A equipe executa um modelo preparado com sua configuração salva. As funções personalizadas Enterprise podem restringir o acesso a modelos selecionados. Revise todas as funções atribuídas, pois suas permissões se somam.
Sim. Crie um modelo Ansible funcional e agende recorrência. Seu playbook aplica patches ou renova. Semaphore inicia no horário configurado e mantém saída e status de cada ocorrência.
Sim. Conecte seus modelos em workflow para seguir provisionamento com configuração Ansible e verificação separada. Adicione condições de sucesso ou falha e aprovação onde o procedimento exigir decisão.
Salve credenciais no Key Store do Semaphore ou conecte uma fonte externa compatível de segredos. Vincule referências aos recursos e modelos necessários. O trabalho reutiliza essa configuração sem colegas copiarem valores secretos em cada execução.
Não. Ansible executa no ambiente de execução usado pelo Semaphore. Prepare ali sua versão, coleções e acessos. Colegas iniciam o modelo salvo pela UI ou API e revisam a saída registrada sem recriar o runtime nos laptops.

