

Aggiornare una flotta Linux
Esegui il playbook di aggiornamento su un inventario selezionato. Usa un limite host per un lotto ridotto e controlla poi i risultati.
Condividere un job preparatoConserva i playbook in Git. Eseguili con Semaphore usando inventari e credenziali salvati, pianifica manutenzioni e consulta i risultati di ogni host.


Inventario, chiave SSH, password Vault e opzioni sono ancora nella cronologia shell di qualcuno. Ogni passaggio di consegne ricomincia dalla stessa configurazione.
Esegui il playbook di aggiornamento su un inventario selezionato. Usa un limite host per un lotto ridotto e controlla poi i risultati.
Condividere un job preparatoSeleziona la versione dagli input e riutilizza repository, inventario e credenziali Vault salvati.
Condividere un job preparatoPianifica il playbook di rinnovo e gli avvisi di errore. Conserva ogni registrazione di esecuzione.
Configurare una pianificazioneUn modello raccoglie repository, percorso playbook, inventario, credenziali Vault e scelte di esecuzione.
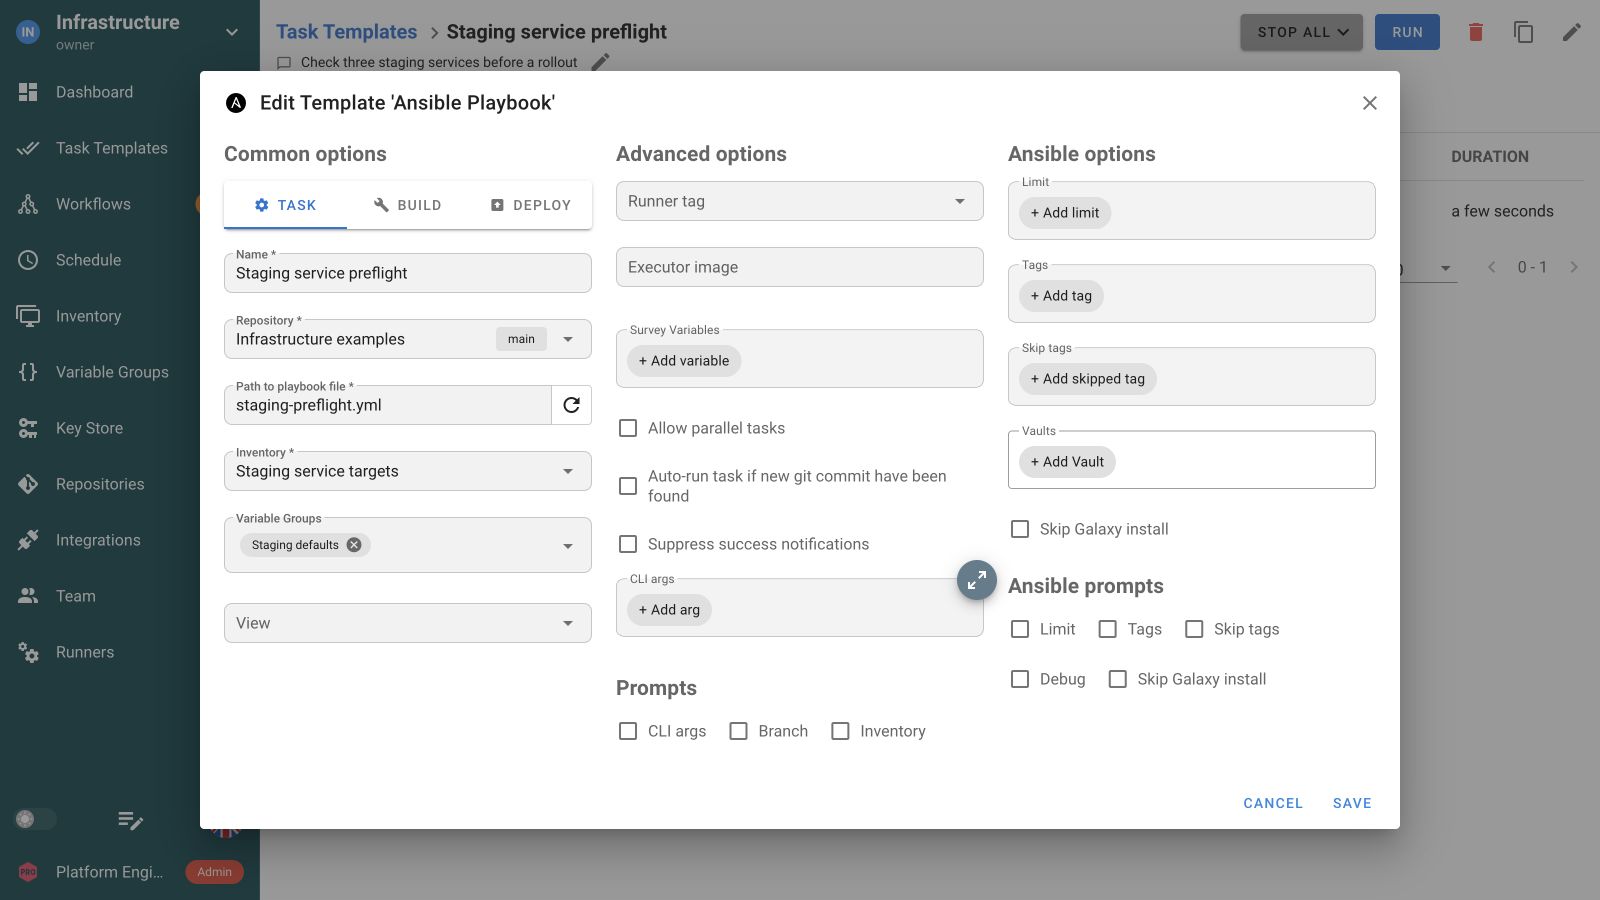
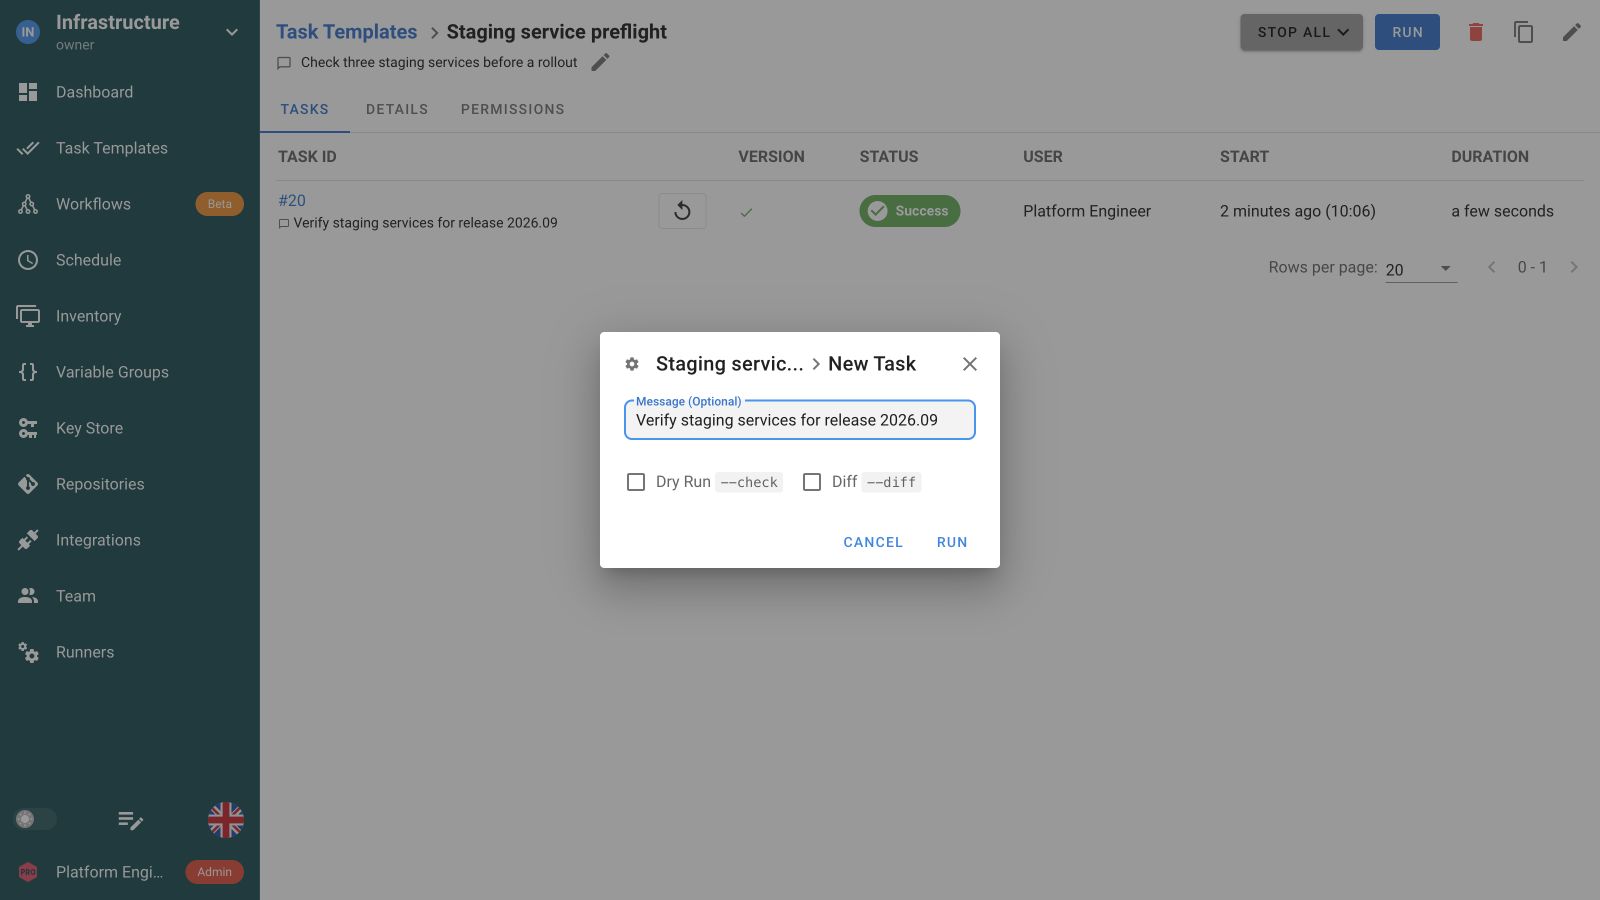
All’avvio i tecnici scelgono solo le opzioni esposte dal modello, come limiti, tag, simulazione o differenze.
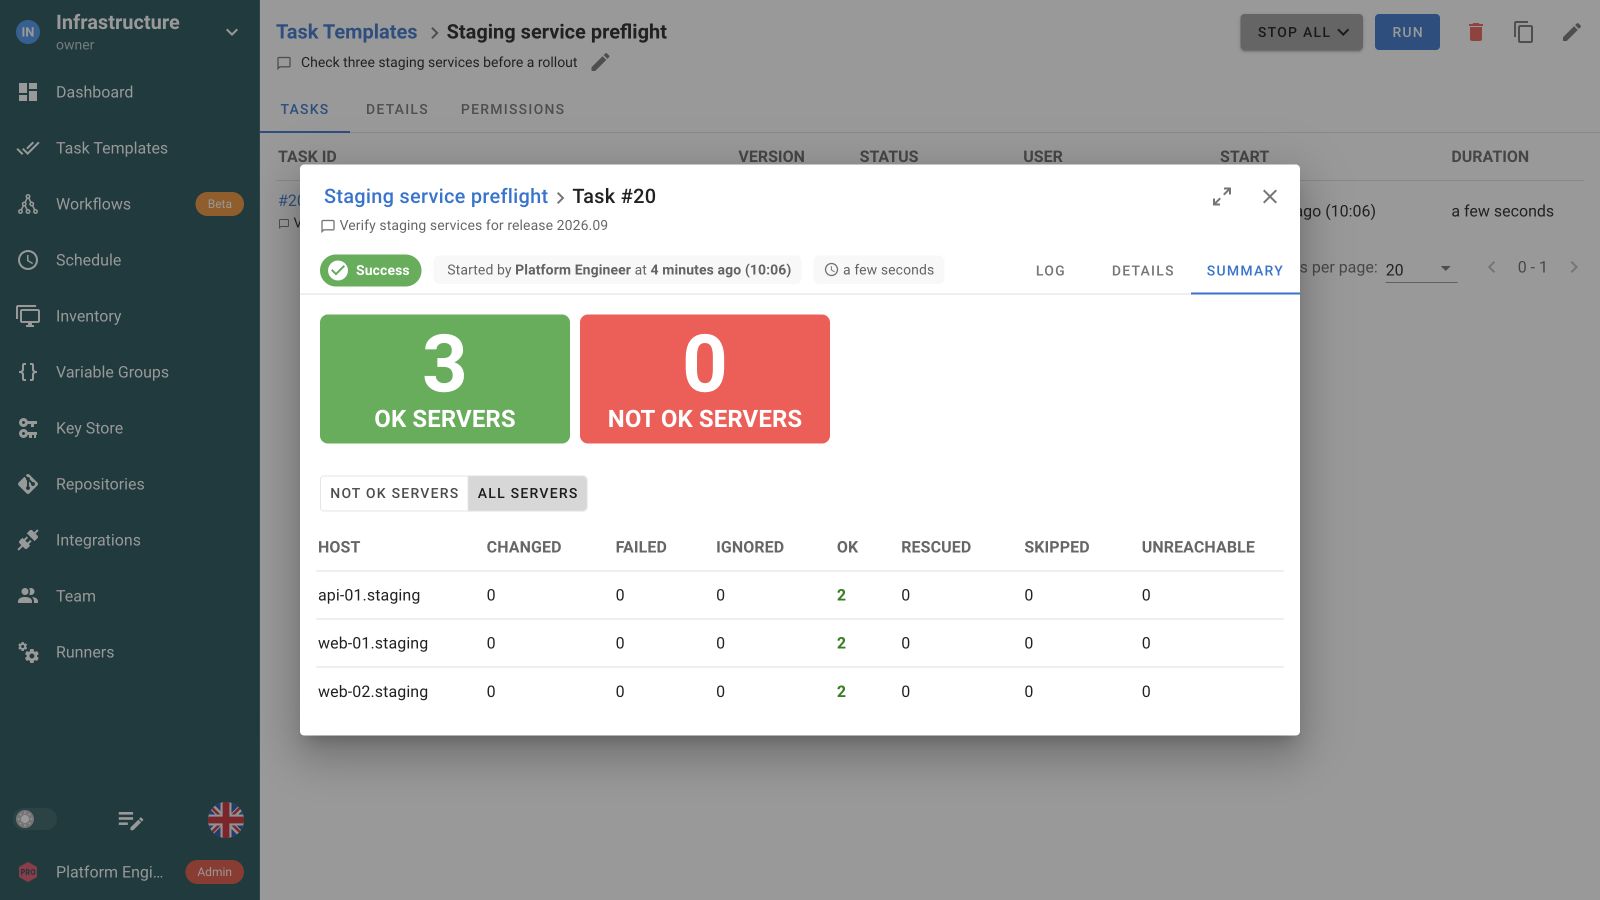
L’esecuzione conclusa mostra output e riepilogo host, così il team vede quali destinazioni sono riuscite o fallite.
Savvii usa Semaphore per eseguire playbook di provisioning dietro il middleware Laravel. Nel caso pubblicato l’architettura serve una flotta di circa 600 server di agenzie.
Vedere come lo usa SavviiCollega provisioning Terraform, configurazione Ansible e controlli Python in un workflow. Passa gli output infrastrutturali agli input del playbook, poi i valori del servizio configurato alla verifica. Aggiungi approvazioni e percorsi di errore dove necessario.
 Provisioning dell’ambiente
Configurare i server
 Controllare i servizi
 Raccogliere la diagnostica
Usa inventario statico, file repository o dinamico supportato. Abilita Limit per mirare solo a una parte.
Salva i valori predefiniti ed esponi le opzioni Ansible richieste all’avvio. Le Survey Variables raccolgono input personalizzati come versione o riferimento di modifica.
Associa credenziali salvate per repository e host e più password Ansible Vault dove necessario. Playbook, ruoli e collection rimangono nel repository esistente.
Esegui lo stesso modello manualmente, da un’integrazione API o secondo pianificazione. Usa un workflow per dipendenze, approvazioni e percorsi di successo o errore tra job.
Sì. Crea un Task Template Ansible con repository, playbook, inventario, variabili e credenziali. Mantieni ruoli, collection e revisione Git. Prepara le dipendenze nell’ambiente.
Usa inventario statico, file dal repository o dinamico supportato. Salvalo nel modello. Abilita Limit per restringere l’esecuzione a host o gruppi.
Sì. Configura campi e opzioni nel modello e usali all’avvio. I predefiniti restano salvati. Per sostituzioni API supportate come limite host abilita prima il campo corrispondente.
Assegna ruoli che separino esecuzione e modifica delle risorse. Il team esegue un modello preparato con configurazione salvata. I ruoli personalizzati Enterprise possono limitare l’accesso a determinati modelli. Verifica tutti i ruoli, perché i permessi si sommano.
Sì. Crea un Task Template Ansible funzionante e pianificalo. Il playbook aggiorna o rinnova; Semaphore avvia all’orario previsto e conserva output e stato.
Sì. Collega i Task Template perché al provisioning seguano Ansible e una verifica separata. Aggiungi condizioni e approvazione quando la procedura richiede una decisione.
Salva credenziali nel Key Store Semaphore o collega una fonte esterna supportata. Associa i riferimenti a risorse e modelli necessari. Il job riutilizza la configurazione senza che i colleghi copino segreti a ogni esecuzione.
No. Ansible gira nell’ambiente usato da Semaphore. Prepara lì versione, collection e accessi. I colleghi avviano il Task Template salvato da interfaccia o API e leggono l’output senza ricreare l’ambiente sui laptop.

