

Linux filosuna yama uygulayın
Yama playbook'unu seçili envantere karşı çalıştırın. Küçük grup için ana makine sınırı kullanın, sonra ana makine sonuçlarını inceleyin.
Hazır işi paylaşınPlaybook'ları Git'te tutun. Kayıtlı envanter ve kimlik bilgileriyle çalıştırmak, bakım zamanlamak ve ana makine bazında sonuç incelemek için Semaphore kullanın.


Envanter, SSH anahtarı, Vault parolası ve seçenekler hâlâ birinin kabuk geçmişinde yaşıyor. Her devir aynı kurulumla başlıyor.
Yama playbook'unu seçili envantere karşı çalıştırın. Küçük grup için ana makine sınırı kullanın, sonra ana makine sonuçlarını inceleyin.
Hazır işi paylaşınSürümü çalıştırma girdilerinden seçin; kayıtlı depo, envanter ve Vault kimlik bilgilerini yeniden kullanın.
Hazır işi paylaşınYenileme playbook'unu zamanlayın ve başarısız görev bildirimlerini yapılandırın. Her çalıştırmanın yürütme kaydını tutun.
Zamanlama oluşturunTek şablon depo, playbook yolu, envanter, Vault kimlik bilgileri ve çalışma ortamı seçimlerini birlikte tutar.
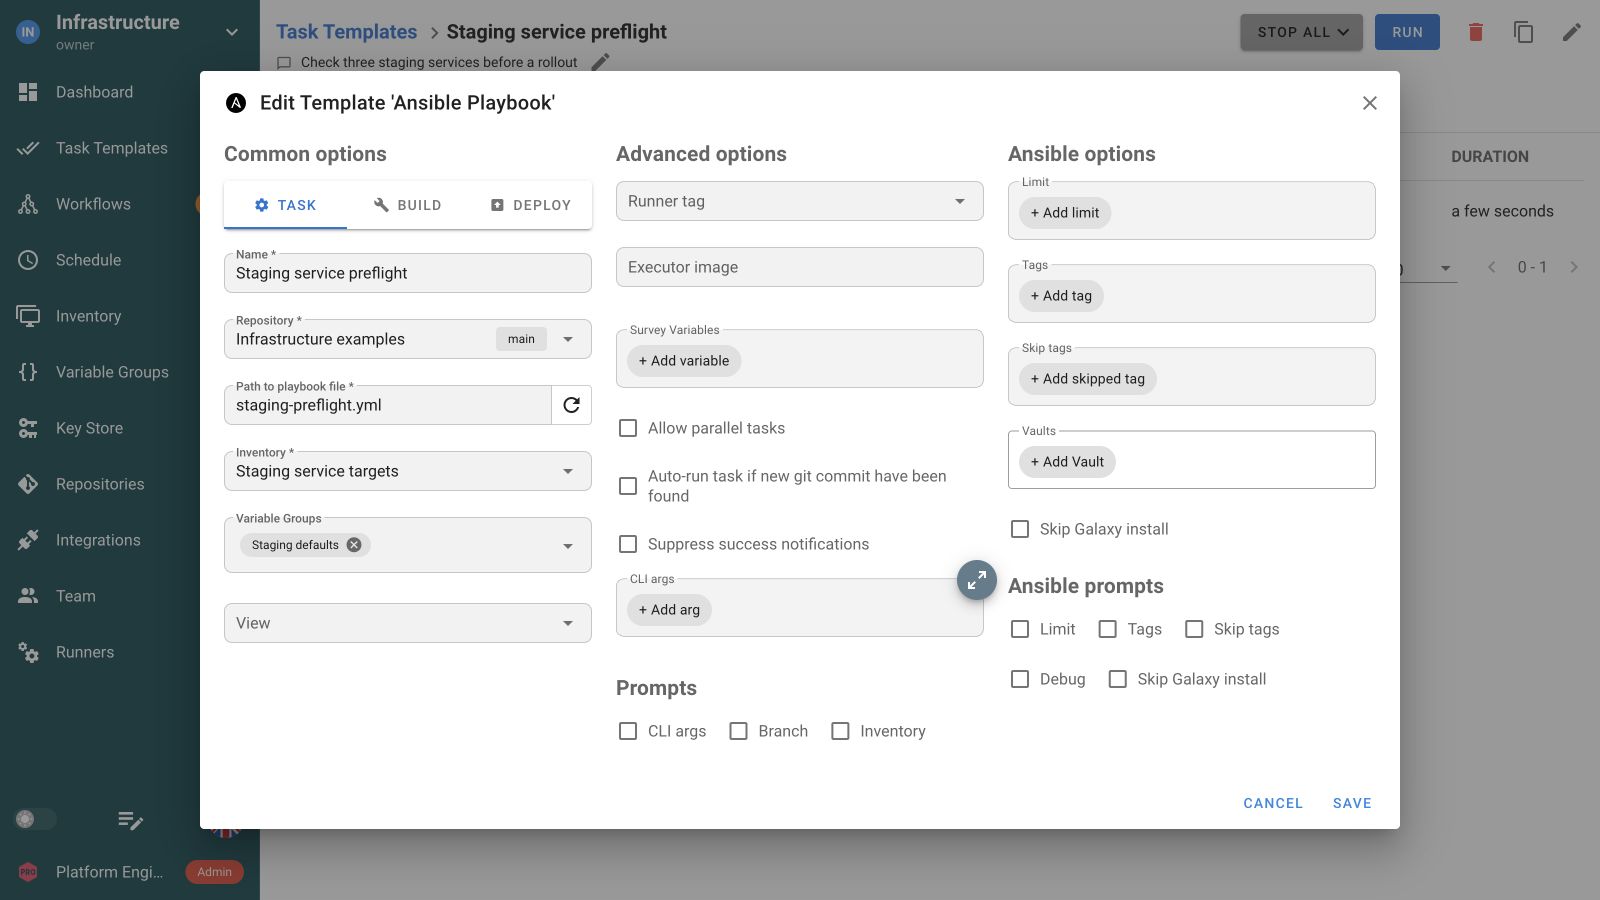
Başlangıçta mühendisler yalnızca şablonun sunduğu sınırlar, etiketler, deneme çalıştırması veya fark gibi seçenekleri seçer.
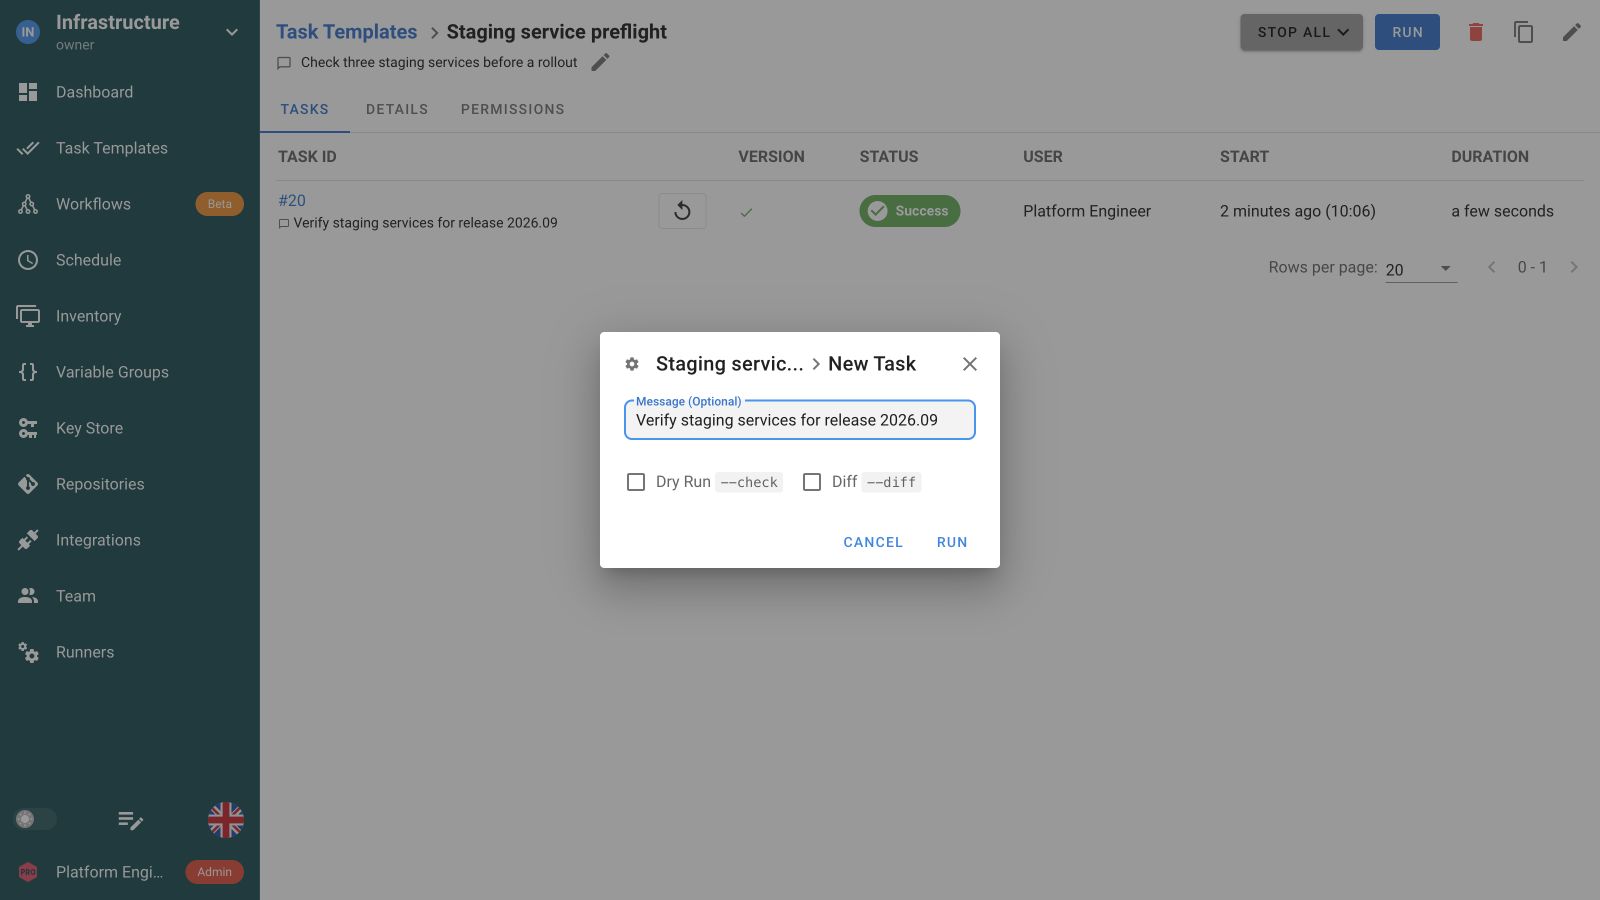
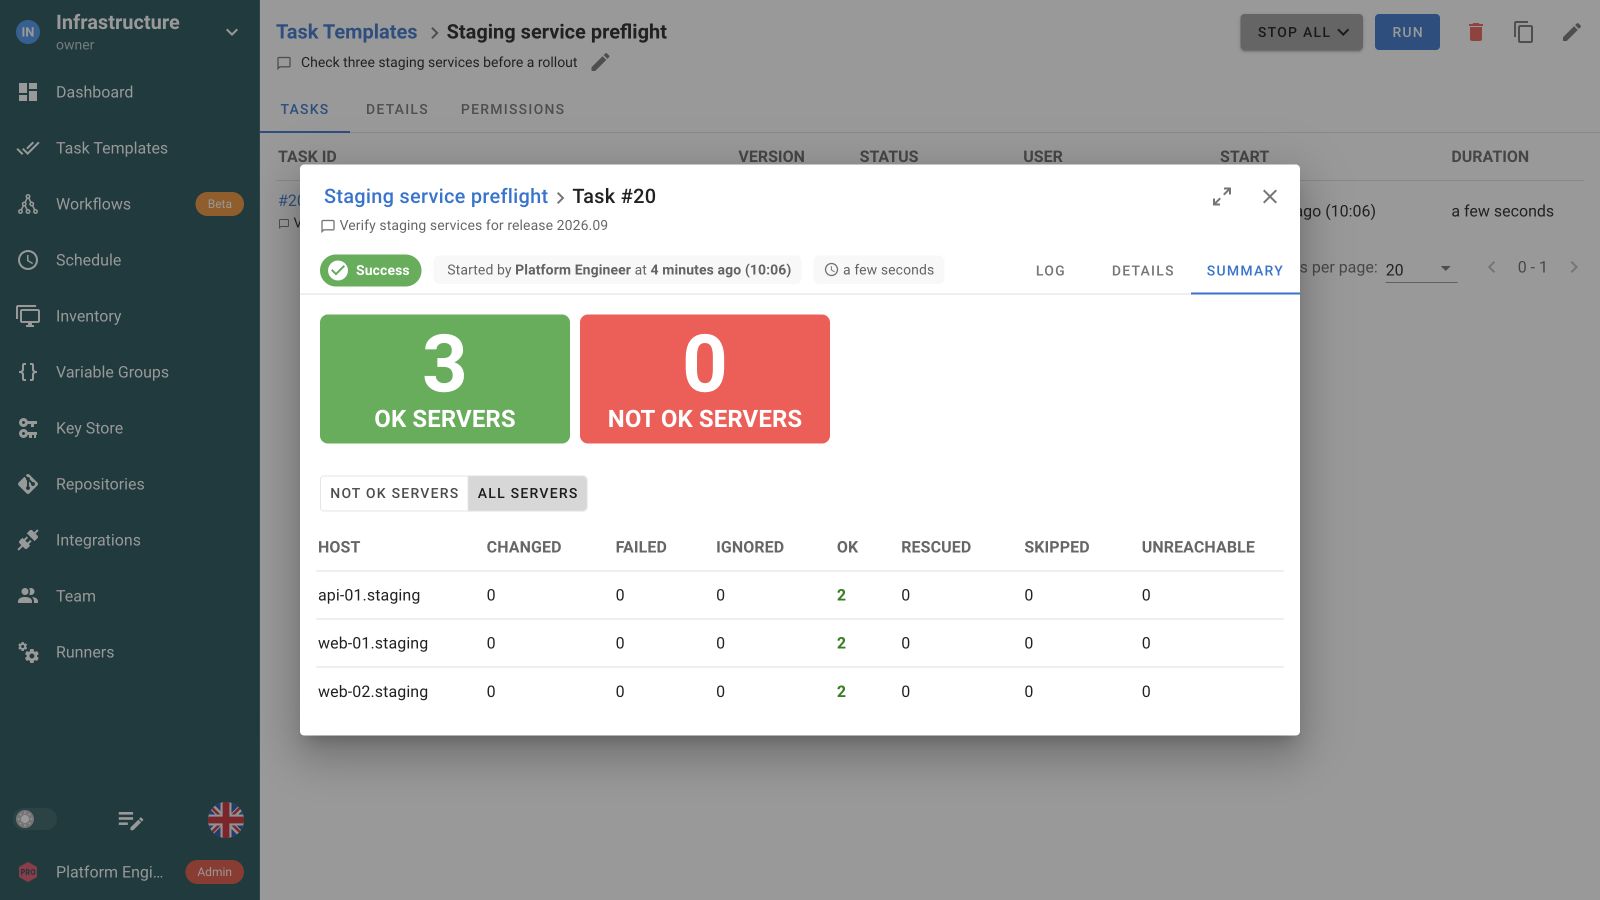
Biten çalıştırma playbook çıktısını ve ana makine özetini gösterir; ekip hangi hedeflerin başarılı veya başarısız olduğunu görür.
Savvii, Laravel ara katmanının arkasında hazırlık playbook'ları çalıştırmak için Semaphore kullanıyor. Yayımlanmış vaka çalışmasına göre mimari yaklaşık 600 sunuculuk ajans filosuna hizmet veriyor.
Savvii'nin nasıl çalıştırdığını görünTerraform hazırlığını, Ansible yapılandırmasını ve Python kontrollerini İş Akışında bağlayın. Altyapı çıktılarını playbook girdilerine, sonra yapılandırılmış servis değerlerini doğrulamaya aktarın. İşlemin gerektirdiği yerlerde onay ve hata yolları ekleyin.
 Ortamı hazırlayın
Sunucuları yapılandırın
 Servisleri kontrol edin
 Tanılama topla
Statik envanter, depo dosyası veya ortamın desteklediği dinamik envanter kullanın. Çalıştırma envanterin yalnızca bir kısmını hedefleyecekse Limit istemini açın.
Varsayılanları şablona kaydedin ve ekibin başlangıçta ihtiyaç duyduğu Ansible seçeneklerini sunun. Anket Değişkenleri sürüm veya değişiklik referansı gibi özel girdileri toplar.
Depo ve ana makine erişimi için kayıtlı kimlik bilgilerini, gerektiğinde birden fazla Ansible Vault parolasını ekleyin. Playbook'lar, roller ve koleksiyonlar mevcut depolarında kalır.
Aynı şablonu elle, API entegrasyonundan veya zamanlamayla çalıştırın. İşler arasındaki bağımlılıklar, onaylar ve başarı veya hata yolları için İş Akışı kullanın.
Evet. Ansible Görev Şablonu oluşturun, depo ve playbook yolunu seçip gerekli envanter, değişken ve kimlik bilgilerini ekleyin. Roller, koleksiyonlar ve Git inceleme süreci korunur. Gereken Ansible bağımlılıklarını yürütme ortamında hazırlayın.
Statik envanter, depodan envanter dosyası veya ortamın desteklediği dinamik envanter kullanın. Envanteri şablona kaydedin. Mühendislerin çalıştırmayı belirli ana makine veya gruplara daraltması gerekiyorsa Limit istemini açın.
Evet. Desteklenen istemleri ve seçenekleri şablonda yapılandırıp görev başlatırken kullanın. Varsayılanlar sonraki çalıştırmalar için kayıtlı kalır. Ana makine sınırı gibi desteklenen API geçersiz kılmaları için önce şablonda ilgili istemi açın.
Görev yürütmeyi kaynak düzenlemeden ayıran proje rolleri atayın. Ekip, kayıtlı yapılandırmasıyla hazırlanmış şablonu çalıştırır. Enterprise özel rolleri erişimi seçili şablonlarla daraltabilir. İzinler toplandığı için tüm atanmış rolleri inceleyin.
Evet. Çalışan Ansible Görev Şablonu oluşturup yinelenen çalıştırmalara zamanlama ekleyin. Yamayı veya yenilemeyi playbook yapar. Semaphore görevi ayarlı zamanda başlatır ve her çalıştırmanın çıktı ile durumunu tutar.
Evet. Altyapı hazırlığını Ansible yapılandırması ve ayrı doğrulama görevinin izleyebilmesi için Görev Şablonlarını İş Akışında bağlayın. Prosedürün devamdan önce karar gerektirdiği yere başarı veya hata koşulları ve onay ekleyin.
Kimlik bilgisi kayıtlarını Semaphore Anahtar Deposuna kaydedin veya desteklenen dış sır kaynağı bağlayın. Başvuruları ihtiyaç duyan kaynaklara ve şablona ekleyin. İş, ekip arkadaşları her çalıştırmada gizli değerleri kopyalamadan yapılandırmayı yeniden kullanır.
Hayır. Ansible Semaphore'un kullandığı yürütme ortamında çalışır. Sürümünü, koleksiyonlarını ve erişimini orada hazırlayın. Ekip arkadaşları kayıtlı Görev Şablonunu arayüz veya API üzerinden başlatır ve dizüstü bilgisayarda çalışma ortamını yeniden kurmadan kayıtlı çıktıyı inceler.

