


为 Linux 主机群打补丁
针对选定清单运行补丁 Playbook。使用主机限制缩小批次,然后审查主机结果。
共享预先准备的作业清单、SSH 密钥、Vault 密码和参数仍留在某个人的 Shell 历史中。每次交接都得重复相同配置。
一个模板将仓库、Playbook 路径、清单、Vault 凭据和运行时选项整合在一起。
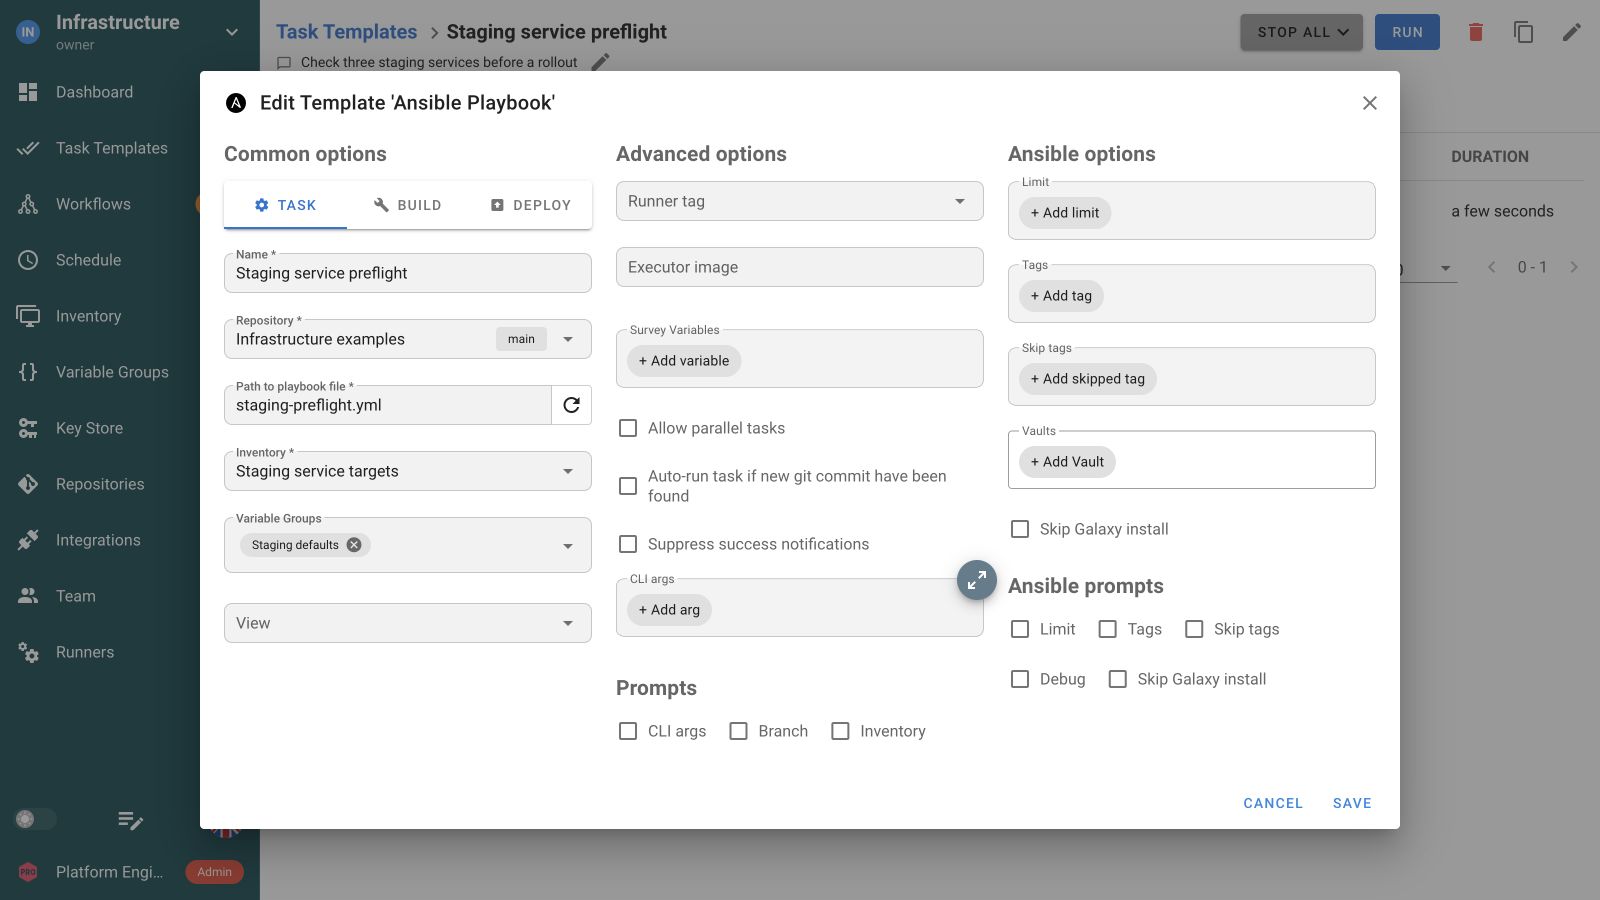
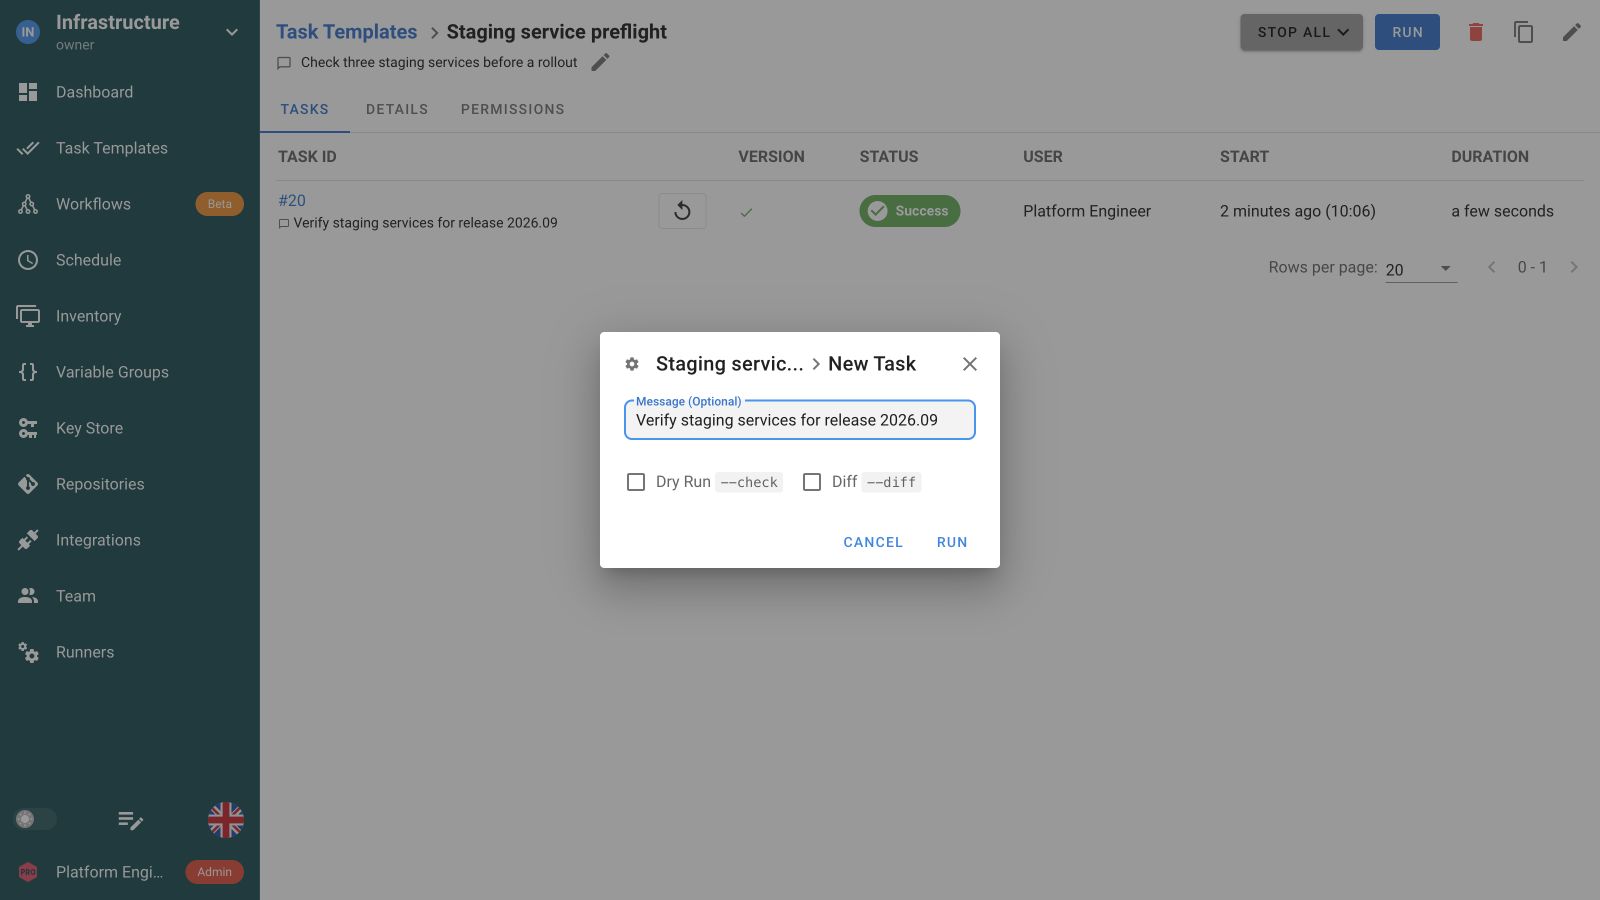
启动时,工程师只能选择模板开放的选项,例如主机限制、标签、试运行或差异。
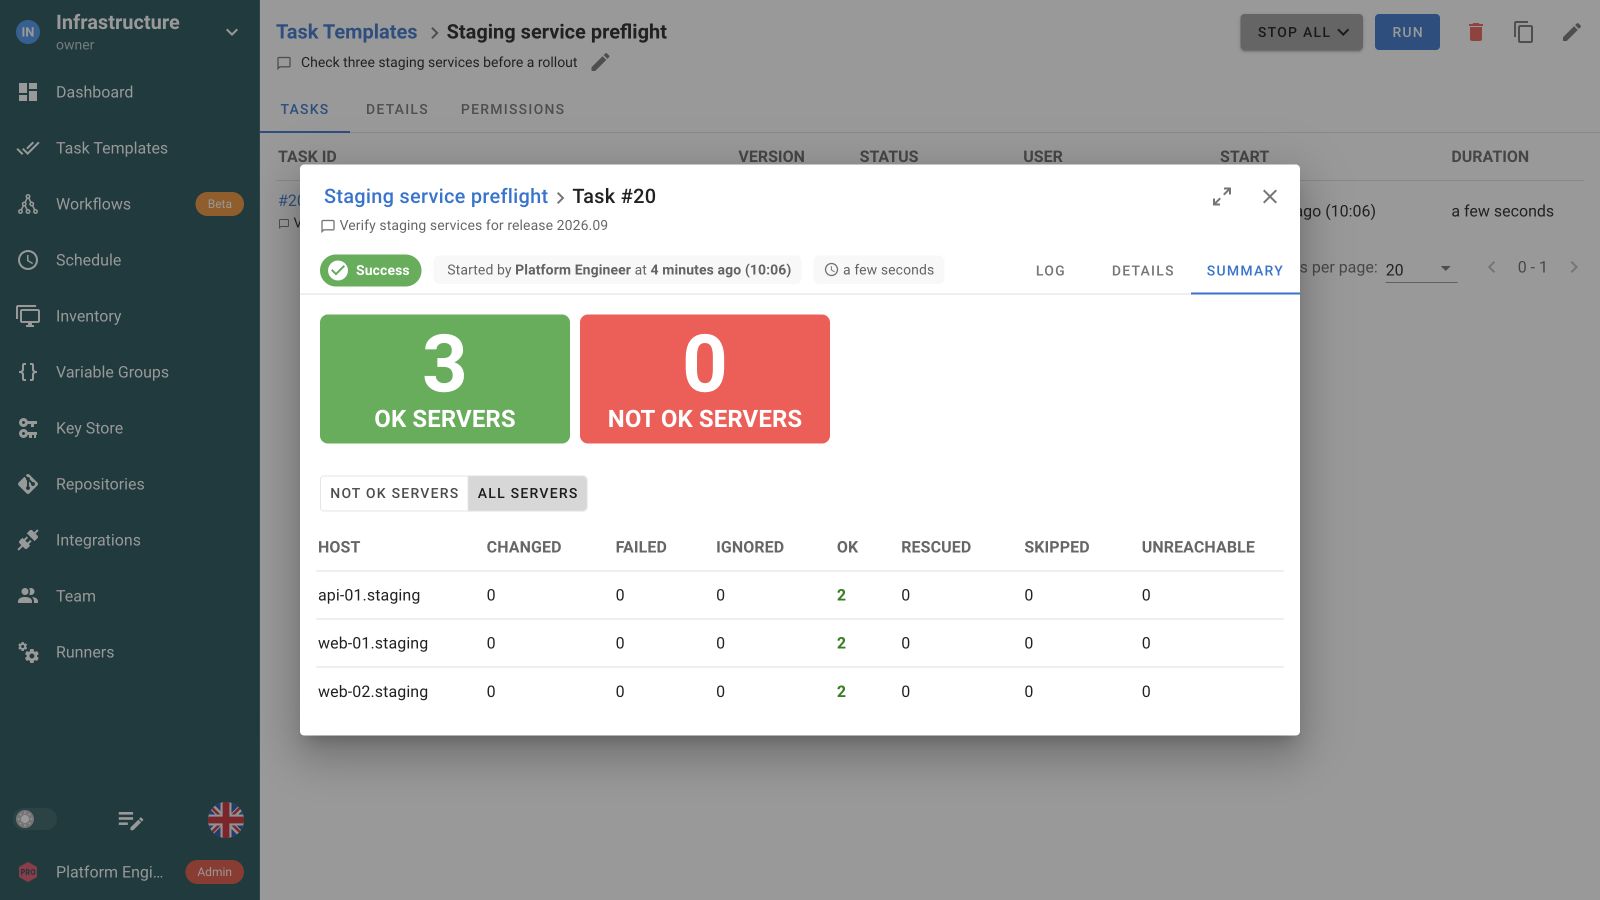
运行完成后展示 Playbook 输出和主机汇总,团队可以查看哪些目标成功或失败。
Savvii 在 Laravel 中间件背后使用 Semaphore 执行资源配置 Playbook。公开案例中,该架构服务于约 600 台服务器的代理商主机群。
了解 Savvii 如何运行在工作流中连接 Terraform 基础设施配置、Ansible 系统配置和 Python 检查。将基础设施输出传入 Playbook,再将配置后的服务值传入验证步骤。在操作需要的位置添加审批和失败路径。
 准备环境
 配置服务器
 检查服务
 收集诊断信息
使用静态清单、仓库文件或环境支持的动态清单。如果某次运行只需针对部分清单,请启用 Limit 提示项。
在模板中保存默认值,并在启动时开放团队需要的 Ansible 选项。问卷变量收集版本或变更引用等自定义输入。
关联已保存的仓库和主机访问凭据,按需添加多个 Ansible Vault 密码。Playbook、角色和集合仍保留在现有仓库中。
手动、通过 API 集成或按计划运行同一模板。使用工作流处理作业间的依赖、审批,以及成功或失败路径。
可以。创建 Ansible 任务模板,选择仓库与 Playbook 路径,并关联所需清单、变量和凭据。现有角色、集合及 Git 审查流程保持不变,执行环境中仍需准备必要的 Ansible 依赖。
使用静态清单、仓库中的清单文件或环境支持的动态清单,并在模板中保存。当工程师需要将运行范围缩小到特定主机或分组时,启用 Limit 提示项。
可以。在模板中配置受支持的提示项与选项,再在启动任务时使用。默认值会继续保存以供后续运行。对于主机限制等受支持的 API 覆盖值,应先在模板中启用相应提示项。
分配能区分任务执行与资源编辑的项目角色。团队使用已保存配置运行预先准备的模板。Enterprise 自定义角色可将访问范围限制到选定模板。请检查所有已分配角色,因为它们的权限会合并生效。
可以。先创建可正常工作的 Ansible 任务模板,再为重复执行添加计划。补丁或更新由 Playbook 完成,Semaphore 在配置的时间启动任务,并保留每次执行的输出和状态。
可以。在工作流中连接它们的任务模板,让基础设施准备后接续 Ansible 配置和独立验证任务。根据流程需要,添加成功或失败条件,并在继续之前需要决策的位置加入审批。
将凭据条目保存在 Semaphore Key Store 中,或连接受支持的外部密钥来源。将其引用关联到需要的资源和模板。作业重用这项配置,团队成员无需在每次运行中复制密钥值。
不需要。Ansible 在 Semaphore 使用的执行环境中运行。请在那里准备所需版本、集合和访问权限。团队成员通过 UI 或 API 启动已保存的任务模板,并查看记录的输出,无需在笔记本电脑上重新搭建运行时。

