


Linux 서버군에 패치 적용
선택한 인벤토리에 패치 플레이북을 실행하세요. 호스트 제한으로 작은 배치를 지정한 뒤 호스트 결과를 검토합니다.
준비된 작업 공유인벤토리, SSH 키, Vault 암호, 플래그가 아직 누군가의 셸 기록에 있습니다. 인계할 때마다 같은 준비부터 시작합니다.
한 템플릿이 리포지토리, 플레이북 경로, 인벤토리, Vault 자격 증명, 런타임 선택을 함께 보관합니다.
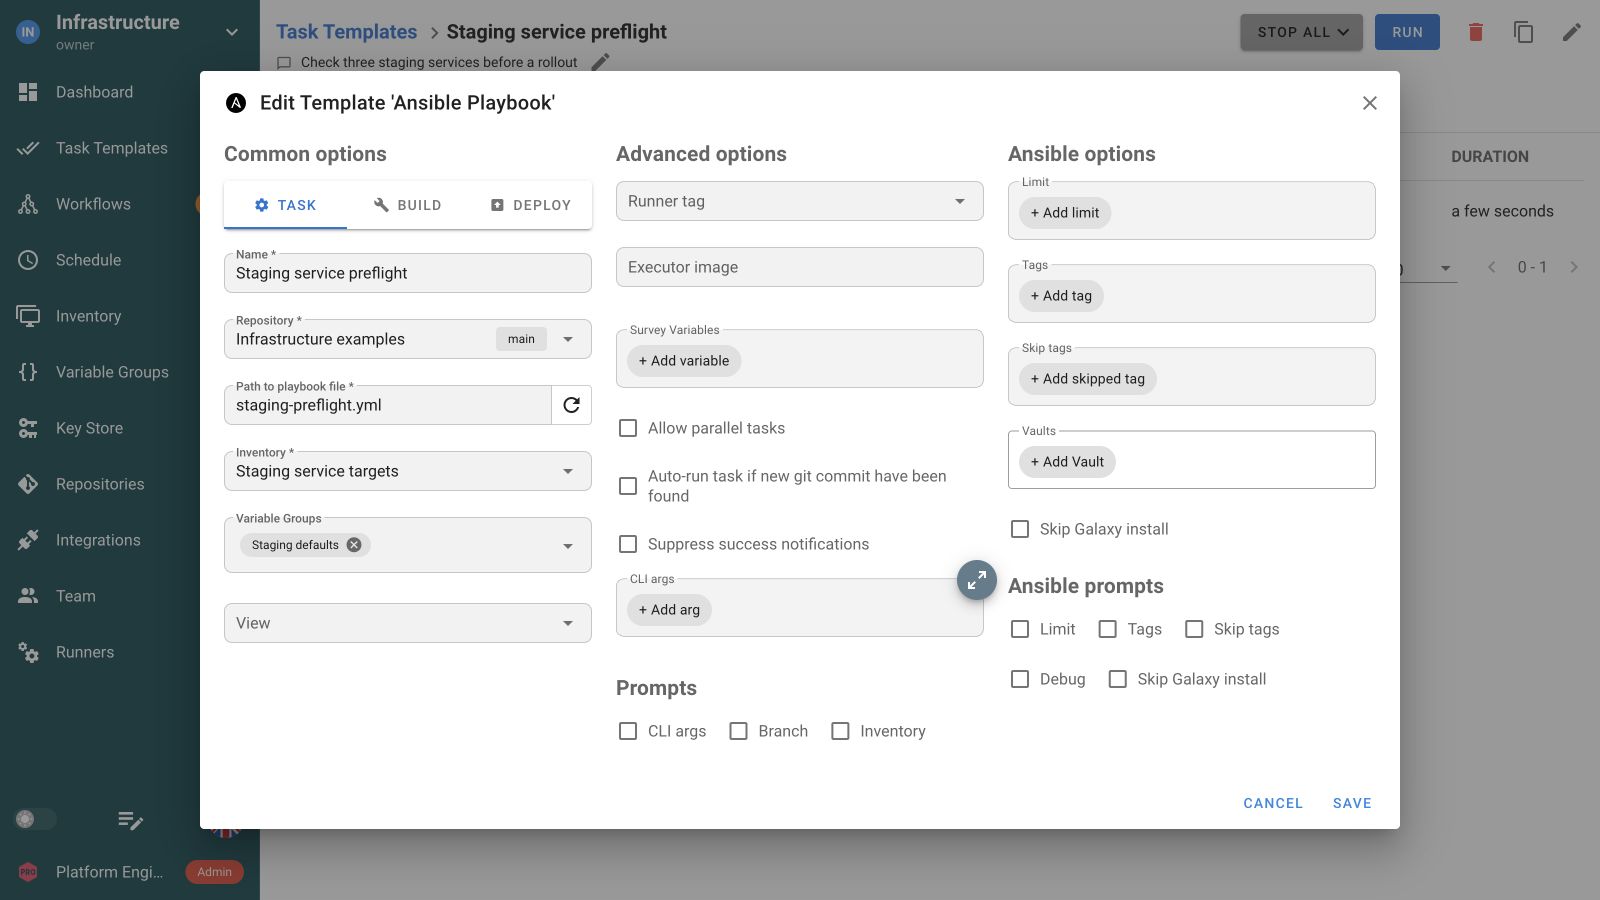
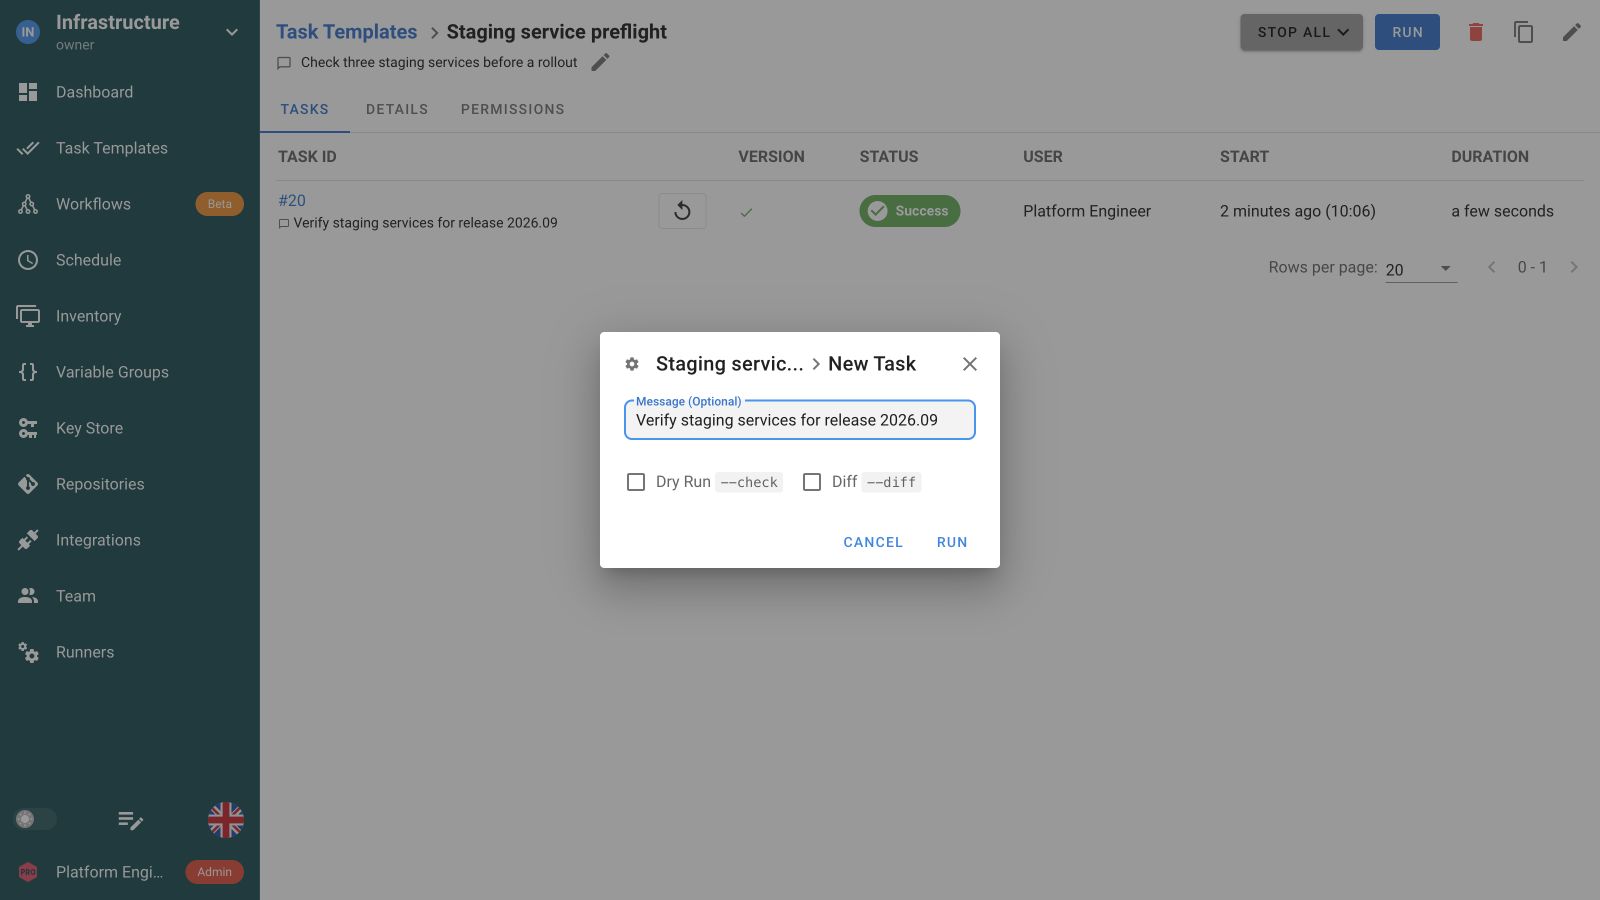
시작할 때 엔지니어는 제한, 태그, 드라이런, 차이 보기 등 템플릿이 공개한 옵션만 선택합니다.
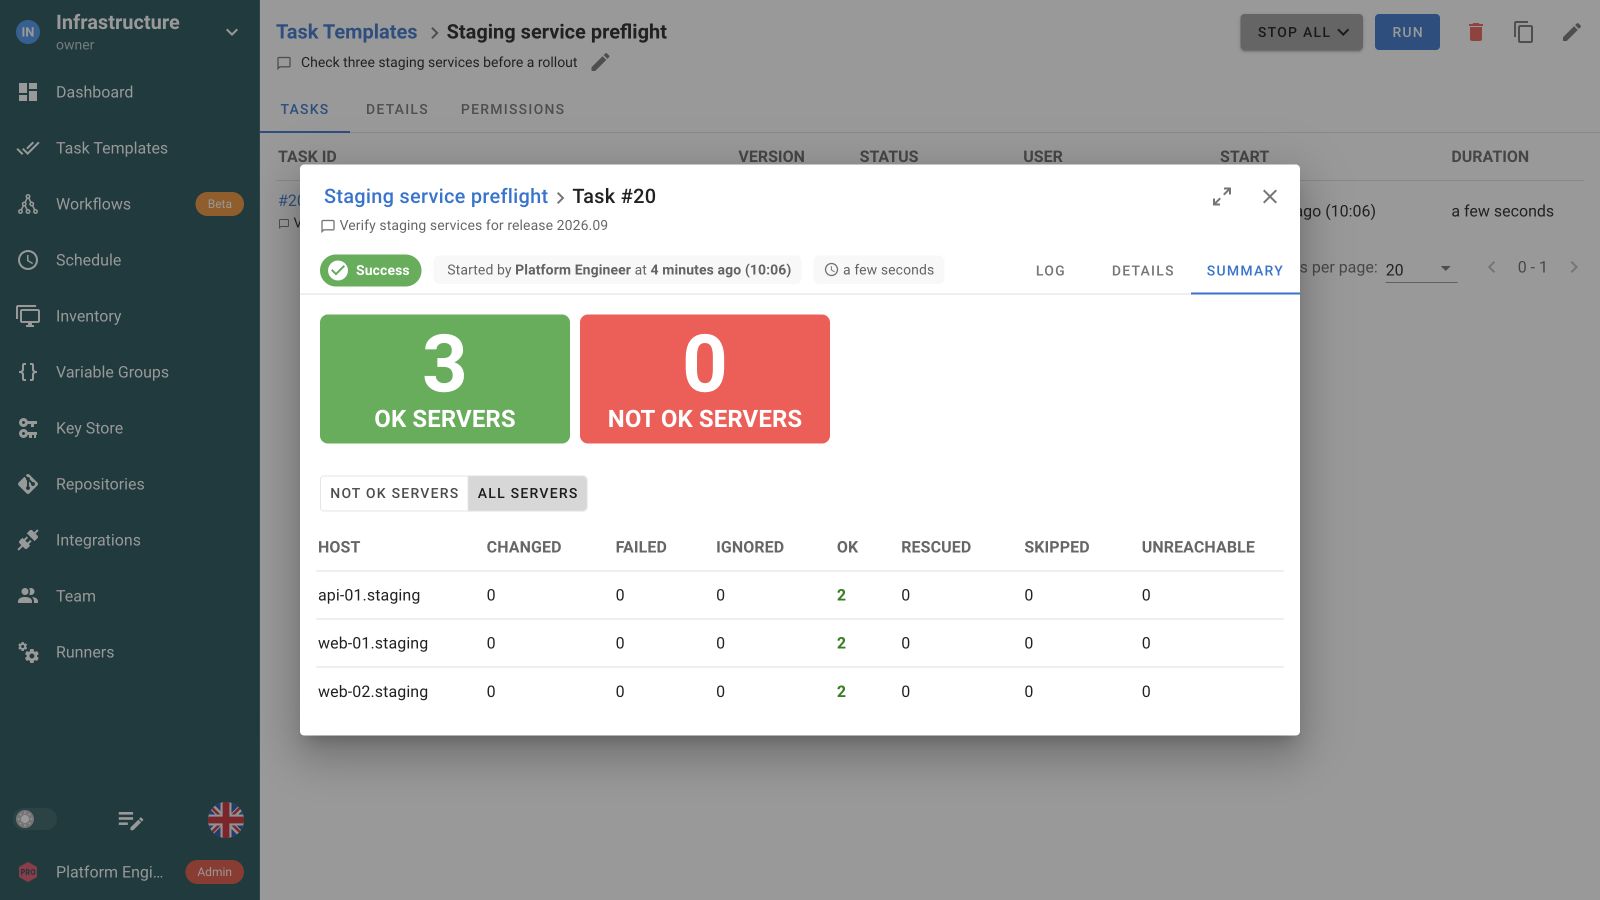
완료된 실행에 플레이 출력과 호스트 요약이 표시되어 팀이 성공하거나 실패한 대상을 볼 수 있습니다.
Savvii는 Laravel 미들웨어 뒤에서 프로비저닝 플레이북을 실행하는 데 Semaphore를 사용합니다. 공개 사례 연구에서 이 아키텍처는 대행사의 약 600대 서버를 운영합니다.
Savvii의 실행 방식 보기워크플로에서 Terraform 프로비저닝, Ansible 설정, Python 점검을 연결하세요. 인프라 출력을 플레이북 입력으로 넘기고, 설정된 서비스 값을 검증에 전달합니다. 필요한 위치에 승인 및 실패 경로를 추가하세요.
 환경 프로비저닝
 서버 설정
 서비스 점검
 진단 정보 수집
정적 인벤토리, 리포지토리 파일, 환경에서 지원하는 동적 인벤토리를 사용하세요. 인벤토리 일부만 대상으로 해야 하면 Limit 프롬프트를 활성화하세요.
템플릿에 기본값을 저장하고 팀이 시작 시 필요한 Ansible 옵션을 공개하세요. 설문 변수는 릴리스 버전이나 변경 참조 같은 사용자 지정 입력을 수집합니다.
리포지토리 및 호스트 접근용으로 저장한 자격 증명과, 필요한 경우 여러 Ansible Vault 암호를 연결합니다. 플레이북, 역할, 컬렉션은 기존 리포지토리에 그대로 유지됩니다.
동일한 템플릿을 수동, API 연동, 예약으로 실행하세요. 작업 간 의존 관계, 승인, 성공 및 실패 경로에는 워크플로를 사용합니다.
네. Ansible 작업 템플릿을 만들고 리포지토리 및 플레이북 경로를 선택하며 필요한 인벤토리, 변수, 자격 증명을 연결하세요. 역할, 컬렉션, Git 검토 절차는 유지됩니다. 실행 환경에 필요한 Ansible 의존 요소를 준비하세요.
정적 인벤토리, 리포지토리의 인벤토리 파일, 환경에서 지원하는 동적 인벤토리를 사용하세요. 인벤토리를 템플릿에 저장합니다. 엔지니어가 특정 호스트나 그룹으로 실행을 좁혀야 한다면 Limit 프롬프트를 활성화하세요.
네. 템플릿에서 지원 프롬프트와 옵션을 설정한 뒤 작업 시작 시 사용하세요. 기본값은 향후 실행을 위해 저장됩니다. 호스트 제한처럼 지원되는 API 재정의에는 먼저 템플릿에서 해당 프롬프트를 활성화하세요.
작업 실행과 리소스 편집을 구분하는 프로젝트 역할을 할당하세요. 팀은 저장된 설정을 갖춘 준비된 템플릿을 실행합니다. Enterprise 사용자 지정 역할로 선택한 템플릿에만 접근하도록 제한할 수 있습니다. 권한은 합산되므로 할당된 모든 역할을 검토하세요.
네. 동작하는 Ansible 작업 템플릿을 만든 뒤 반복 실행 예약을 추가하세요. 패치나 갱신은 플레이북이 수행합니다. Semaphore가 설정된 시각에 작업을 시작하고 실행마다 출력과 상태를 보관합니다.
네. 워크플로로 작업 템플릿을 연결하여 인프라 프로비저닝 다음에 Ansible 설정과 별도 검증 작업을 수행할 수 있습니다. 진행 전에 결정이 필요한 곳에 성공 또는 실패 조건과 승인을 추가하세요.
자격 증명 항목을 Semaphore Key Store에 저장하거나 지원되는 외부 비밀 소스를 연결하세요. 필요한 리소스와 템플릿에 참조를 연결합니다. 팀원이 매 실행에 비밀 값을 복사하지 않아도 작업이 해당 설정을 재사용합니다.
아니요. Ansible은 Semaphore가 사용하는 실행 환경에서 동작합니다. 버전, 컬렉션, 접근을 해당 환경에 준비하세요. 팀원은 UI나 API로 저장된 작업 템플릿을 시작하고 노트북에 런타임을 재구축하지 않고도 기록된 출력을 검토할 수 있습니다.

