

Eine Linux-Flotte patchen
Führen Sie Ihr Patch-Playbook für ein ausgewähltes Inventar aus. Verwenden Sie für einen kleineren Durchlauf ein Host-Limit und prüfen Sie danach die Host-Ergebnisse.
Einen vorbereiteten Job teilenBehalten Sie Ihre Playbooks in Git. Nutzen Sie Semaphore, um sie mit gespeicherten Inventaren und Zugangsdaten auszuführen, Wartungen zu planen und Ergebnisse für jeden Host zu prüfen.


Inventar, SSH-Schlüssel, Vault-Passwort und Optionen stehen noch in der Shell-Historie einer Person. Jede Übergabe beginnt mit derselben Einrichtung.
Führen Sie Ihr Patch-Playbook für ein ausgewähltes Inventar aus. Verwenden Sie für einen kleineren Durchlauf ein Host-Limit und prüfen Sie danach die Host-Ergebnisse.
Einen vorbereiteten Job teilenWählen Sie das Release über Ausführungseingaben und verwenden Sie das gespeicherte Repository, Inventar und die Vault-Zugangsdaten wieder.
Einen vorbereiteten Job teilenPlanen Sie Ihr Erneuerungs-Playbook und konfigurieren Sie Benachrichtigungen für fehlgeschlagene Tasks. Bewahren Sie für jede Ausführung einen Nachweis auf.
Einen Zeitplan einrichtenEine Vorlage bündelt Repository, Playbook-Pfad, Inventar, Vault-Zugangsdaten und Laufzeiteinstellungen.
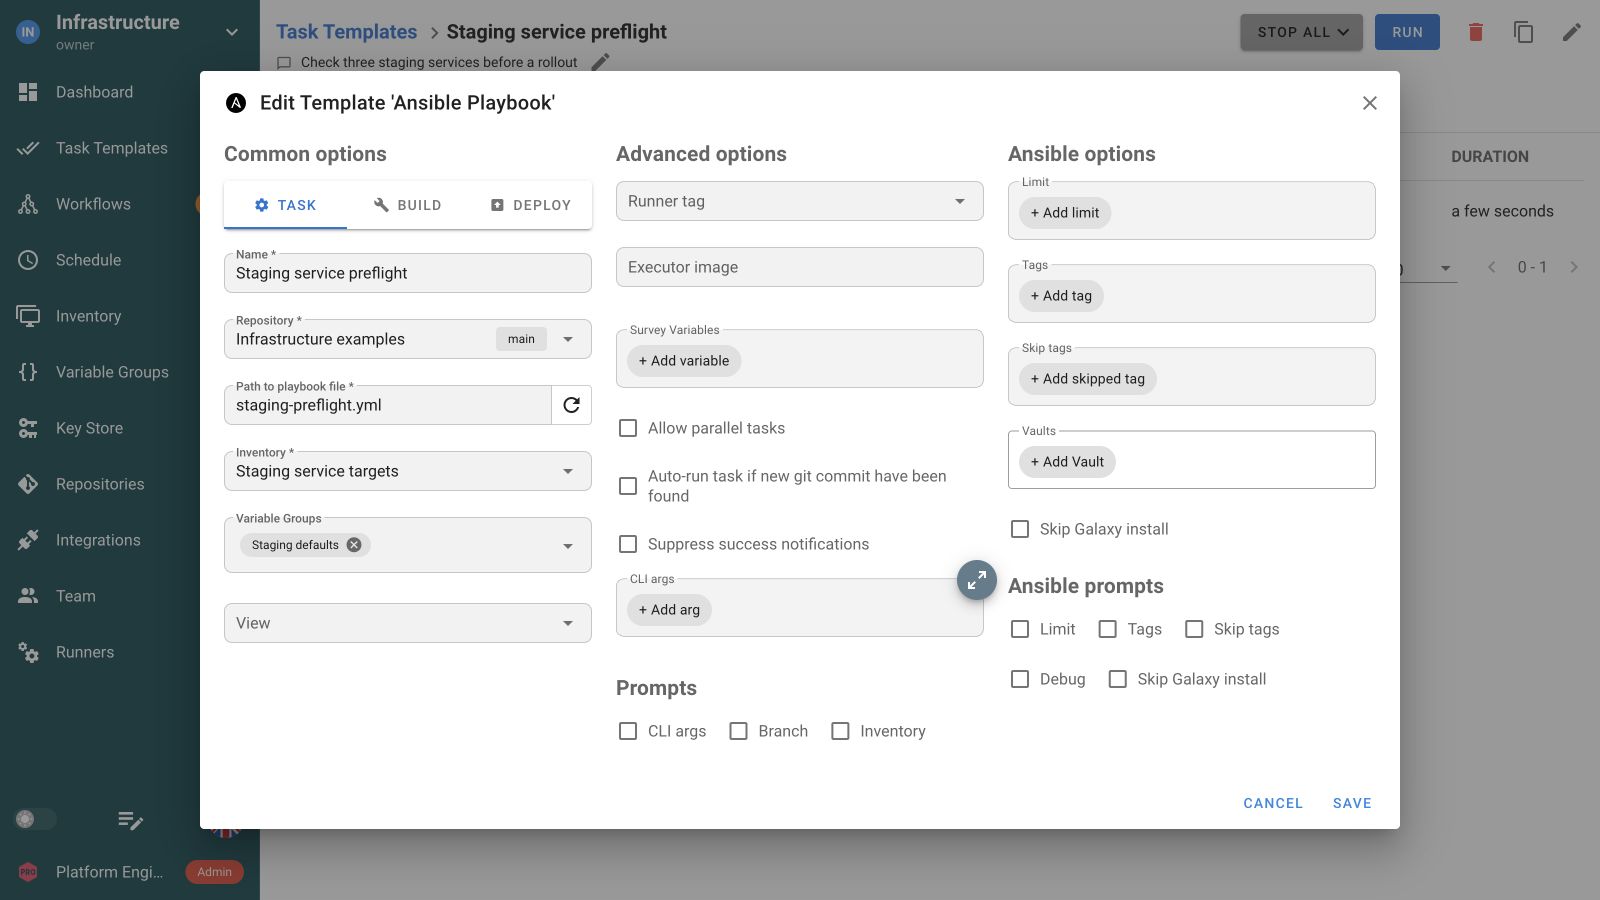
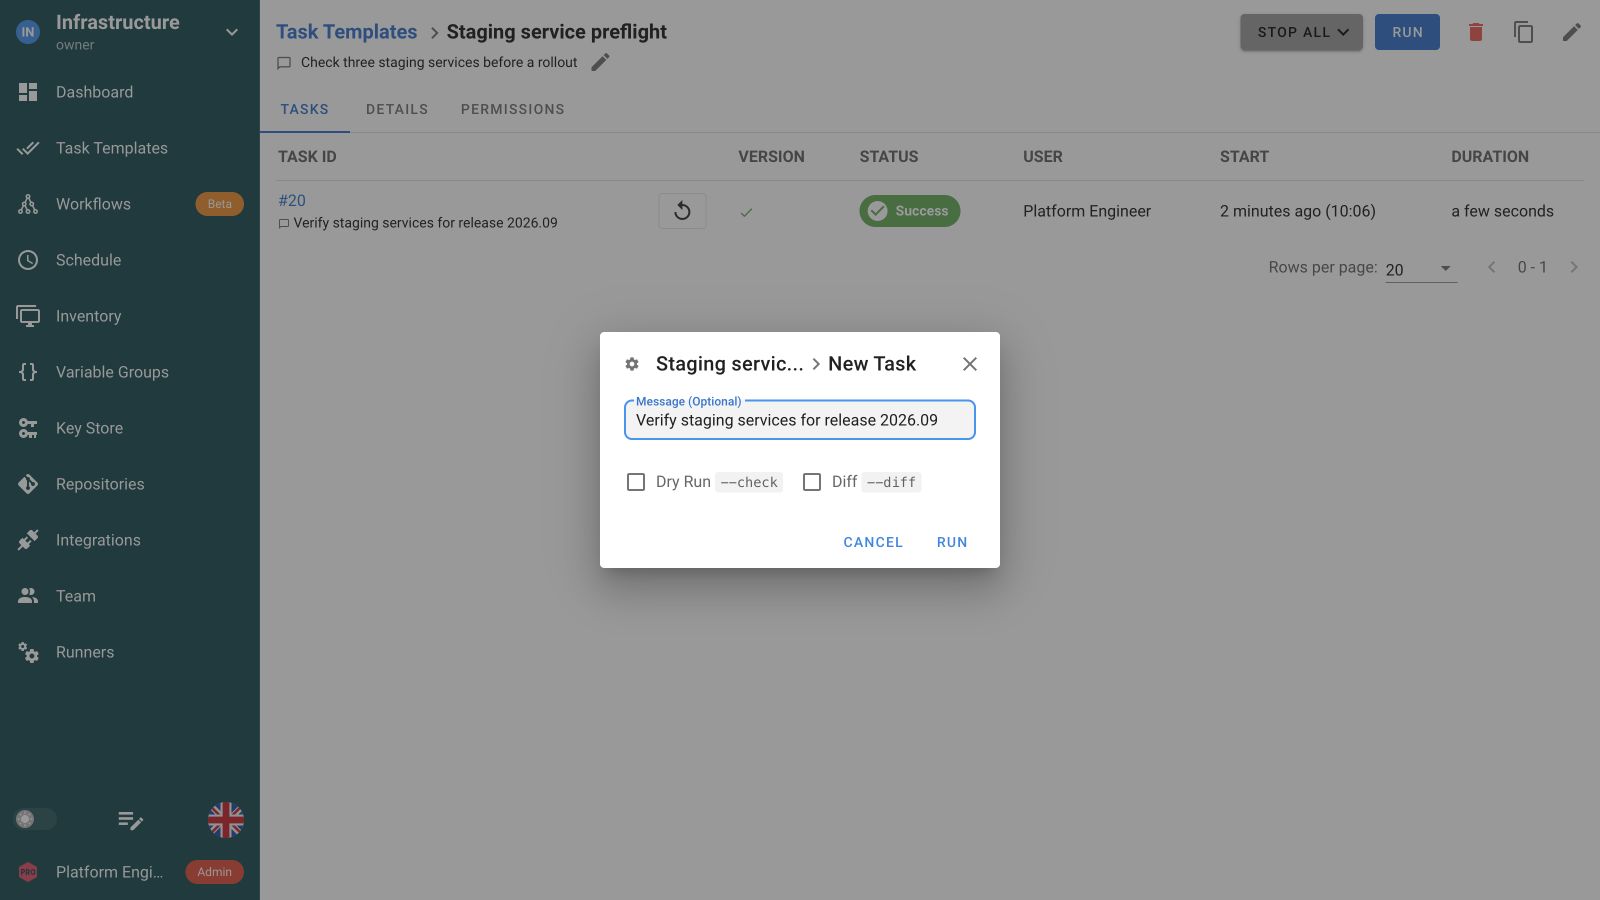
Beim Start wählen Ingenieure nur die von der Vorlage angebotenen Optionen, etwa Hostlimits, Tags, Prüflauf oder Diff.
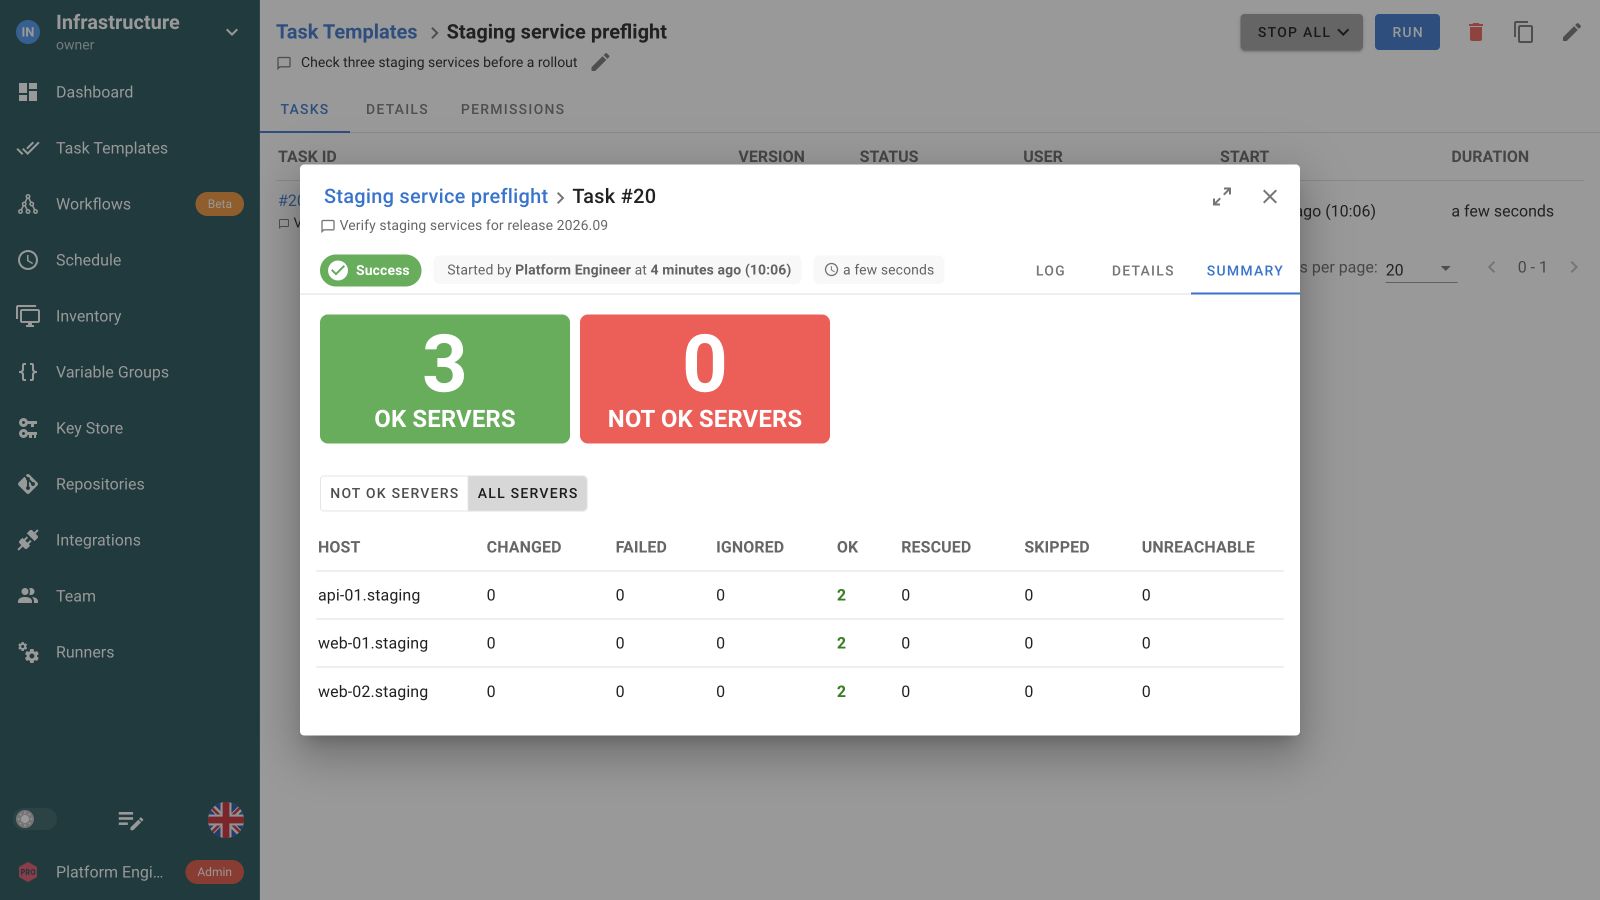
Die abgeschlossene Ausführung zeigt Play-Ausgabe und Host-Zusammenfassung, sodass das Team erfolgreiche und fehlgeschlagene Ziele erkennt.
Savvii verwendet Semaphore, um Bereitstellungs-Playbooks hinter seiner Laravel-Middleware auszuführen. In der veröffentlichten Fallstudie bedient die Architektur rund 600 Server von Agenturkunden.
Ansehen, wie Savvii es ausführtVerbinden Sie Terraform-Provisionierung, Ansible-Konfiguration und Python-Prüfungen in einem Workflow. Übergeben Sie Infrastruktur-Ausgaben an die Playbook-Eingaben und anschließend Werte des konfigurierten Dienstes zur Prüfung. Ergänzen Sie Freigaben und Fehlerpfade dort, wo der Vorgang sie benötigt.
 Umgebung bereitstellen
Die Server konfigurieren
 Die Dienste prüfen
 Diagnosedaten sammeln
Verwenden Sie ein statisches Inventar, eine Repository-Datei oder ein von Ihrer Umgebung unterstütztes dynamisches Inventar. Aktivieren Sie die Limit-Abfrage, wenn eine Ausführung nur einen Teil des Inventars betreffen soll.
Speichern Sie Standardwerte in der Vorlage und stellen Sie die vom Team benötigten Ansible-Optionen beim Start bereit. Survey Variables erfassen benutzerdefinierte Eingaben wie eine Release-Version oder Änderungsreferenz.
Verknüpfen Sie gespeicherte Zugangsdaten für Repository- und Hostzugriff sowie bei Bedarf mehrere Ansible-Vault-Passwörter. Ihre Playbooks, Rollen und Collections bleiben im bestehenden Repository.
Führen Sie dieselbe Vorlage manuell, über eine API-Integration oder nach Zeitplan aus. Verwenden Sie einen Workflow für Abhängigkeiten, Freigaben und Erfolgs- oder Fehlerpfade zwischen Jobs.
Ja. Erstellen Sie ein Ansible Task Template, wählen Sie Repository und Playbook-Pfad und verknüpfen Sie benötigtes Inventar, Variablen und Zugangsdaten. Ihre Rollen, Collections und Git-Prüfprozesse bleiben erhalten. Richten Sie die benötigten Ansible-Abhängigkeiten in der Ausführungsumgebung ein.
Verwenden Sie ein statisches Inventar, eine Inventardatei aus einem Repository oder ein von Ihrer Umgebung unterstütztes dynamisches Inventar. Speichern Sie das Inventar in der Vorlage. Aktivieren Sie die Limit-Abfrage, wenn Verantwortliche eine Ausführung auf bestimmte Hosts oder Gruppen einschränken müssen.
Ja. Konfigurieren Sie die unterstützten Eingabeabfragen und Optionen in der Vorlage und verwenden Sie diese beim Task-Start. Standardwerte bleiben für spätere Ausführungen gespeichert. Aktivieren Sie für unterstützte API-Überschreibungen wie ein Host-Limit zuerst die entsprechende Eingabeabfrage in der Vorlage.
Weisen Sie Projektrollen zu, die Aufgabenausführung und Ressourcenbearbeitung trennen. Das Team führt eine vorbereitete Vorlage mit ihrer gespeicherten Konfiguration aus. Benutzerdefinierte Enterprise-Rollen können den Zugriff auf ausgewählte Vorlagen beschränken. Prüfen Sie alle zugewiesenen Rollen, da ihre Berechtigungen zusammenwirken.
Ja. Erstellen Sie ein funktionierendes Ansible Task Template und ergänzen Sie einen Zeitplan für wiederkehrende Ausführungen. Ihr Playbook führt Patches oder Erneuerungen durch. Semaphore startet den Task zum konfigurierten Zeitpunkt und speichert Ausgabe und Status jeder Ausführung.
Ja. Verbinden Sie ihre Task Templates in einem Workflow, damit auf die Infrastrukturbereitstellung Ansible-Konfiguration und ein separater Prüftask folgen können. Ergänzen Sie Erfolgs- oder Fehlerbedingungen und eine Freigabe, wenn Ihr Verfahren vor der Fortsetzung eine Entscheidung benötigt.
Speichern Sie Zugangsdaten-Einträge im Semaphore Key Store oder binden Sie eine unterstützte externe Geheimnisquelle an. Verknüpfen Sie ihre Verweise mit den Ressourcen und der Vorlage, die sie benötigen. Ein Job nutzt diese Konfiguration wieder, ohne dass Teammitglieder Geheimniswerte in jede Ausführung kopieren müssen.
Nein. Ansible läuft in der von Semaphore verwendeten Ausführungsumgebung. Richten Sie dort Version, Collections und Zugriff ein. Teammitglieder starten das gespeicherte Task Template über Oberfläche oder API und prüfen die aufgezeichnete Ausgabe, ohne die Laufzeitumgebung auf ihren Laptops nachzubauen.

