

Aplicar parches a una flota Linux
Ejecuta parches sobre inventario seleccionado. Limita hosts para un lote menor y revisa resultados.
Compartir trabajo preparadoMantén playbooks en Git. Ejecútalos con inventarios y credenciales guardados, programa mantenimiento y revisa cada host.


Inventario, SSH, Vault y opciones siguen en el historial shell de alguien. Cada relevo repite preparación.
Ejecuta parches sobre inventario seleccionado. Limita hosts para un lote menor y revisa resultados.
Compartir trabajo preparadoElige versión por entradas y reutiliza repositorio, inventario y credenciales Vault.
Compartir trabajo preparadoPrograma renovación y alertas de fallo. Conserva cada ejecución.
Configurar una programaciónUna plantilla reúne repositorio, playbook, inventario, credenciales Vault y opciones de entorno.
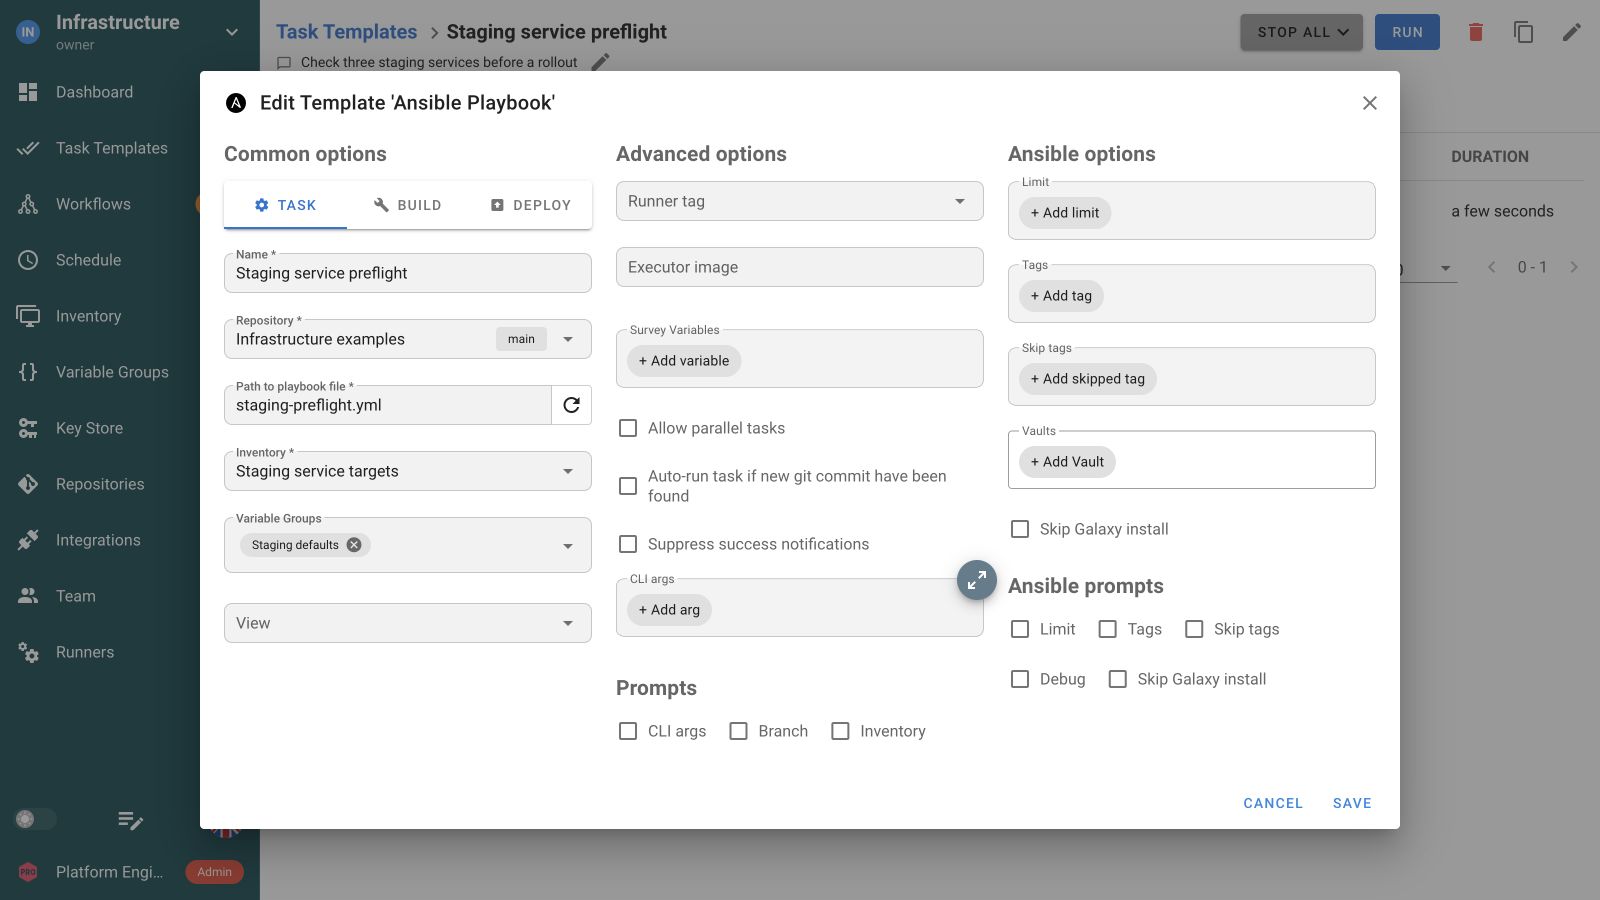
Al iniciar, el equipo solo elige opciones expuestas: límites, etiquetas, simulación o diferencias.
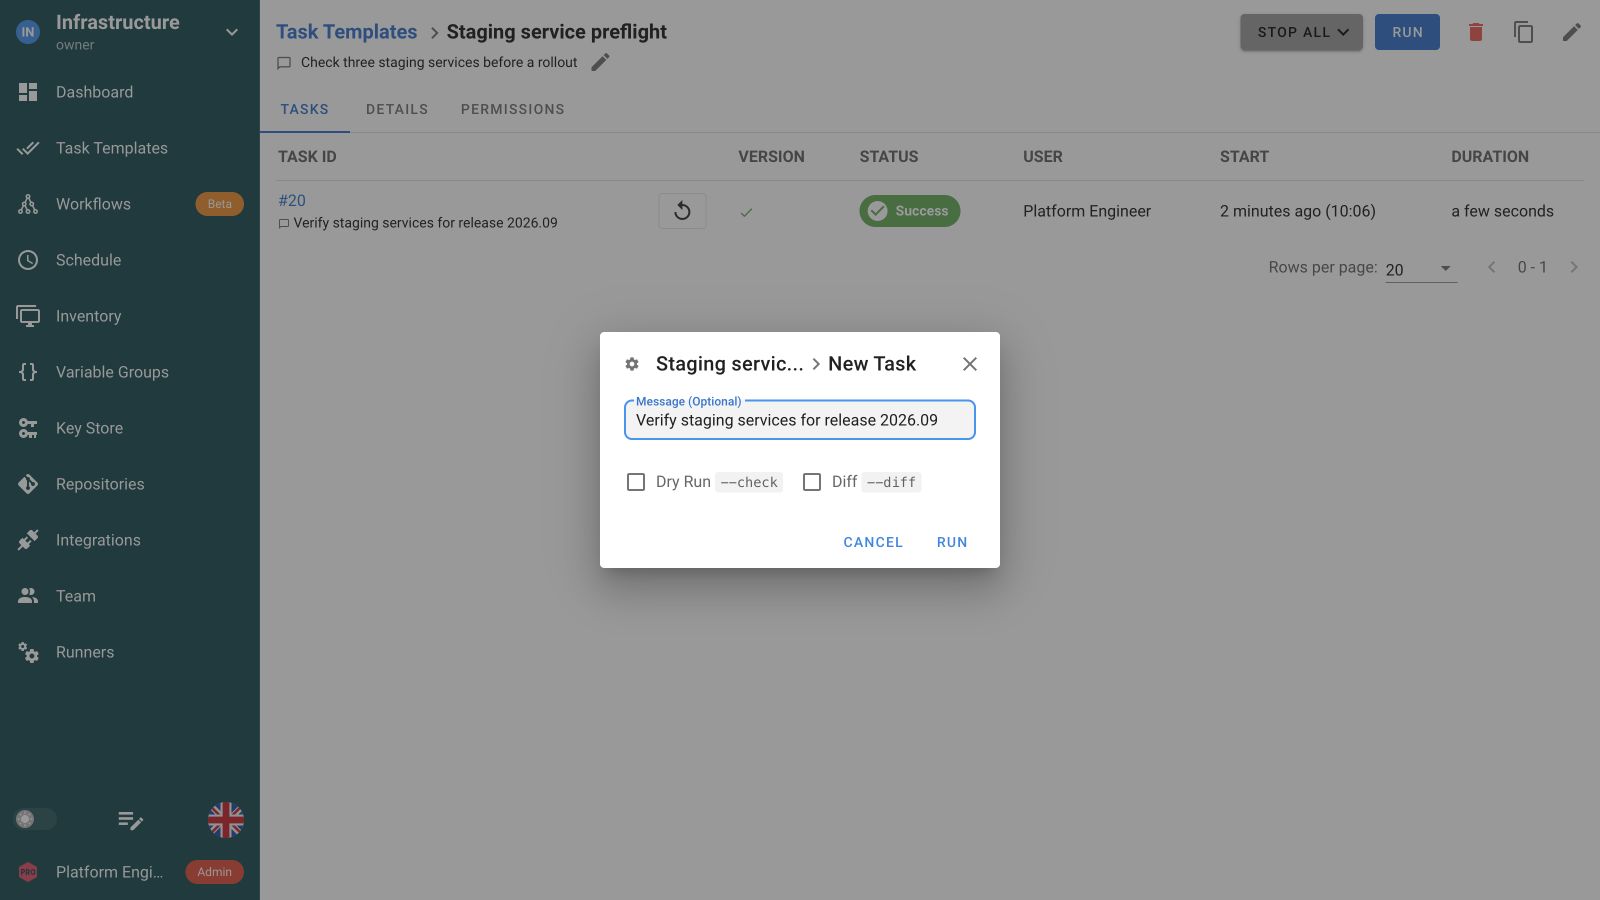
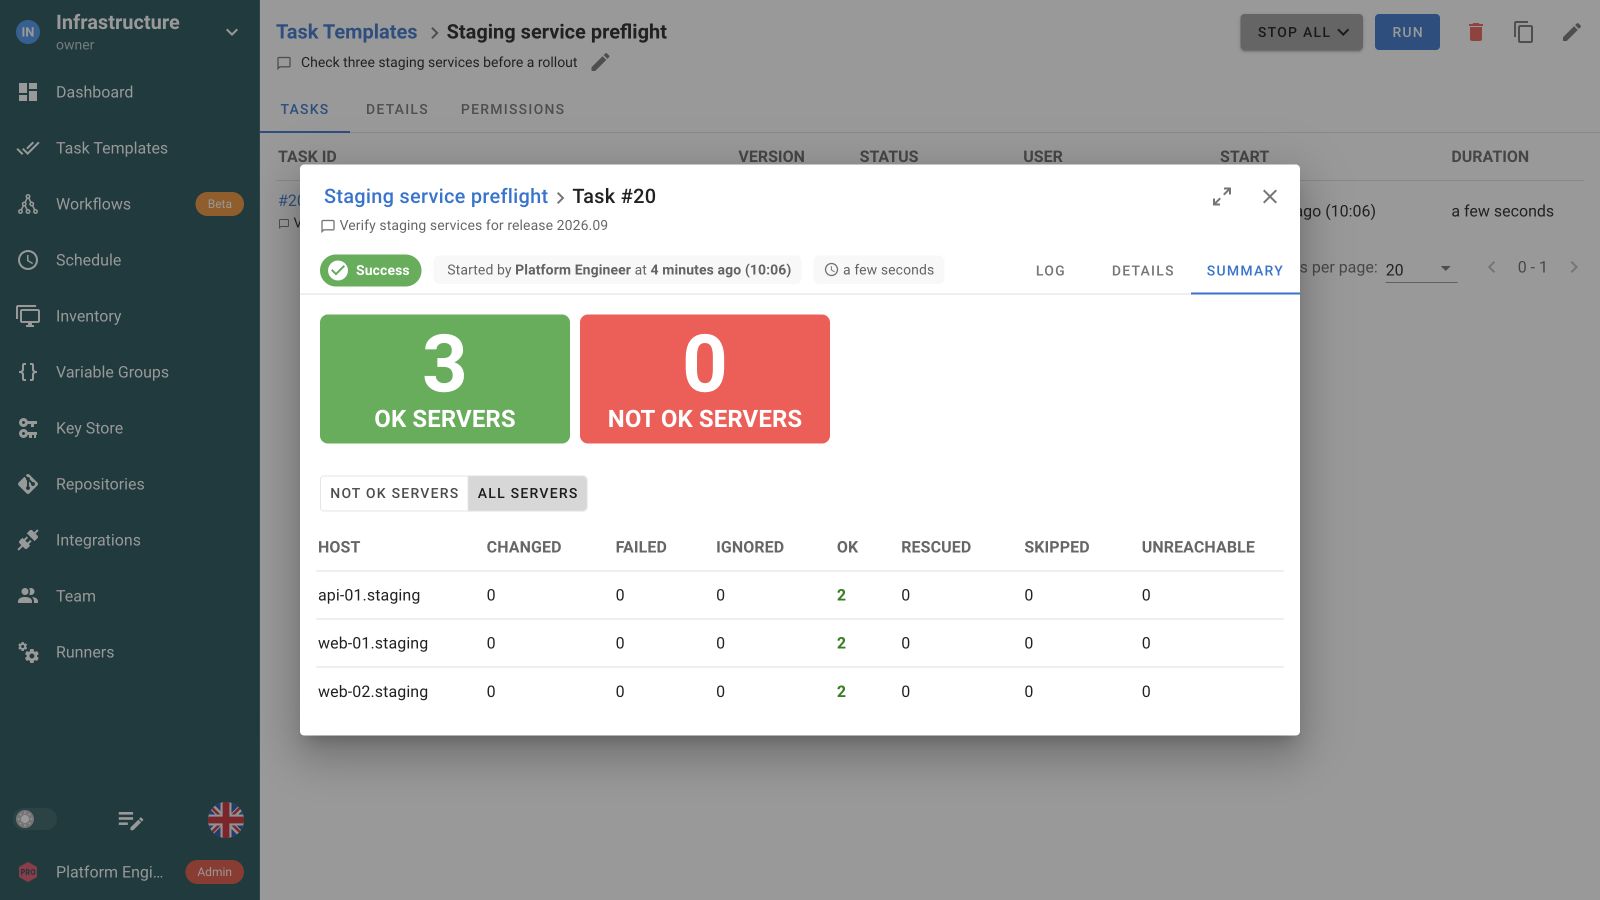
La ejecución muestra salida y resumen por host para ver éxito o fallo.
Savvii usa Semaphore tras middleware Laravel para aprovisionar. El caso publicado sirve unos 600 servidores de agencias.
Ver cómo lo utiliza SavviiConecta aprovisionamiento Terraform, configuración Ansible y controles Python. Pasa salidas de infraestructura al playbook y valores del servicio a la verificación. Añade aprobaciones y fallos donde hagan falta.
 Aprovisionar el entorno
Configurar servidores
 Comprobar los servicios
 Recopilar diagnósticos
Usa inventario estático, archivo o dinámico compatible. Activa Limit para un subconjunto.
Guarda valores y expón opciones Ansible necesarias. Survey Variables recoge versión o referencia de cambio.
Asocia credenciales guardadas para repositorio y hosts y varias contraseñas Ansible Vault si hace falta. Playbooks, roles y colecciones permanecen en su repositorio.
Usa la misma plantilla manualmente, por API o horario. Coordina dependencias, aprobaciones y rutas entre trabajos con workflow.
Sí. Selecciona Ansible, repositorio y playbook con inventario, variables y credenciales. Mantén roles, colecciones y revisión Git y prepara dependencias.
Guarda inventario estático, de archivo o dinámico en plantilla y activa Limit para hosts o grupos concretos.
Sí. Configura campos y opciones y úsalos al iniciar. Los predefinidos quedan guardados. Para reemplazos API como límite de hosts activa antes el campo.
Asigna roles que separen ejecución y modificación de recursos. El equipo ejecuta una plantilla preparada. Los roles Enterprise limitan el acceso a plantillas seleccionadas. Revisa todos los roles porque los permisos se suman.
Sí. Crea una plantilla funcional y programa. El playbook parchea o renueva y Semaphore inicia y registra.
Sí. Conecta plantillas para seguir infraestructura con Ansible y verificación. Añade condiciones y aprobación donde haga falta.
Guarda credenciales en Key Store o conecta una fuente. Asocia referencias a recursos y plantilla. El trabajo reutiliza sin copiar secretos cada vez.
No. Ansible se ejecuta en el entorno Semaphore. Prepara allí versión, colecciones y acceso. El equipo inicia la plantilla por interfaz o API y revisa salida sin recrear el entorno localmente.

