
Rastreie cada execução e alteração
Inspecione a saída das tarefas, revise eventos de auditoria e veja quem mudou o quê no Semaphore. Com Pro, leve eventos de segurança ao SIEM junto às demais evidências operacionais.
PainelHISTÓRICO
FalhouMaya Chen
#15 · Verify payment API healthSucessoAlex Morgan
#14 · Apply production firewall rulesSucessoSam Patel
Renove certificados TLS de produçãoTask #16
FalhouIniciado por Maya ChenLOG
PLAY [Renew production TLS certificates]TASK [Validate ACME DNS credentials]fatal: [edge-01.eu-west]: FAILED!O provedor DNS retornou HTTP 403O certificado não foi renovadoPLAY RECAP · failed=1 · changed=0
Uma falha no trabalho é apenas o início da investigação
Encontre a etapa com falha, a configuração usada e as mudanças ao redor. Um selo de status sozinho não conta essa história.
Encontre a execução. Reconstrua a mudança
O que aconteceu no trabalho?
Abra sua saída, entradas e revisão do código.
Quem alterou a configuração?
Revise mudanças registradas em modelos, credenciais e permissões.
Investigue a execução com seu contexto vinculado
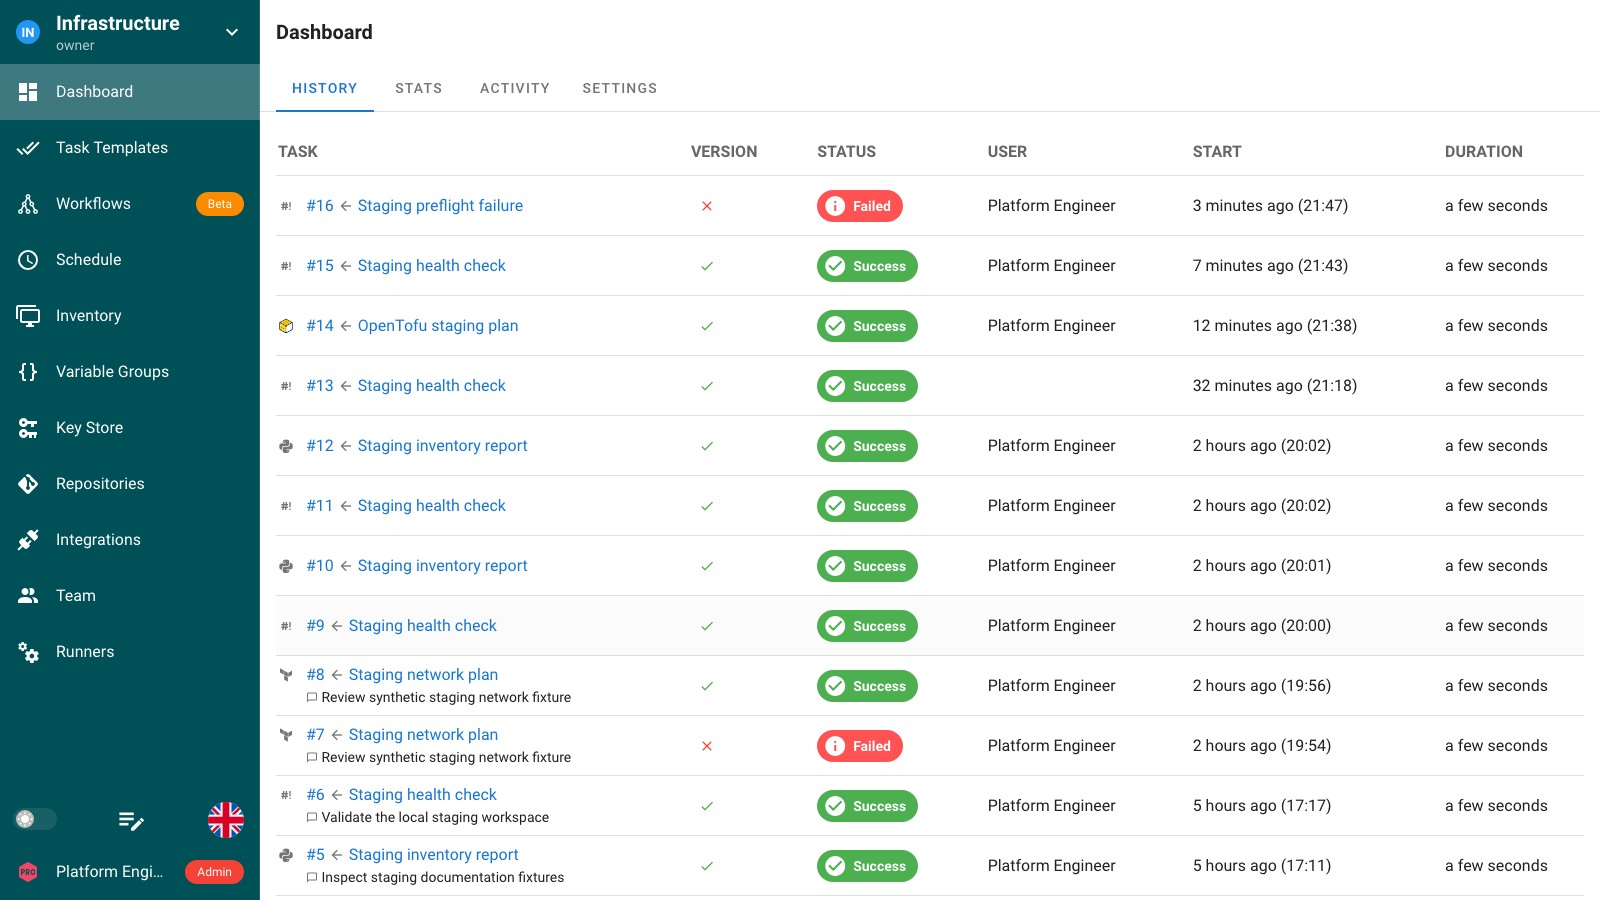
Encontre a ocorrência com falha no histórico do projeto e abra a tarefa.
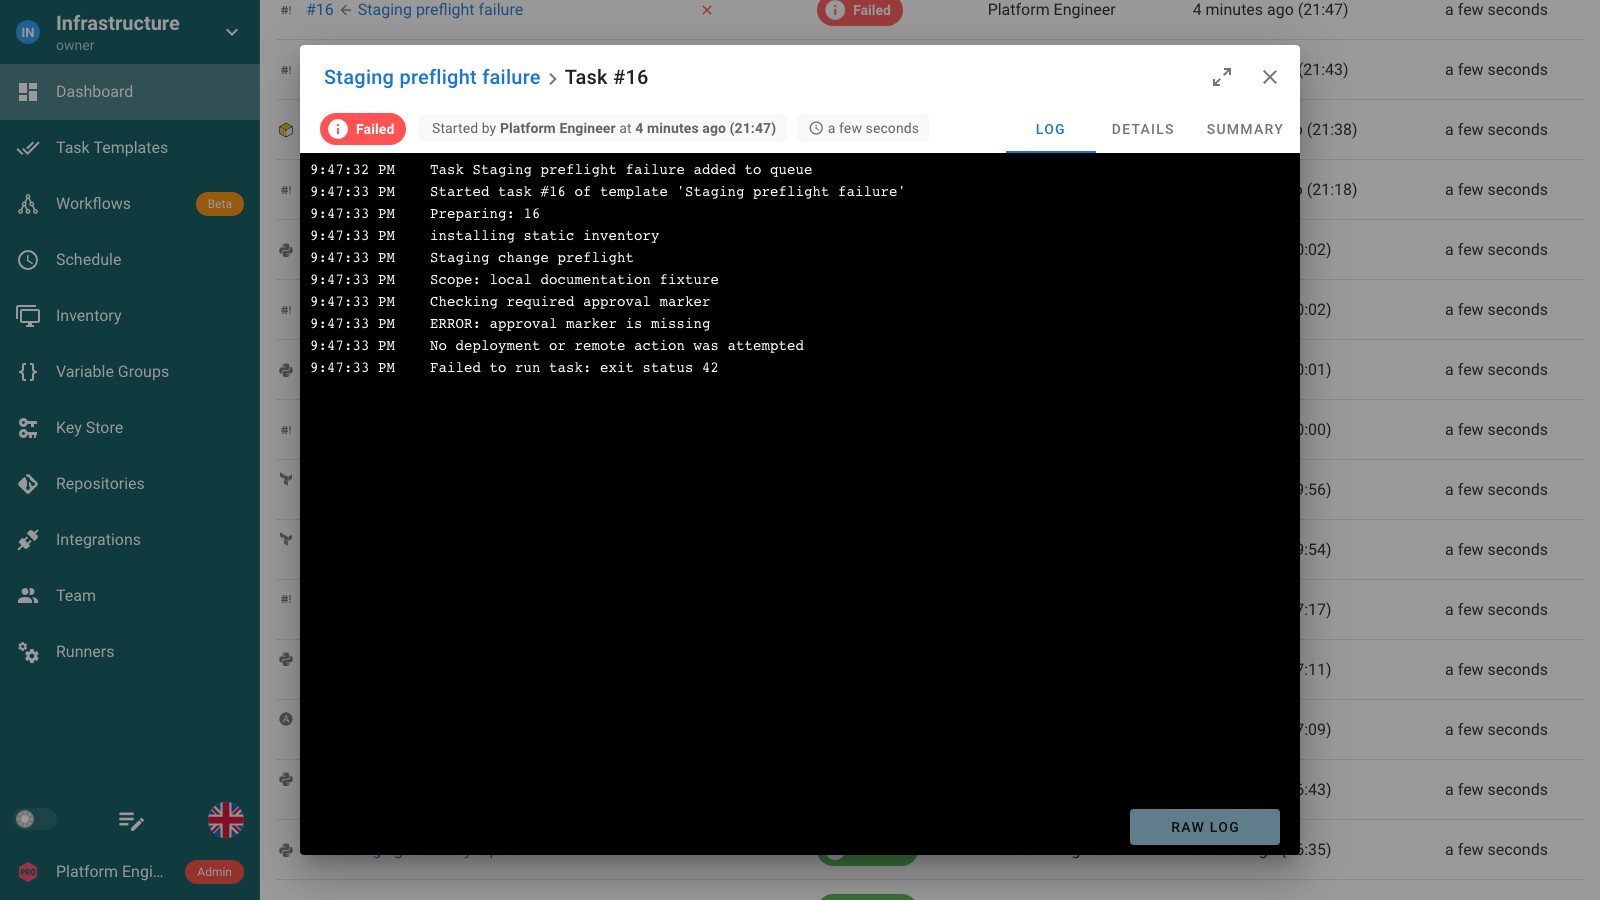
Leia a saída registrada para ver onde a execução parou.
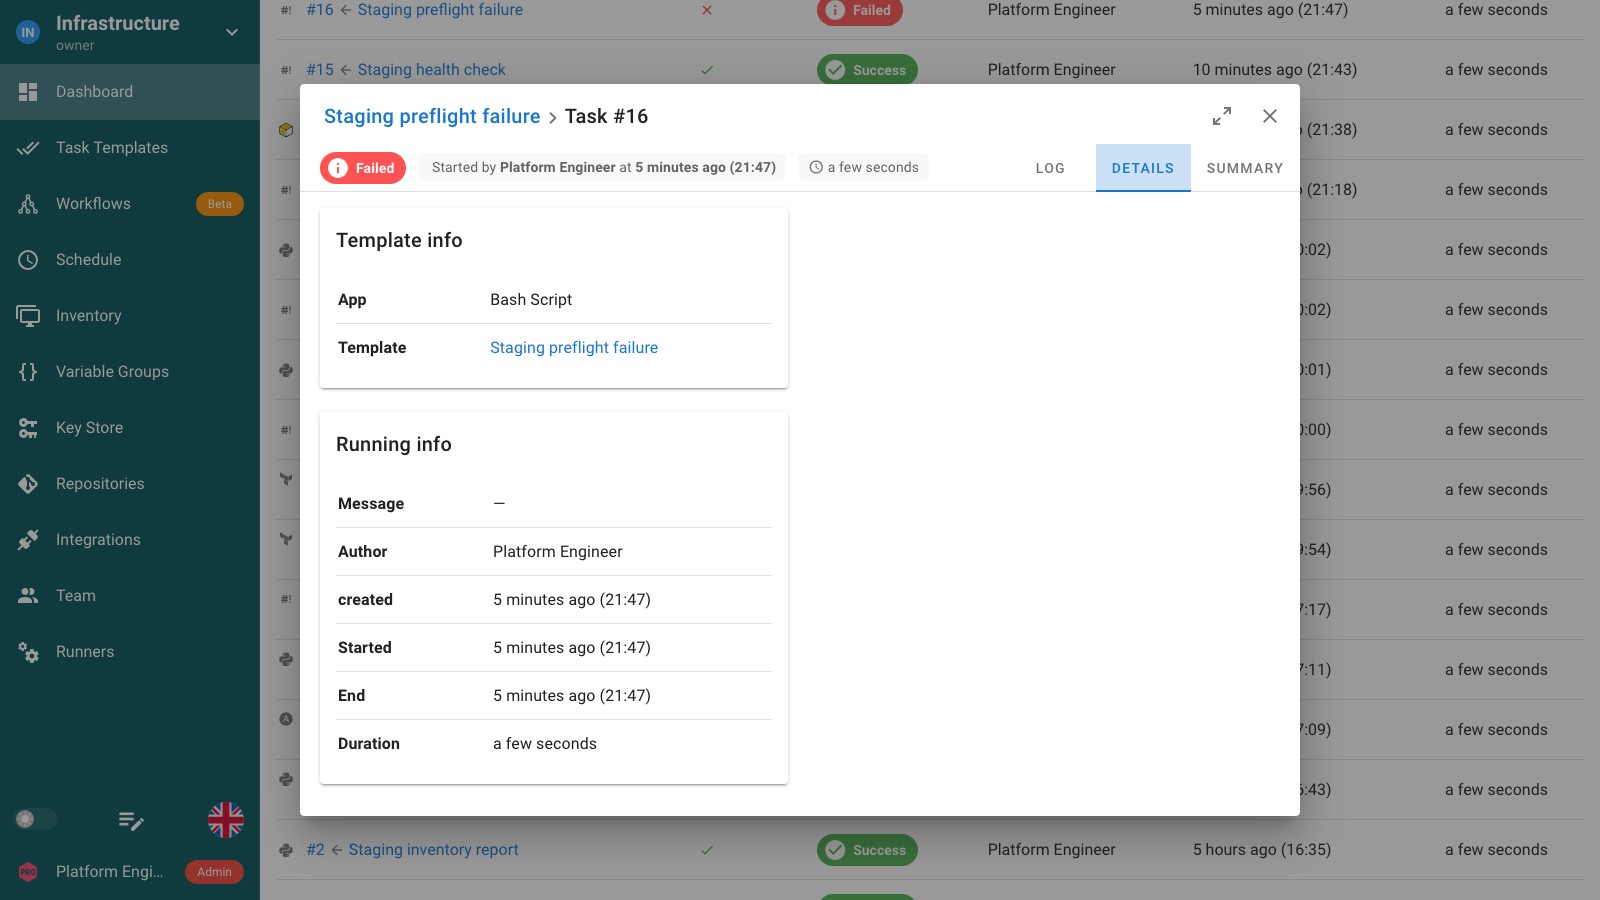
Revise modelo, revisão, horários e outros detalhes registrados da execução.
Descubra quem mudou o quê, além da saída da tarefa
Revise logins, alterações de permissões e atualizações de recursos de automação. Habilite auditoria para registrar ator, ação e resultado.
Pro adiciona filtros por horário, usuário, projeto, tipo de evento, resultado e IP, com exportação CSV e JSON Lines.
Log de auditoria e cobertura de eventos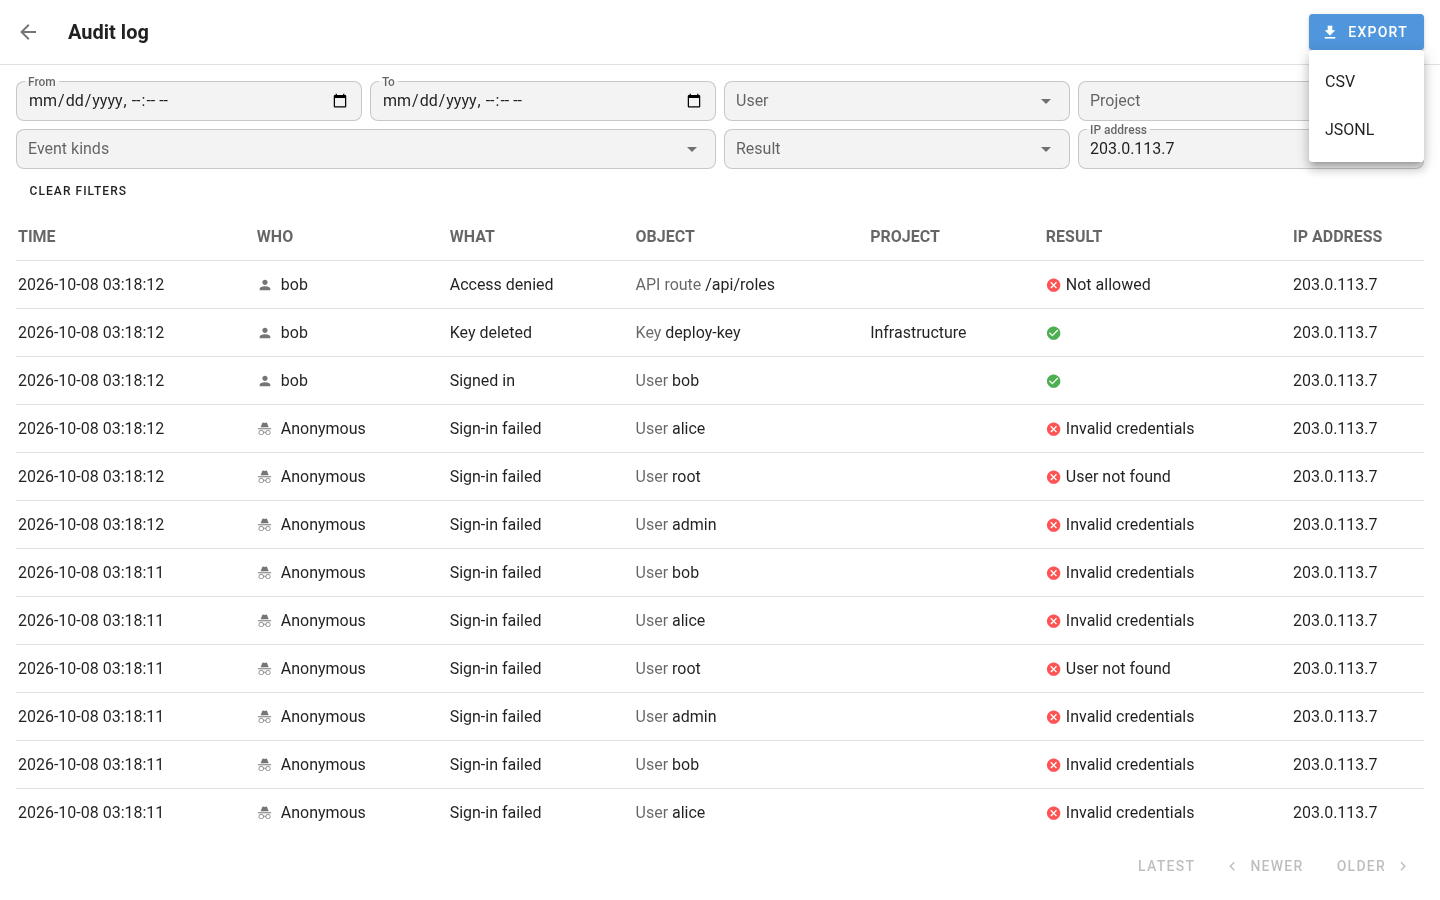
 Eventos de auditoria
Syslog por TLSSplunk HEC
Seu SIEM / coletor de logsSplunk · Vector · Fluent Bit · OpenTelemetry Collector · Cribl
Use o histórico durante a investigação
Revise operações recorrentes em conjunto
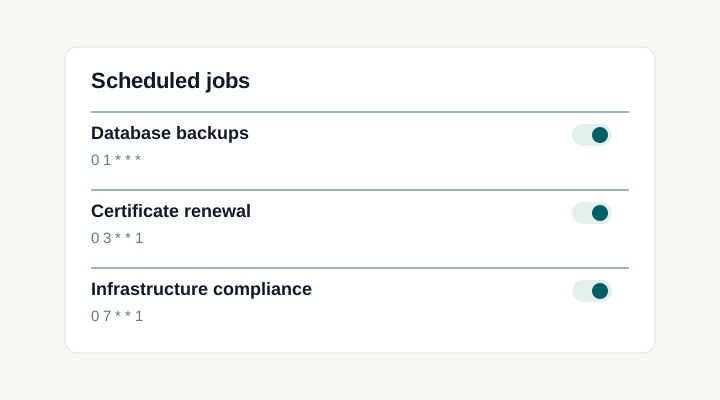
AgendamentosLogs de execução, eventos de auditoria e coleta centralizada
Mantenha a saída da execução com a tarefa
O histórico registra modelo, status, horários e saída de cada execução. Abra a ocorrência original ao investigar playbook Ansible, plan Terraform ou script. Tarefas agendadas e iniciadas por integração permanecem no histórico mesmo sem iniciador humano na coluna Usuário.
Revise alterações de autenticação e configuração
Os eventos de auditoria abrangem entradas, recusas de acesso, alterações de contas e tokens de API, participação no projeto, permissões e recursos de automação. Cada evento identifica o ator, a ação e o resultado, com contexto da solicitação e do projeto quando aplicável. A referência de eventos documenta a cobertura exata.
Encontre os eventos relevantes e exporte
Com Pro, filtre auditoria por horário, usuário, tipo de evento, resultado, projeto ou IP. Exporte correspondências em CSV ou JSON Lines para investigar e revisar. Abrir um evento expõe seus campos estruturados.
Colete logs de tarefas e atividades centralmente
Pro pode gravar logs de tarefas e atividades em arquivos, incluindo registros JSON. Configure rotação e coleta para seu conjunto de ferramentas de logs. Diagnósticos da aplicação continuam em stdout para o serviço ou contêiner que executa o Semaphore.
Defina retenção para cada tipo de evidência
A retenção de tarefas limita quantas execuções ficam por modelo. Retenção de auditoria é configurada separadamente em dias. Inclua registros do banco na política de backup e dimensione auditoria para cobrir interrupções na coleta externa.
Separe metadados de auditoria da saída das tarefas
Eventos de auditoria não incluem senhas, tokens, valores secretos nem saída de comandos. Logs de tarefas contêm o que playbooks e scripts imprimem; portanto, registros seguros e acesso adequado ao projeto continuam importantes.
Documentação e recursos relacionados
FAQ
Qual a diferença entre logs de tarefas e eventos de auditoria?
Logs de tarefas mostram o que playbook, ferramenta de infraestrutura ou script reportou na execução. Eventos de auditoria descrevem ações no Semaphore, incluindo autenticação, acesso e mudanças de configuração. Use ambos: a tarefa explica o resultado, enquanto eventos ajudam a estabelecer a sequência de ações ao redor. A referência documenta quais ações são registradas.
Posso ver quem executou uma tarefa agendada ou iniciada por integração?
Uma tarefa iniciada manualmente pode ter um usuário como iniciador, enquanto as linhas documentadas do histórico para trabalhos agendados ou disparados por integrações não têm um usuário humano. Não atribua essas execuções a uma pessoa apenas porque aparecem no mesmo histórico. Use o contexto de execução e integração registrado pelo seu processo para entender a origem. Os serviços externos devem manter sua própria correlação entre evento e tarefa quando for importante atribuir solicitações individuais.
Onde investigar se a falha está fora do playbook ou script?
A saída da tarefa mostra o que a automação reportou, mas problemas de servidor ou coordenação podem exigir logs da aplicação Semaphore. Logs do servidor vão para stdout e são coletados pelo serviço, contêiner ou configuração da implantação. Correlacione horário e operação com esses diagnósticos. Defina acesso e retenção deliberadamente para investigar sem presumir que todo erro da aplicação aparece na saída da ferramenta.
Posso enviar eventos de auditoria ao Splunk ou outro SIEM?
Sim. Pro encaminha auditoria por Syslog sobre TLS ou protocolo Splunk HTTP Event Collector. Coletores compatíveis incluem Splunk e receptores desses protocolos. Configure destino e credenciais e verifique recebimento no coletor. Encaminhar auditoria é separado de coletar saída bruta de comandos.
Posso filtrar eventos de auditoria e exportar CSV ou JSON Lines?
Pro adiciona filtros de auditoria por horário, usuário, projeto, tipo de evento, resultado e IP. A exportação salva os eventos correspondentes em CSV ou JSON Lines. Isso ajuda a compartilhar uma investigação delimitada com outra equipe ou guardar um extrato de revisão sem copiar linhas individualmente.
Preciso habilitar os logs de auditoria antes de começarem a registrar eventos?
Sim. Auditoria é desabilitada por padrão. Habilite no servidor, defina identificador da instalação e reinicie Semaphore. O registro começa após reiniciar; ações anteriores não são preenchidas retroativamente. Administradores podem inspecionar eventos em Auditoria. Pro adiciona filtros, exportação e encaminhamento SIEM a esse fluxo registrado.
Posso inspecionar saídas de Ansible, Terraform, OpenTofu e scripts em um só lugar?
Sim. O histórico reúne execuções das aplicações configuradas em uma lista. Abra tarefas Ansible, Terraform, OpenTofu, Bash, Python ou PowerShell para saída e detalhes registrados. O formato vem da ferramenta; resumos de hosts Ansible são uma capacidade Pro separada.
Por quanto tempo histórico e logs de tarefas são mantidos?
A configuração do servidor controla a retenção. Por padrão, tarefas e logs são mantidos; um máximo por modelo remove as mais antigas com suas saídas ao atingir o limite. Defina retenção adequada à investigação e exporte separadamente se sua política exigir prazo maior. Leia o guia de retenção.
Quais eventos ajudam a investigar mudanças de acesso ou configuração?
A referência de auditoria inclui tentativas de login, recusas de acesso, alterações de contas e tokens, membros e permissões de modelos, além de mudanças em recursos compatíveis. Eventos têm ator e resultado, com contexto de solicitação ou projeto quando aplicável. Confira os tipos documentados ao planejar uma investigação, sem presumir que toda ação externa na infraestrutura é capturada.