
Retracer chaque exécution et modification
Examinez les sorties des tâches et événements d’audit pour voir qui a modifié quoi dans Semaphore. Avec Pro, intégrez les événements de sécurité à votre SIEM aux côtés des autres preuves opérationnelles.
Tableau de bordHISTORIQUE
ÉchecMaya Chen
#15 · Verify payment API healthRéussiteAlex Morgan
#14 · Apply production firewall rulesRéussiteSam Patel
Renouveler les certificats TLS de productionTask #16
ÉchecDémarré par Maya ChenJOURNAL
PLAY [Renew production TLS certificates]TASK [Validate ACME DNS credentials]fatal: [edge-01.eu-west]: FAILED!Le fournisseur DNS a renvoyé HTTP 403Le certificat n’a pas été renouveléPLAY RECAP · failed=1 · changed=0
L’échec d’un travail n’est que le début de l’enquête
Trouvez l’étape défaillante, sa configuration et les modifications associées. Un simple indicateur d’état ne raconte pas tout.
Trouver l’exécution. Reconstituer le changement
Que s’est-il passé dans le travail ?
Ouvrez sa sortie, ses entrées et sa révision de code.
Qui a modifié la configuration ?
Examinez les modifications enregistrées des modèles, identifiants et autorisations.
Examiner l’exécution avec son contexte
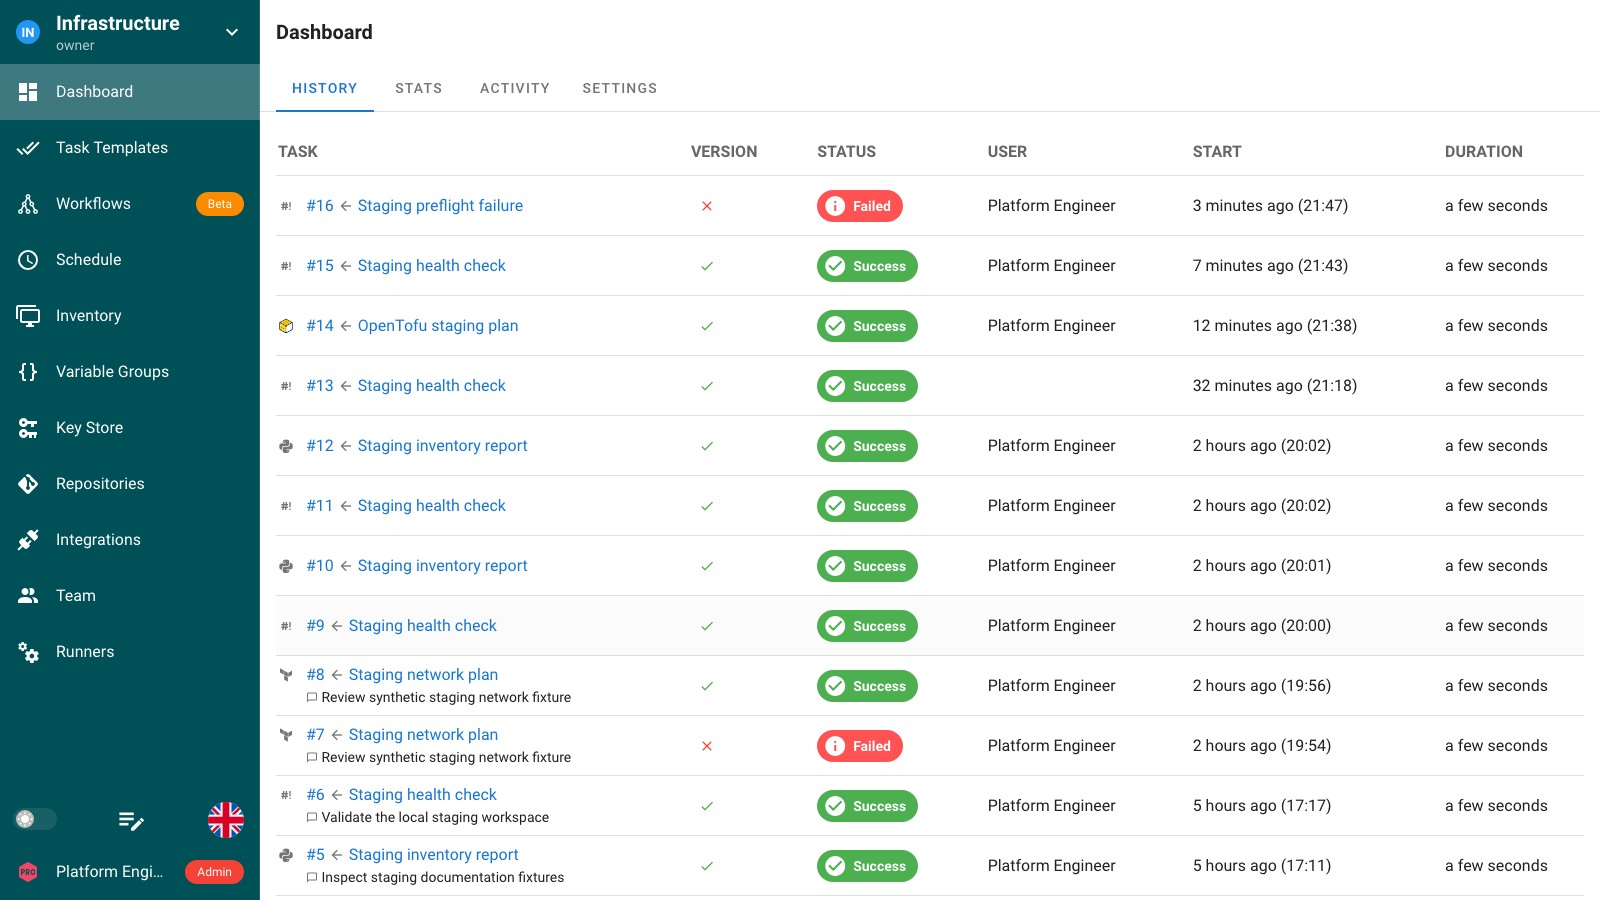
Trouvez l’occurrence en échec dans l’historique du projet et ouvrez sa tâche.
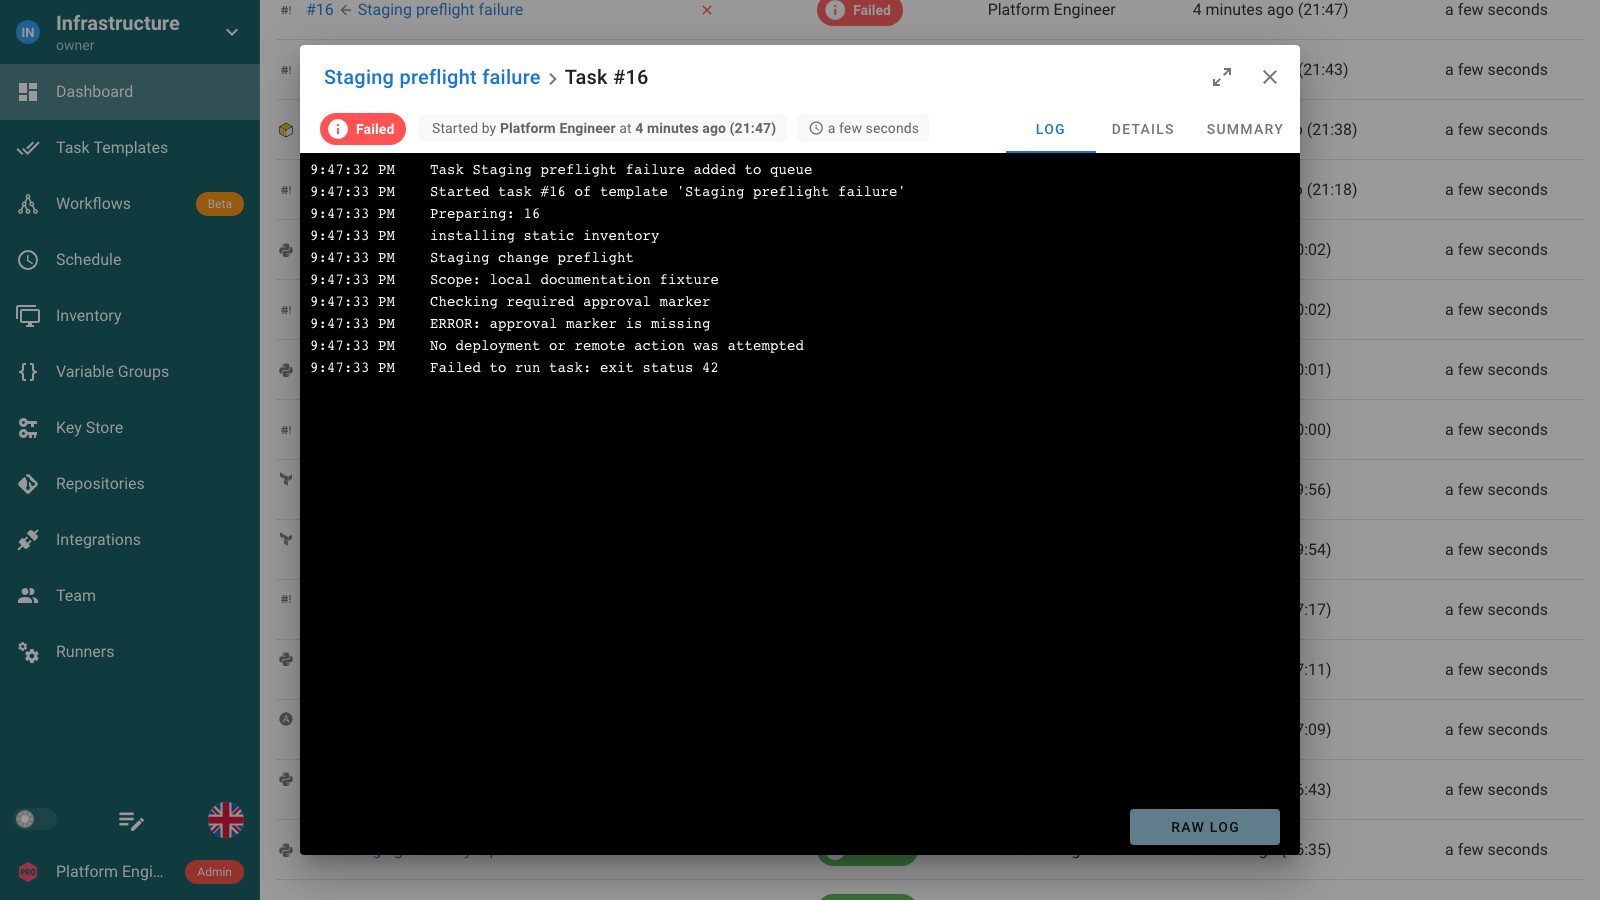
Lisez la sortie enregistrée pour voir où l’exécution s’est arrêtée.
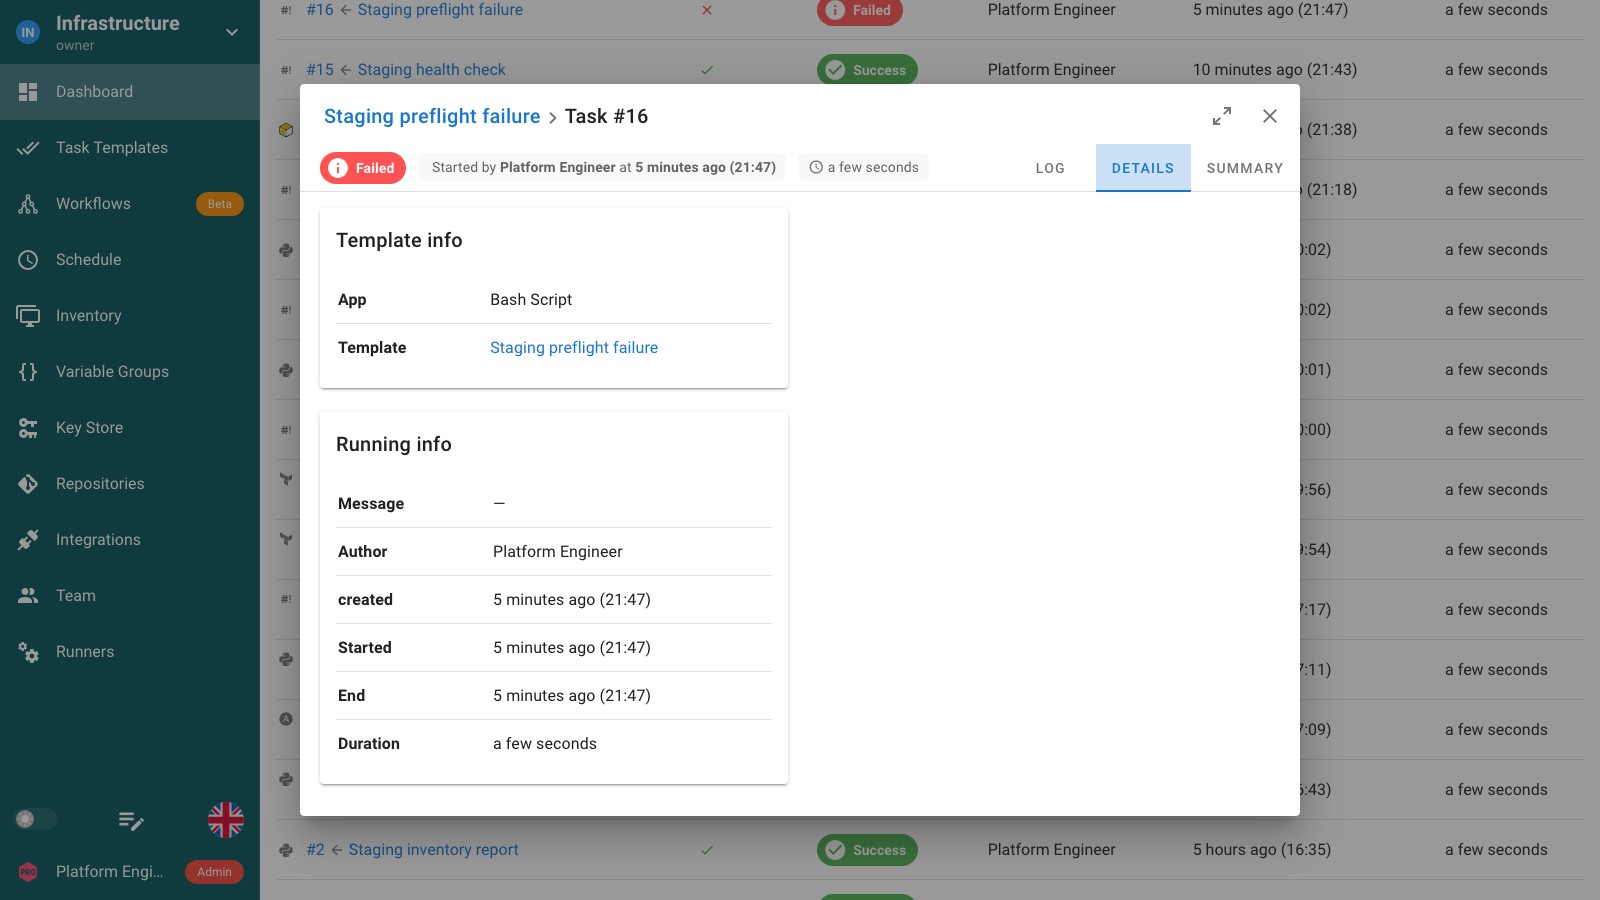
Examinez modèle, révision, horaires et autres détails d’exécution enregistrés.
Identifier qui a changé quoi, au-delà de la sortie de tâche
Examinez connexions, changements d’autorisations et mises à jour des ressources d’automatisation. Activez la journalisation d’audit pour enregistrer acteur, action et résultat.
Pro ajoute des filtres par heure, utilisateur, projet, type d’événement, résultat et adresse IP, avec export CSV et JSON Lines.
Journal d’audit et couverture des événements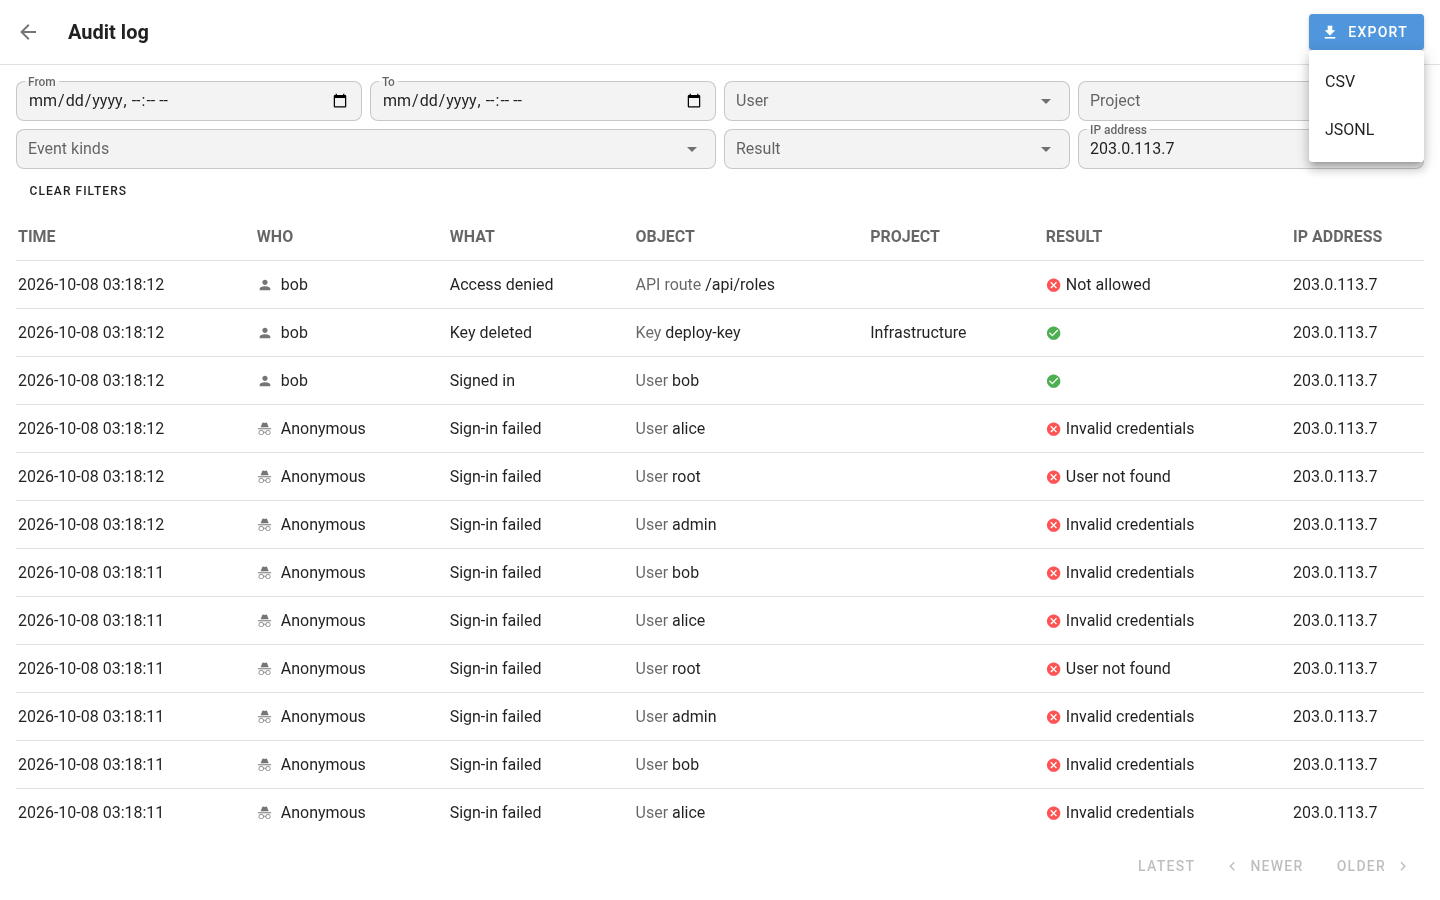
 Événements d’audit
Syslog sur TLSSplunk HEC
Votre SIEM / collecteur de journauxSplunk · Vector · Fluent Bit · OpenTelemetry Collector · Cribl
Utiliser l’historique pendant une enquête
Examiner ensemble les opérations récurrentes
PlanificationsJournaux d’exécution, événements d’audit et collecte centralisée
Conserver la sortie avec la tâche
L’historique enregistre modèle, état, horaires et sortie de chaque exécution. Ouvrez l’occurrence originale pour examiner un playbook Ansible, plan Terraform ou script. Les tâches planifiées et déclenchées par intégration restent dans l’historique même sans initiateur humain dans leur colonne User.
Examiner les modifications d’authentification et de configuration
Les événements d’audit couvrent connexions, accès refusés, modifications de comptes et de jetons API, membres des projets, autorisations et ressources d’automatisation. Chaque événement identifie l’acteur, l’action et le résultat, avec contexte de requête et de projet si applicable. La référence des événements documente la couverture exacte.
Trouver les événements pertinents et les exporter
Avec Pro, filtrez l’audit par heure, utilisateur, type d’événement, résultat, projet ou IP. Exportez les événements correspondants en CSV ou JSON Lines pour enquête et examen. Ouvrir un événement affiche ses champs structurés.
Centraliser les journaux des tâches et des activités
Pro peut écrire les journaux de tâches et d’activités dans des fichiers, notamment au format JSON. Configurez rotation et collecte pour votre système de journalisation. Les diagnostics applicatifs restent sur stdout du service ou conteneur qui exécute Semaphore.
Définir la conservation pour chaque type de preuve
La conservation des tâches limite le nombre d’exécutions gardées par modèle. Celle de l’audit est configurée séparément en jours. Incluez les données en base dans la politique de sauvegarde et dimensionnez la conservation d’audit pour couvrir les interruptions de collecte externe.
Séparer les métadonnées d’audit de la sortie des tâches
Les événements d’audit excluent mots de passe, jetons, valeurs secrètes et sortie des commandes. Les journaux de tâches contiennent ce que vos playbooks et scripts affichent : une journalisation sûre et des accès appropriés aux projets restent donc importants.
Documentation et fonctions associées
FAQ
Quelle différence entre journaux de tâches et événements d’audit ?
Les journaux de tâches montrent les messages du playbook, outil d’infrastructure ou script pendant l’exécution. Les événements d’audit décrivent les actions dans Semaphore : authentification, accès et modifications de configuration. Utilisez les deux pour une enquête : la tâche explique le résultat et l’audit aide à établir la séquence autour. La référence des événements documente les actions enregistrées.
Puis-je voir qui a exécuté une tâche planifiée ou déclenchée par une intégration ?
Une tâche démarrée manuellement peut avoir un initiateur humain, tandis que les lignes d’historique documentées des travaux planifiés ou déclenchés par une intégration n’ont pas d’utilisateur humain. Ne les attribuez pas à une personne simplement parce qu’elles figurent dans le même historique. Utilisez le contexte d’exécution et d’intégration enregistré par votre processus pour comprendre leur origine. Les services externes doivent conserver leur propre correspondance entre événement et tâche lorsque l’attribution individuelle des requêtes est importante.
Où chercher si l’échec est extérieur au playbook ou script ?
La sortie de tâche montre les messages du processus d’automatisation, mais les problèmes serveur ou de coordination peuvent nécessiter les journaux applicatifs Semaphore. Les journaux serveur vont sur stdout et sont collectés par le service, conteneur ou système de journalisation du déploiement. Reliez heure et opération concernées à ces diagnostics. Définissez accès et conservation délibérément pour enquêter sans supposer que chaque erreur applicative apparaîtra dans la sortie de l’outil.
Puis-je envoyer les événements d’audit vers Splunk ou un autre SIEM ?
Oui. Pro transmet les événements d’audit par Syslog sur TLS ou le protocole Splunk HTTP Event Collector. Les collecteurs compatibles incluent Splunk et les récepteurs de ces protocoles. Configurez destination et identifiants, puis vérifiez la réception dans votre système. Cette transmission est distincte de la collecte de la sortie brute des commandes de tâches.
Puis-je filtrer les événements d’audit et exporter du CSV ou du JSON Lines ?
Pro ajoute des filtres d’audit par heure, utilisateur, projet, type d’événement, résultat et adresse IP. L’export enregistre les événements correspondants en CSV ou JSON Lines. Vous pouvez ainsi partager une enquête délimitée avec une autre équipe ou conserver un extrait d’examen sans copier les lignes de l’interface.
Dois-je activer la journalisation d’audit pour qu’elle enregistre les événements ?
Oui. L’audit est désactivé par défaut. Activez-le dans la configuration serveur, définissez un identifiant d’installation et redémarrez Semaphore. L’enregistrement commence après ce redémarrage ; les actions antérieures ne sont pas reprises. Les administrateurs peuvent ensuite consulter les événements dans Audit log. Pro ajoute filtres, export de fichiers et transmission SIEM à ce flux enregistré.
Puis-je examiner les sorties Ansible, Terraform, OpenTofu et des scripts au même endroit ?
Oui. L’historique du projet réunit les exécutions des applications d’automatisation configurées. Ouvrez une tâche Ansible, Terraform, OpenTofu, Bash, Python ou PowerShell pour consulter sortie et détails. Le format vient de l’outil ; les résumés Ansible par hôte sont une fonction Pro distincte.
Combien de temps l’historique et les journaux des tâches sont-ils conservés ?
La configuration serveur contrôle la conservation. Par défaut, tâches et journaux sont gardés ; un maximum configuré par modèle supprime les plus anciennes tâches avec leur sortie quand la limite est atteinte. Adaptez la conservation aux enquêtes et exportez séparément si votre politique exige une durée supérieure. Lire le guide de conservation.
Quels événements aident à enquêter sur un changement d’accès ou de configuration ?
La référence d’audit inclut tentatives de connexion, accès refusés, modifications de comptes et jetons API, membres des projets, autorisations de modèles et ressources d’automatisation prises en charge. Les événements indiquent acteur et résultat, avec contexte de requête ou projet si applicable. Vérifiez les types documentés pour concevoir une enquête de sécurité plutôt que de supposer que chaque action externe d’infrastructure est enregistrée.