
모든 실행과 변경 추적
작업 출력을 살피고 감사 이벤트를 검토하여 Semaphore에서 누가 무엇을 변경했는지 확인하세요. Pro에서는 보안 이벤트를 다른 운영 증거와 함께 SIEM으로 가져올 수 있습니다.
대시보드기록
실패Maya Chen
#15 · Verify payment API health성공Alex Morgan
#14 · Apply production firewall rules성공Sam Patel
프로덕션 TLS 인증서 갱신Task #16
실패Maya Chen이 시작로그
PLAY [Renew production TLS certificates]TASK [Validate ACME DNS credentials]fatal: [edge-01.eu-west]: FAILED!DNS 프로바이더가 HTTP 403을 반환했습니다인증서가 갱신되지 않았습니다PLAY RECAP · failed=1 · changed=0
작업 실패는 조사의 시작일 뿐입니다
실패한 단계, 사용한 설정, 주변 변경을 찾으세요. 상태 배지만으로는 그 과정을 알 수 없습니다.
실행을 찾고 변경 추적
작업에서 무슨 일이 있었나요?
출력, 입력, 코드 리비전을 여세요.
누가 설정을 바꿨나요?
템플릿, 자격 증명, 권한의 기록된 변경을 검토하세요.
관련 맥락과 함께 실행 조사
프로젝트 기록에서 실패한 실행을 찾고 해당 작업을 여세요.
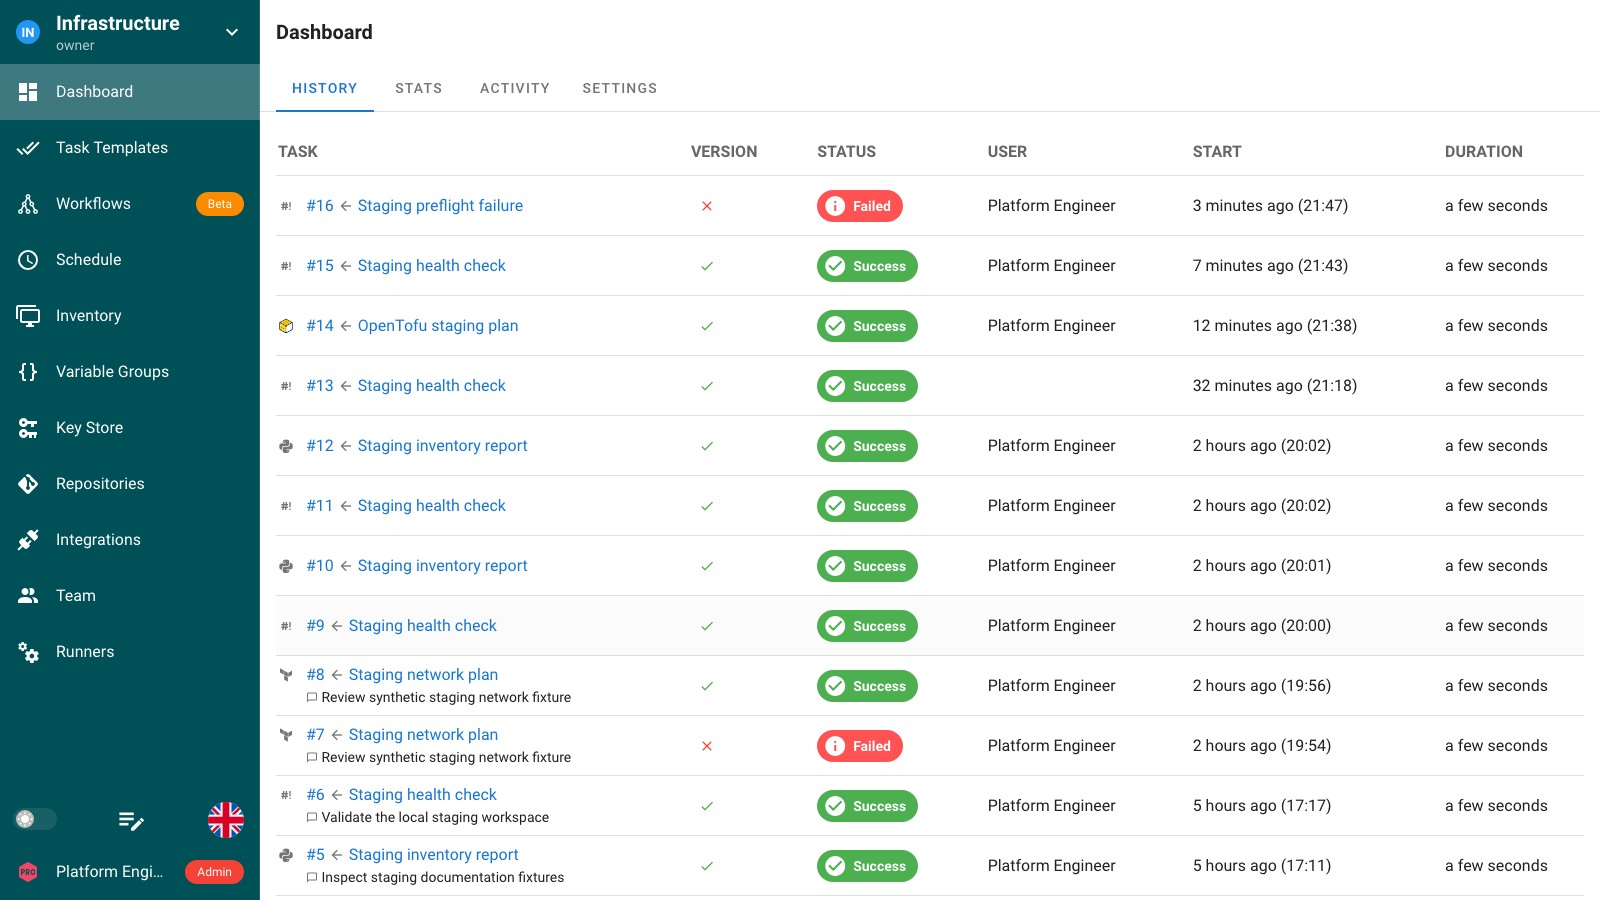
기록된 출력을 읽고 실행이 멈춘 지점을 확인하세요.
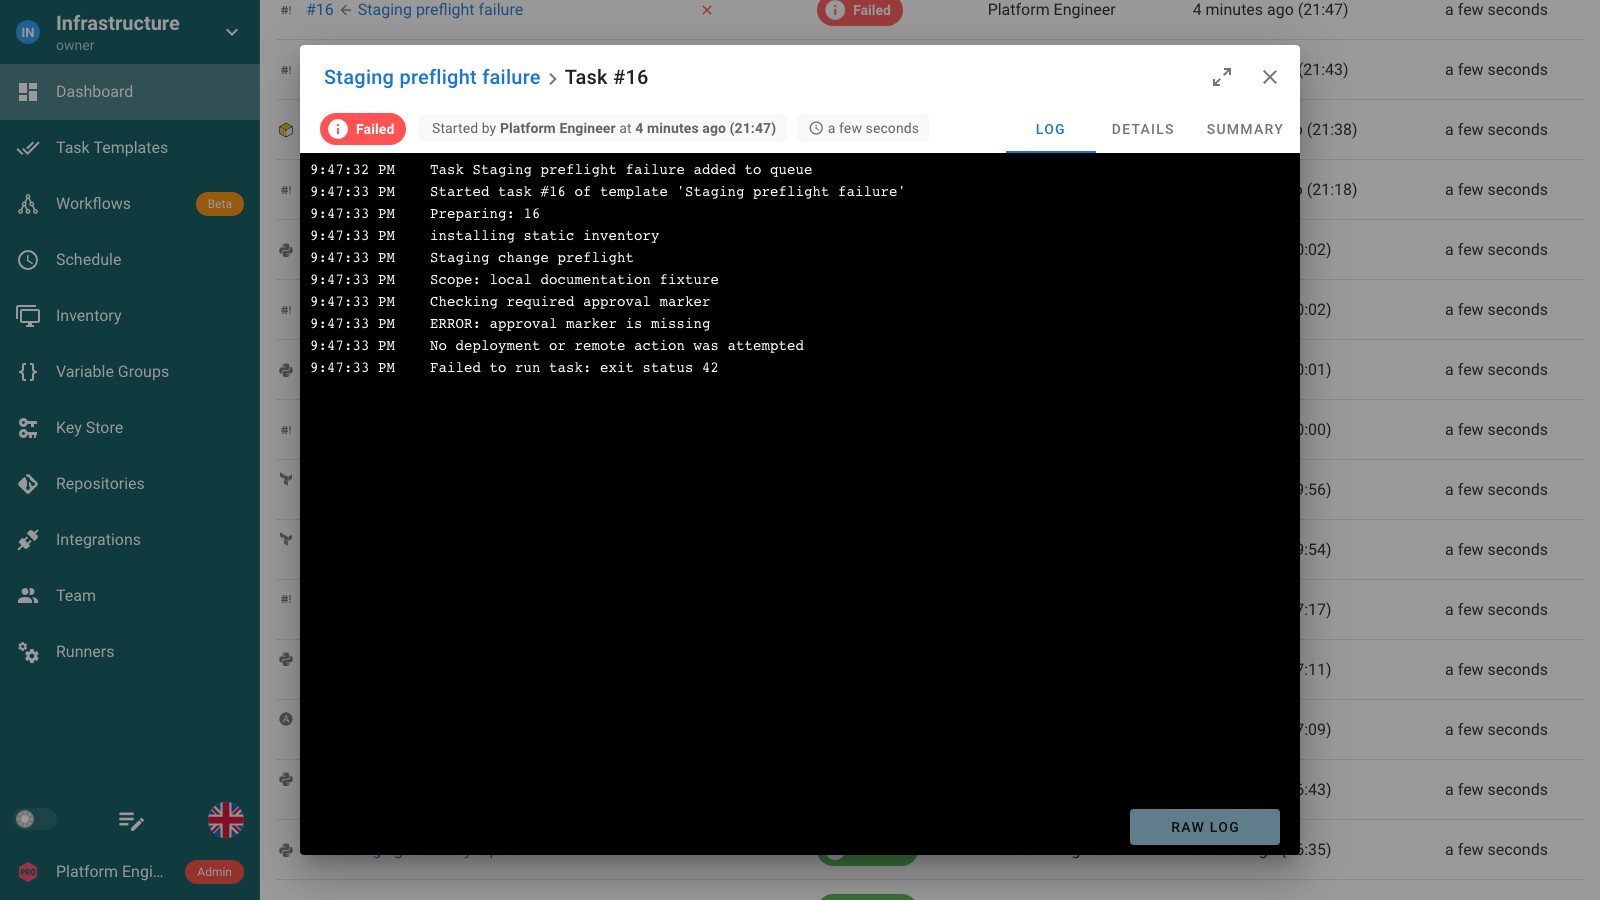
템플릿, 리비전, 시각, 기타 기록된 실행 상세를 검토하세요.
작업 출력 너머에서 누가 무엇을 바꿨는지 확인
로그인, 권한 변경, 자동화 리소스 업데이트를 검토하세요. 감사 로깅을 활성화하여 행위자, 동작, 결과를 기록합니다.
Pro는 시간, 사용자, 프로젝트, 이벤트 유형, 결과, IP 주소별 필터와 CSV 및 JSON Lines 내보내기를 추가합니다.
감사 로그 및 이벤트 범위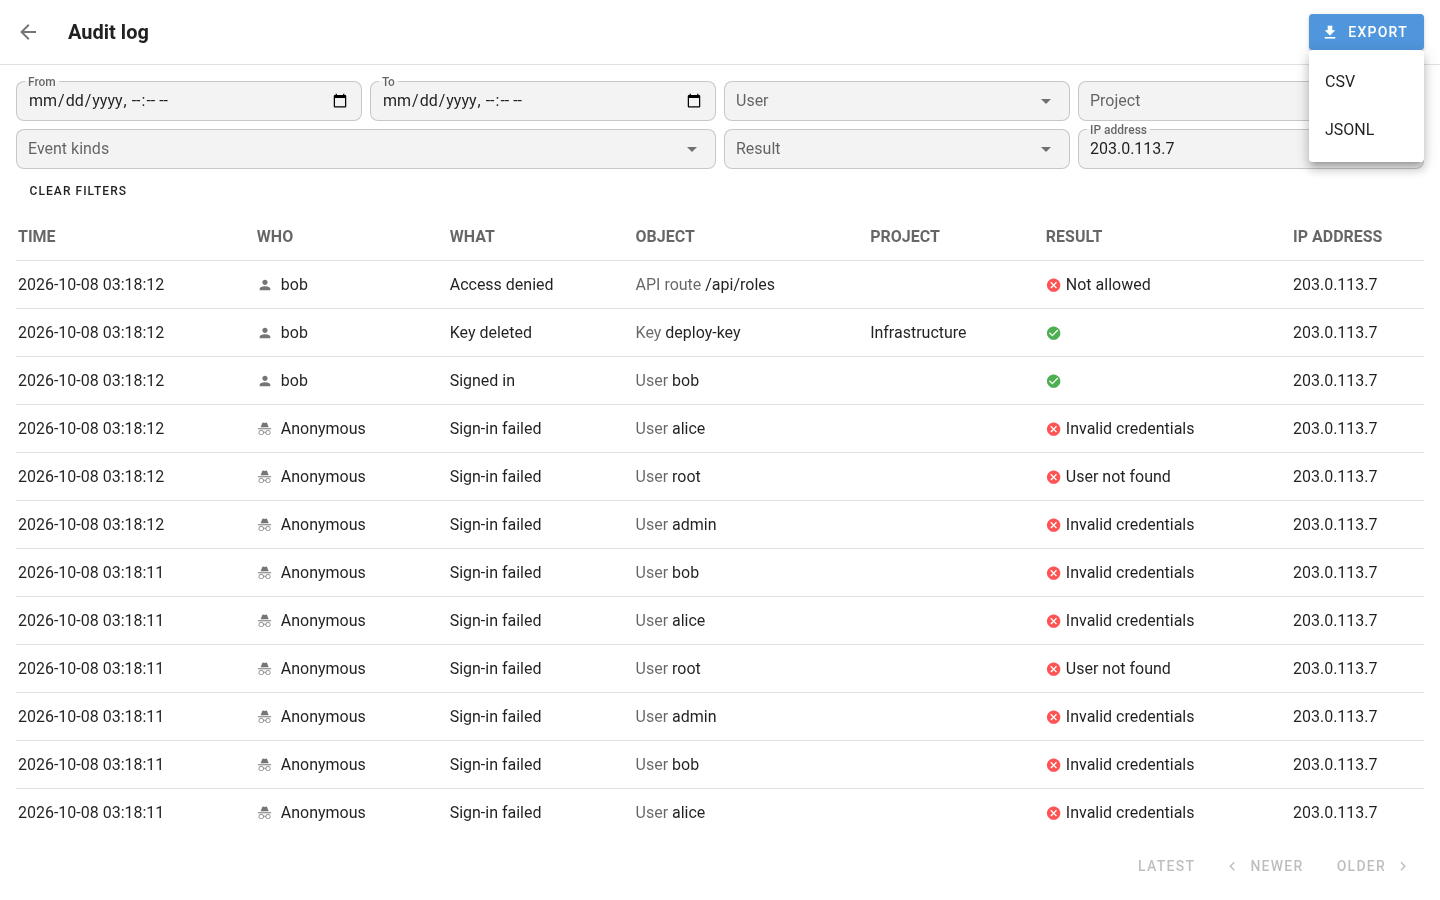
 감사 이벤트
TLS 기반 SyslogSplunk HEC
사용 중인 SIEM / 로그 수집기Splunk · Vector · Fluent Bit · OpenTelemetry Collector · Cribl
조사에 실행 기록 활용
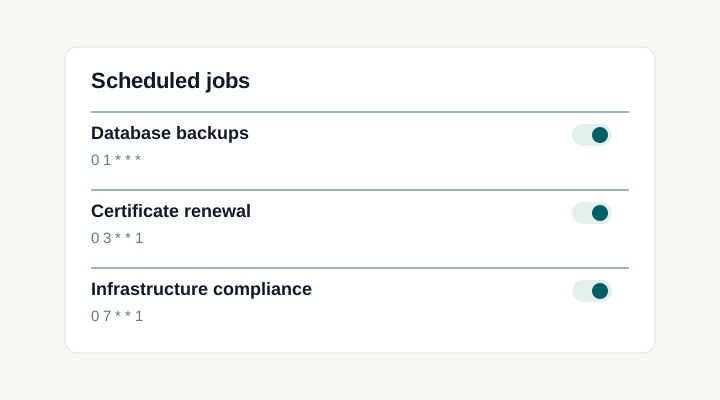
반복 작업을 함께 검토
예약실행 로그, 감사 이벤트, 중앙 수집
실행 출력을 작업과 함께 보관
작업 기록은 실행별 템플릿, 상태, 시간, 출력을 기록합니다. Ansible 플레이북, Terraform plan, 스크립트를 조사할 때 원본 실행을 여세요. 예약 및 연동 트리거 작업도 사용자 열에 사람이 없더라도 기록에 남습니다.
인증 및 설정 변경 검토
감사 이벤트는 로그인, 접근 거부, 계정 및 API 토큰 변경, 프로젝트 구성원, 권한, 자동화 리소스를 다룹니다. 각 이벤트는 행위자, 동작, 결과를 식별하고 해당되는 경우 요청 및 프로젝트 맥락을 포함합니다. 정확한 범위는 이벤트 레퍼런스에 문서화되어 있습니다.
관련 이벤트를 찾아 내보내기
Pro에서는 시간, 사용자, 이벤트 유형, 결과, 프로젝트, IP 주소로 감사 로그를 필터링합니다. 일치하는 이벤트를 CSV나 JSON Lines로 내보내 조사와 검토에 사용하세요. 이벤트를 열면 구조화된 필드가 표시됩니다.
작업 및 활동 로그 중앙 수집
Pro는 JSON 형식 기록을 포함한 작업 및 활동 로그를 파일에 쓸 수 있습니다. 로깅 스택에 맞게 회전과 수집을 설정하세요. 애플리케이션 진단은 Semaphore를 실행하는 서비스나 컨테이너의 stdout으로 계속 출력됩니다.
증거 유형별 보관 설정
작업 보관은 템플릿별 유지할 실행 수를 제한합니다. 감사 보관은 일수로 별도 설정합니다. 데이터베이스 기록을 백업 정책에 포함하고 외부 수집 경로의 중단을 감당하도록 감사 보관 기간을 정하세요.
감사 메타데이터와 작업 출력 분리
감사 이벤트에는 암호, 토큰, 비밀 값, 명령 출력이 포함되지 않습니다. 작업 로그에는 플레이북과 스크립트가 출력한 내용이 들어가므로 안전한 로깅과 적절한 프로젝트 접근은 여전히 중요합니다.
문서 및 관련 기능
FAQ
작업 로그와 감사 이벤트는 어떻게 다른가요?
작업 로그는 플레이북, 인프라 도구, 스크립트가 실행 중 보고한 내용을 보여 줍니다. 감사 이벤트는 인증, 접근, 설정 변경 등 Semaphore 내 동작을 설명합니다. 조사에는 둘 다 사용하세요. 작업은 실행 결과를 설명하고 감사 이벤트는 주변 동작의 순서를 파악하도록 돕습니다. 어떤 동작을 기록하는지는 이벤트 레퍼런스에 문서화되어 있습니다.
예약 또는 연동으로 시작한 작업을 누가 실행했는지 볼 수 있나요?
수동으로 시작한 작업에는 시작한 사용자가 있을 수 있지만, 문서화된 기록에서 예약 또는 연동으로 시작한 작업 행에는 사람이 표시되지 않습니다. 같은 기록에 있다는 이유만으로 이러한 실행을 특정 사람의 실행으로 간주하지 마세요. 프로세스가 기록하는 실행 및 연동 맥락으로 출처를 파악하세요. 개별 요청의 주체 파악이 중요하다면 외부 서비스도 이벤트와 작업의 연관 관계를 보관해야 합니다.
플레이북이나 스크립트 외부의 실패는 어디를 봐야 하나요?
작업 출력은 자동화 프로세스가 보고한 내용을 보여 주지만 서버나 조정 문제에는 Semaphore 애플리케이션 로그가 필요할 수 있습니다. 서버 로그는 stdout으로 출력되며 배포의 서비스, 컨테이너, 로깅 설정으로 수집됩니다. 관련 시각과 동작을 해당 진단 정보와 연결하세요. 모든 애플리케이션 오류가 작업 도구 출력에 나타난다고 가정하지 말고 팀이 조사할 수 있도록 접근과 보관을 의도적으로 설정하세요.
감사 이벤트를 Splunk나 다른 SIEM으로 보낼 수 있나요?
네. Pro는 TLS 기반 Syslog나 Splunk HTTP Event Collector 프로토콜로 감사 이벤트를 전달합니다. Splunk 및 해당 프로토콜을 지원하는 수신기가 호환됩니다. 대상과 자격 증명을 설정하고 수집 시스템에서 수신을 검증하세요. 감사 이벤트 전달은 작업의 원시 명령 출력 수집과 별개입니다.
감사 이벤트를 필터링하고 CSV나 JSON Lines로 내보낼 수 있나요?
Pro는 시간, 사용자, 프로젝트, 이벤트 유형, 결과, IP 주소별 감사 로그 필터를 추가합니다. 내보내기는 필터에 맞는 이벤트를 CSV 또는 JSON Lines로 저장합니다. 인터페이스에서 행을 하나씩 복사하지 않고도 범위가 정해진 조사를 다른 팀에 공유하거나 검토용 발췌본을 보관할 때 유용합니다.
감사 로그가 이벤트를 기록하기 전에 활성화해야 하나요?
네. 감사 로깅은 기본적으로 꺼져 있습니다. 서버 설정에서 활성화하고 설치 식별자를 지정한 뒤 Semaphore를 재시작하세요. 기록은 재시작 후 시작하며 이전 동작을 소급 보충하지 않습니다. 이후 관리자는 감사 로그에서 이벤트를 확인할 수 있습니다. Pro는 기록된 이벤트 스트림에 필터링, 파일 내보내기, SIEM 전달을 추가합니다.
Ansible, Terraform, OpenTofu, 스크립트 출력을 한곳에서 확인할 수 있나요?
네. 프로젝트 작업 기록은 설정된 자동화 애플리케이션의 실행을 하나의 목록에 모읍니다. Ansible, Terraform, OpenTofu, Bash, Python, PowerShell 작업을 열어 기록된 출력과 상세를 확인하세요. 출력 형식은 도구 자체에서 나오며 Ansible 호스트 요약은 별도 Pro 기능입니다.
작업 기록과 로그는 얼마나 보관되나요?
서버 설정이 작업 보관을 제어합니다. 기본적으로 작업과 로그를 유지하며, 템플릿별 최대 수를 설정하면 한도에 도달할 때 가장 오래된 작업과 출력을 함께 제거합니다. 조사에 필요한 보관을 설정하고 자체 정책이 더 긴 저장을 요구하면 기록을 별도 내보내세요. 보관 가이드 읽기.
접근 또는 설정 변경 조사에 어떤 이벤트가 도움이 되나요?
감사 이벤트 레퍼런스에는 로그인 시도, 접근 거부, 계정 및 API 토큰 변경, 프로젝트 구성원과 템플릿 권한, 지원되는 자동화 리소스 변경이 포함됩니다. 이벤트는 행위자와 결과, 해당하는 경우 요청 또는 프로젝트 맥락을 담습니다. 모든 외부 인프라 동작이 기록된다고 가정하지 말고 보안 조사를 설계할 때 문서화된 이벤트 유형을 확인하세요.