
すべての実行と変更を追跡
タスク出力と監査イベントを確認し、Semaphore で誰が何を変更したかを把握します。Pro では、セキュリティイベントをほかの運用証跡とともに SIEM に取り込めます。
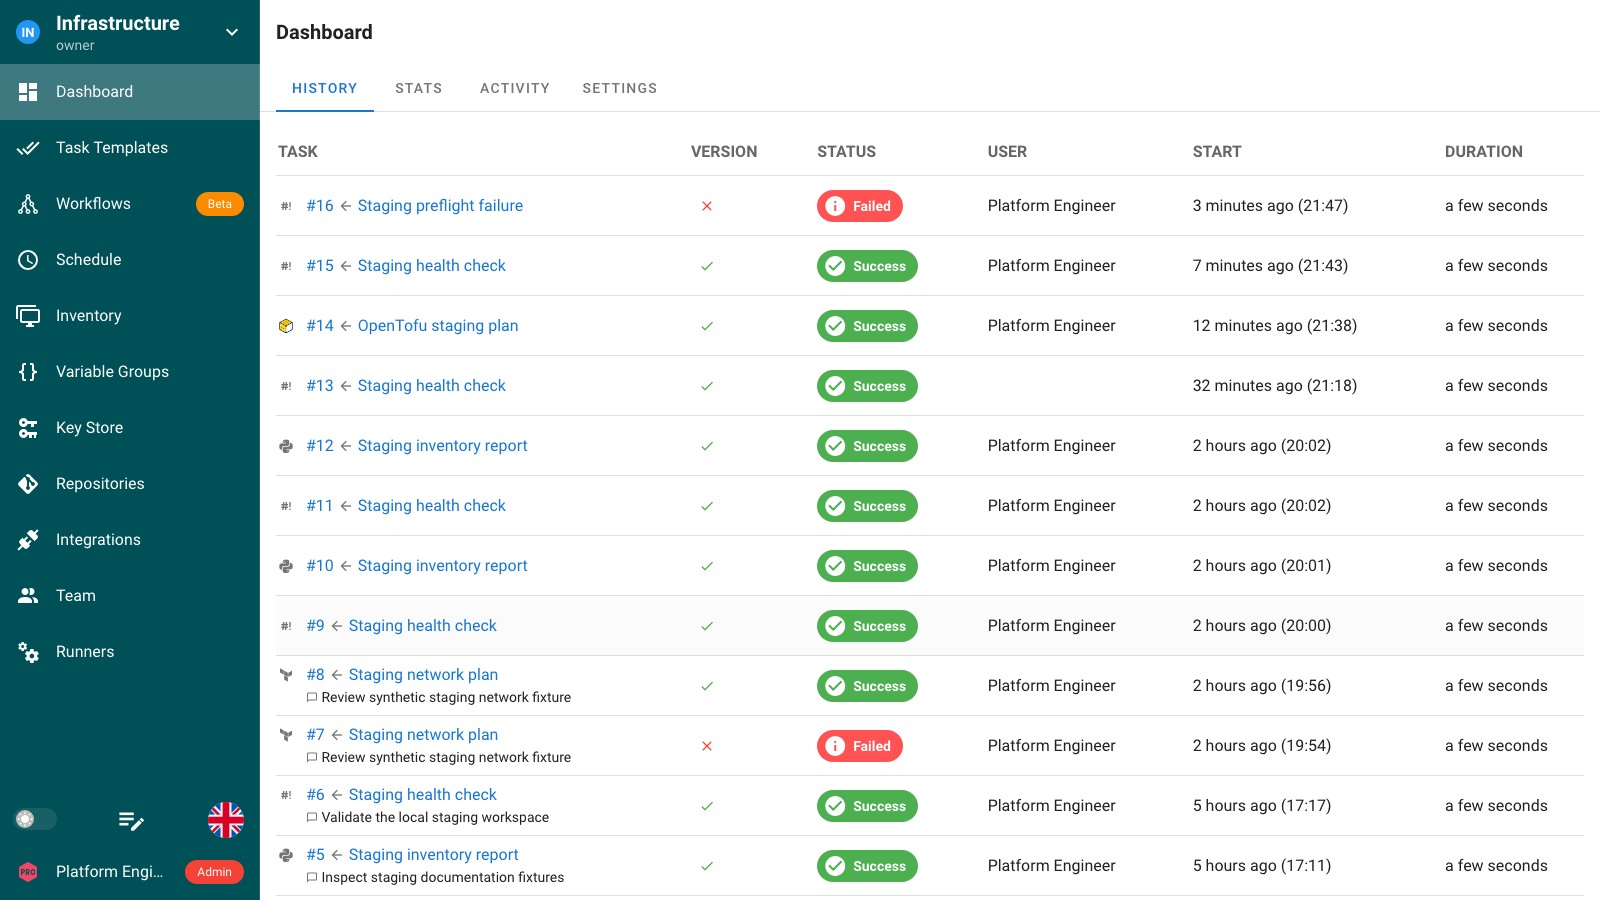
ダッシュボード履歴
失敗Maya Chen
#15 · Verify payment API health成功Alex Morgan
#14 · Apply production firewall rules成功Sam Patel
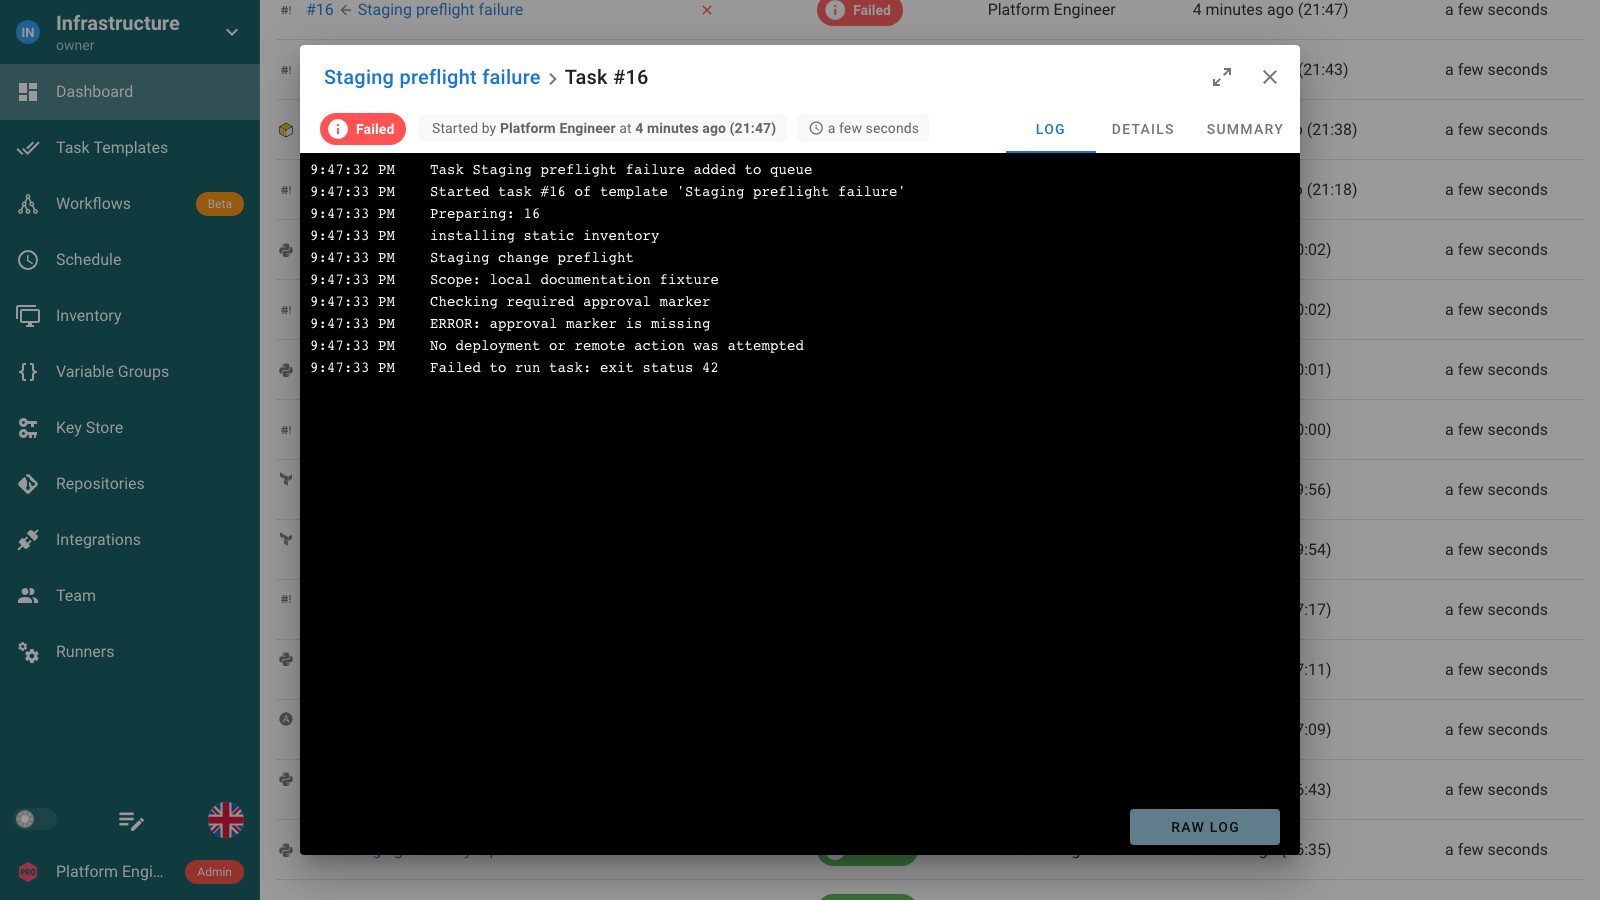
本番の TLS 証明書を更新Task #16
失敗Maya Chen が開始ログ
PLAY [Renew production TLS certificates]TASK [Validate ACME DNS credentials]fatal: [edge-01.eu-west]: FAILED!DNS プロバイダーが HTTP 403 を返しました証明書は更新されませんでしたPLAY RECAP · failed=1 · changed=0
ジョブの失敗は調査の始まりにすぎません
失敗したステップ、使用した設定、前後の変更を確認します。ステータスのバッジだけでは、その経緯は分かりません。
実行を見つけ、変更の経緯をたどる
ジョブで何が起きましたか?
出力、入力、コードのリビジョンを開きます。
設定を変更したのは誰ですか?
テンプレート、認証情報、権限の変更記録を確認します。
コンテキストとともに実行を調査
プロジェクト履歴で失敗した回を見つけ、タスクを開きます。
記録された出力を読み、実行がどこで止まったかを確認します。
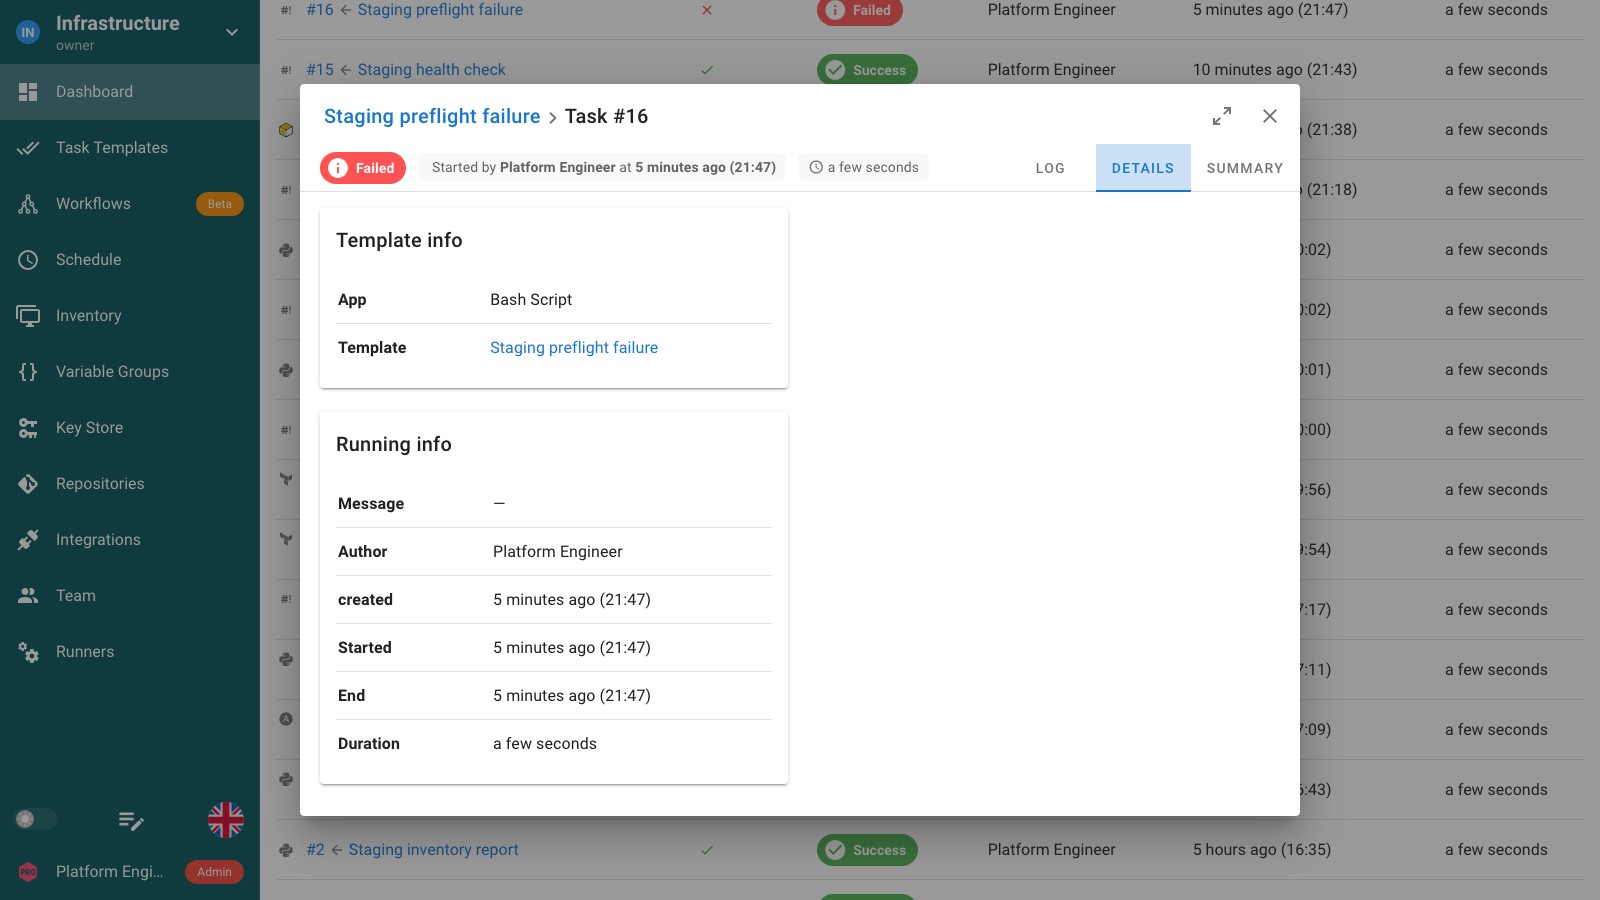
テンプレート、リビジョン、実行時刻、その他の記録された実行情報を確認します。
タスク出力だけでは分からない、誰が何を変更したかを確認
サインイン、権限変更、自動化リソースの更新を確認します。監査ログを有効にすると、実行者、操作、結果が記録されます。
Pro では、時刻、ユーザー、プロジェクト、イベント種別、結果、IP アドレスによる絞り込みと、CSV および JSON Lines でのエクスポートが可能です。
監査ログとイベントの対象範囲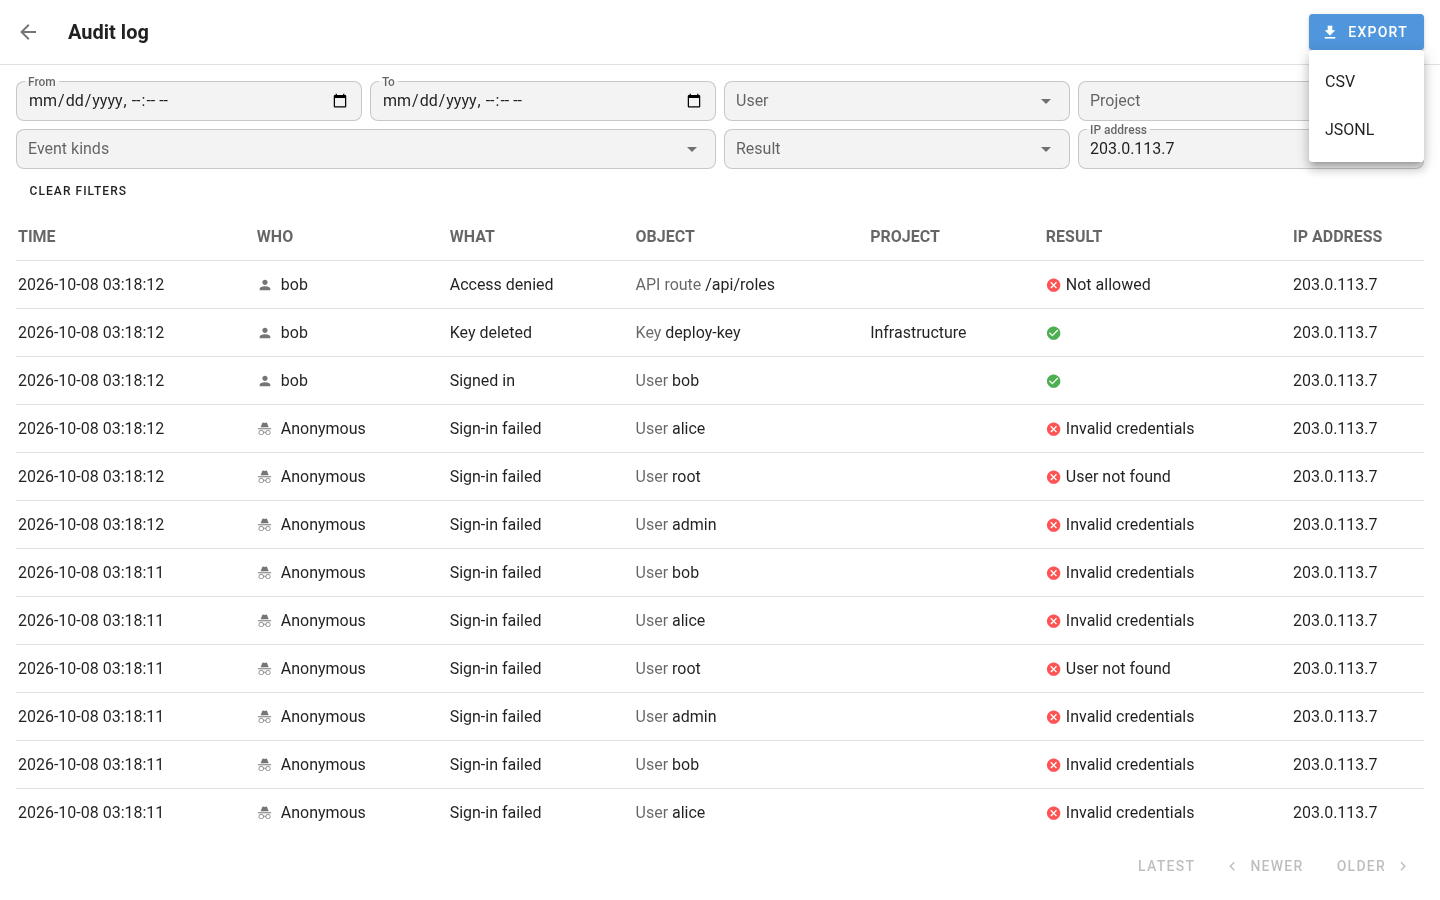
 監査イベント
TLS 経由の SyslogSplunk HEC
お使いの SIEM / ログコレクターSplunk · Vector · Fluent Bit · OpenTelemetry Collector · Cribl
調査で実行履歴を活用
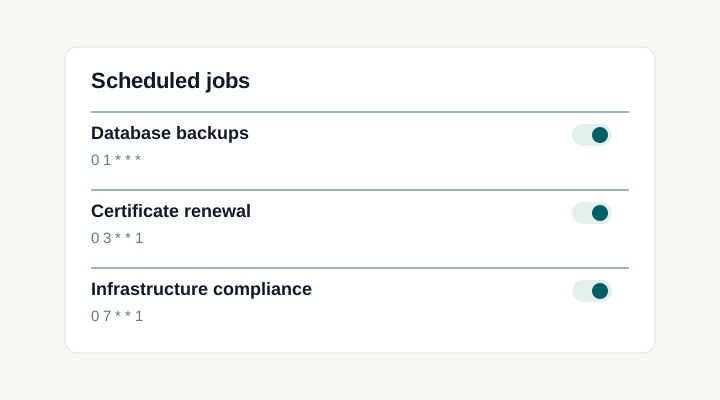
定期的な操作をまとめて確認
スケジュール実行ログ、監査イベント、一元収集
実行出力をタスクとともに保持
タスク履歴は、各実行のテンプレート、ステータス、実行時間、出力を記録します。Ansible Playbook、Terraform plan、スクリプトの調査では、元の実行を開いてください。スケジュールや連携から起動したタスクも、ユーザー列に人間の開始者がいなくても履歴に残ります。
認証と設定の変更を確認
監査イベントは、サインイン、アクセス拒否、アカウントと API トークンの変更、プロジェクトメンバーシップ、権限、自動化リソースを対象とします。各イベントは、実行者、操作、結果を記録し、該当する場合はリクエストとプロジェクトのコンテキストも含みます。正確な対象範囲はイベントリファレンスで確認できます。
関連するイベントを見つけてエクスポート
Pro では、時刻、ユーザー、イベント種別、結果、プロジェクト、IP アドレスで監査ログを絞り込めます。一致するイベントを CSV または JSON Lines でエクスポートし、調査やレビューに使えます。イベントを開くと構造化された項目が表示されます。
タスクログと操作ログを一元収集
Pro は、JSON 形式の記録を含むタスクログと操作ログをファイルに書き込めます。ログ基盤に合わせてローテーションと収集を設定してください。アプリケーションの診断は、Semaphore を動かすサービスまたはコンテナーの stdout に引き続き出力されます。
証跡の種類ごとに保持期間を設定
タスクの保持設定は、テンプレートごとに保持する実行数を制限します。監査の保持期間は、別途日数で設定します。データベースに保存される記録をバックアップ方針に含め、外部収集経路が中断した期間もカバーできる監査保持期間を設定してください。
監査メタデータとタスク出力を分離
監査イベントには、パスワード、トークン、シークレット値、コマンド出力は含まれません。タスクログには Playbook やスクリプトが出力した内容が含まれるため、安全なログ出力と適切なプロジェクトアクセスは引き続き重要です。
ドキュメントと関連機能
FAQ
タスクログと監査イベントはどう違いますか?
タスクログは、Playbook、インフラツール、スクリプトが実行中に報告した内容を示します。監査イベントは、認証、アクセス、設定変更など Semaphore 内の操作を記述します。調査では両方を使ってください。タスクが実行結果を説明し、監査イベントが周辺の操作の流れを明らかにします。記録対象の操作はイベントリファレンスに記載されています。
スケジュールや連携によって起動したタスクの実行者を確認できますか?
手動で開始したタスクには開始したユーザーが記録される場合がありますが、文書化された履歴では、スケジュールや連携による実行の行に人間のユーザーは記録されません。同じ履歴に並んでいるという理由だけで、これらの実行を個人の操作として扱わないでください。プロセスが記録した実行と連携のコンテキストから発生元を確認します。個々のリクエストの帰属が重要な場合、外部サービス側でもイベントとタスクの対応関係を保持する必要があります。
Playbook やスクリプトの外側で起きた障害は、どこを調べるべきですか?
タスク出力は自動化プロセスが報告した内容を示しますが、サーバーや調整の問題には Semaphore のアプリケーションログが必要な場合があります。サーバーログは stdout に出力され、デプロイで使うサービス、コンテナー、ログ設定を通じて収集されます。関連する時刻と操作をそれらの診断情報と照合してください。すべてのアプリケーションエラーがタスクのツール出力に現れると思い込まず、チームが調査できるようアクセスと保持期間を意識して設定します。
監査イベントを Splunk や別の SIEM に送信できますか?
はい。Pro は TLS 経由の Syslog、または Splunk HTTP Event Collector プロトコルで監査イベントを転送します。Splunk や、それらのプロトコルに対応する受信側を使えます。通知先と認証情報を設定し、収集システムで受信を確認してください。監査イベントの転送と、タスクの生のコマンド出力の収集は別です。
監査イベントを絞り込み、CSV や JSON Lines でエクスポートできますか?
Pro では、時刻、ユーザー、プロジェクト、イベント種別、結果、IP アドレスによる監査ログのフィルターが追加されます。エクスポートでは、フィルターに一致するイベントを CSV または JSON Lines で保存します。画面の行を個別にコピーせず、範囲を限定した調査を別のチームへ共有したり、レビュー用の抜粋を保存したりする際に便利です。
監査ログの記録前に有効化する必要がありますか?
はい。監査ログは既定で無効です。サーバー設定で有効にし、インストール識別子を設定して Semaphore を再起動します。記録はその再起動後に始まり、それ以前の操作は遡って補完されません。管理者は監査ログでイベントを確認できます。Pro では、その記録済みイベントに対して絞り込み、ファイルへのエクスポート、SIEM 転送が追加されます。
Ansible、Terraform、OpenTofu、スクリプトの出力を 1 か所で確認できますか?
はい。プロジェクトのタスク履歴は、設定済みの自動化アプリケーションの実行を 1 つの一覧にまとめます。Ansible、Terraform、OpenTofu、Bash、Python、PowerShell のタスクを開き、記録された出力と詳細を確認できます。出力形式はツール自体に由来し、Ansible のホスト集計は Pro の別機能です。
タスク履歴とログはどのくらい保持されますか?
タスクの保持はサーバー設定で制御します。既定ではタスクとログを保持します。テンプレートごとの上限を設定すると、上限に達したときに古いタスクとその出力が削除されます。調査に必要な保持期間を設定し、自社の方針でより長い保存が必要な場合は、記録を別途エクスポートしてください。保持設定のガイドを読む。
アクセスや設定の変更を調べるのに、どのイベントが役立ちますか?
監査イベントリファレンスには、サインイン試行、アクセス拒否、アカウントと API トークンの変更、プロジェクトメンバーシップ、テンプレート権限、対応する自動化リソースの変更が含まれます。イベントには実行者と結果があり、該当する場合はリクエストやプロジェクトのコンテキストも含まれます。外部インフラのすべての操作が記録されると考えず、セキュリティ調査の設計時には文書化されたイベント種別を確認してください。