
Rastrear cada ejecución y cambio
Revisa salida y auditoría para saber quién cambió qué. Con Pro integra seguridad en tu SIEM junto con otras pruebas operativas.
Panel de controlHISTORIAL
FallidoMaya Chen
#15 · Verify payment API healthÉxitoAlex Morgan
#14 · Apply production firewall rulesÉxitoSam Patel
Renovar certificados TLS de producciónTask #16
FallidoIniciado por Maya ChenREGISTRO
PLAY [Renew production TLS certificates]TASK [Validate ACME DNS credentials]fatal: [edge-01.eu-west]: FAILED!El proveedor DNS devolvió HTTP 403No se renovó el certificadoPLAY RECAP · failed=1 · changed=0
Un trabajo fallido es solo el inicio de la investigación
Encuentra el paso fallido, su configuración y cambios cercanos. Un indicador no cuenta todo.
Encontrar la ejecución. Reconstruir el cambio
¿Qué ocurrió en el trabajo?
Abre salida, entradas y revisión del código.
¿Quién cambió la configuración?
Revisa cambios de plantillas, credenciales y permisos.
Investigar con el contexto asociado
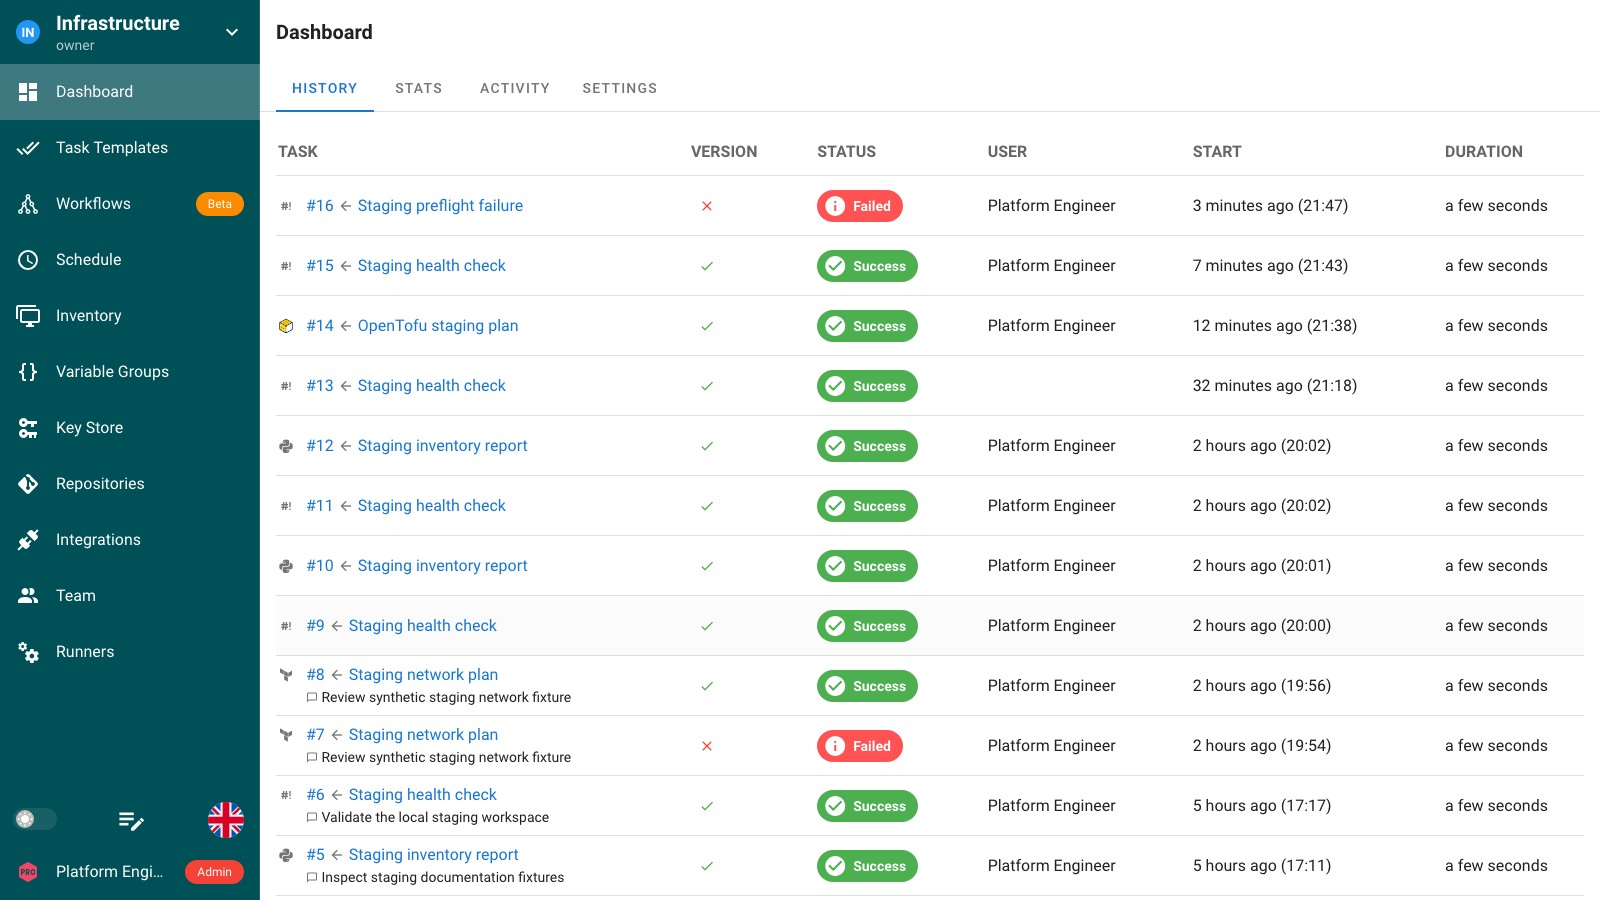
Encuentra la ocurrencia en el historial y abre su tarea.
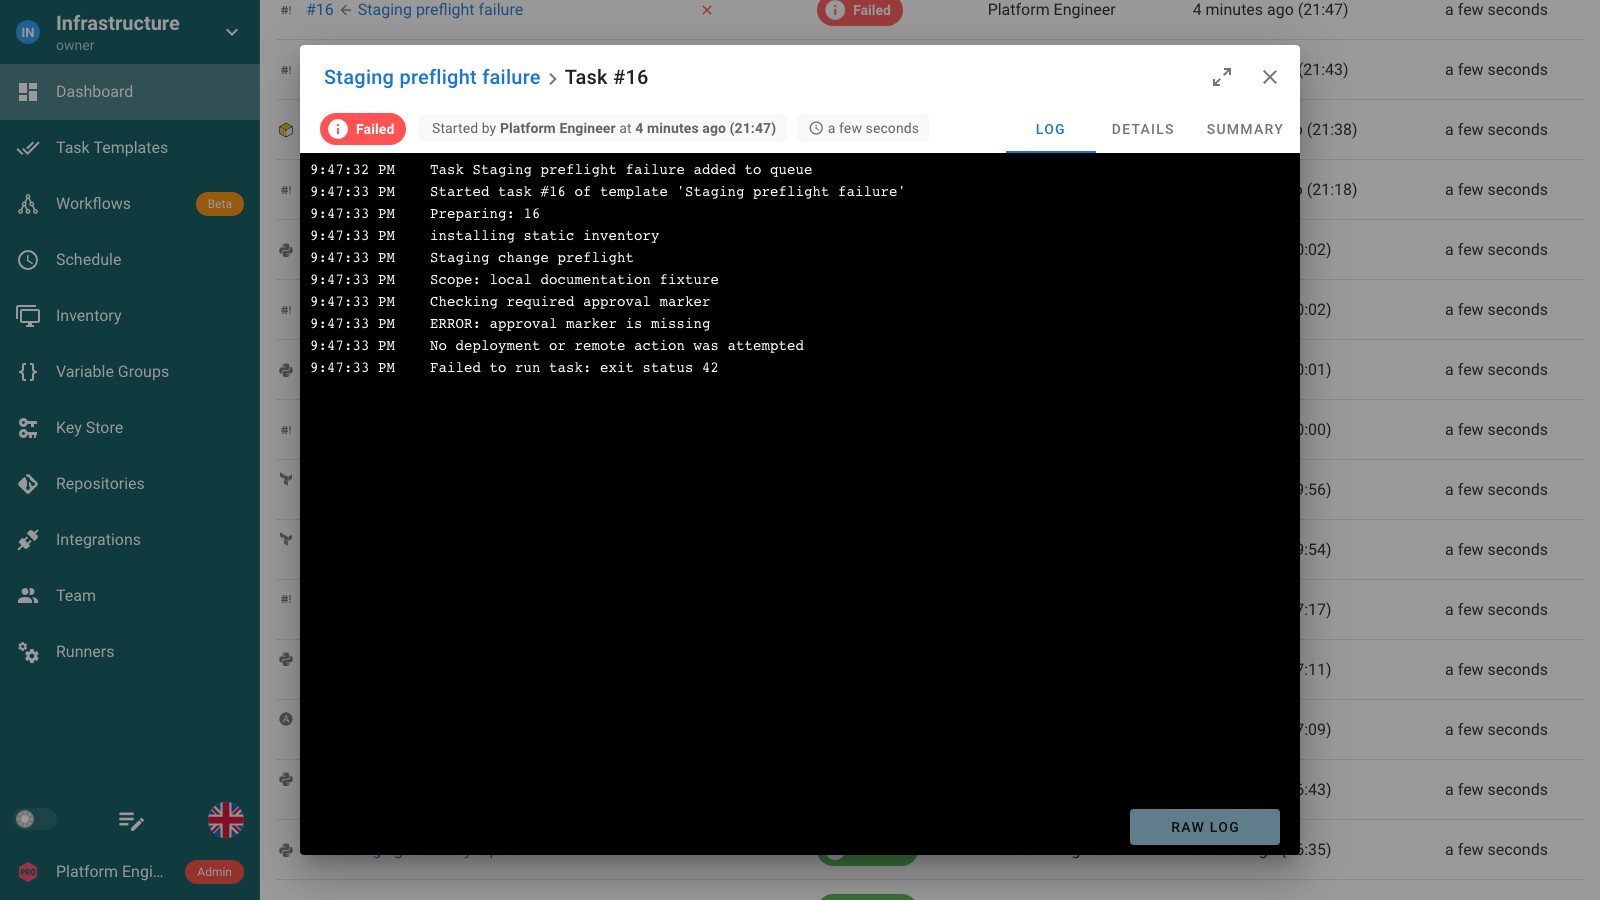
Lee la salida para ver dónde se detuvo.
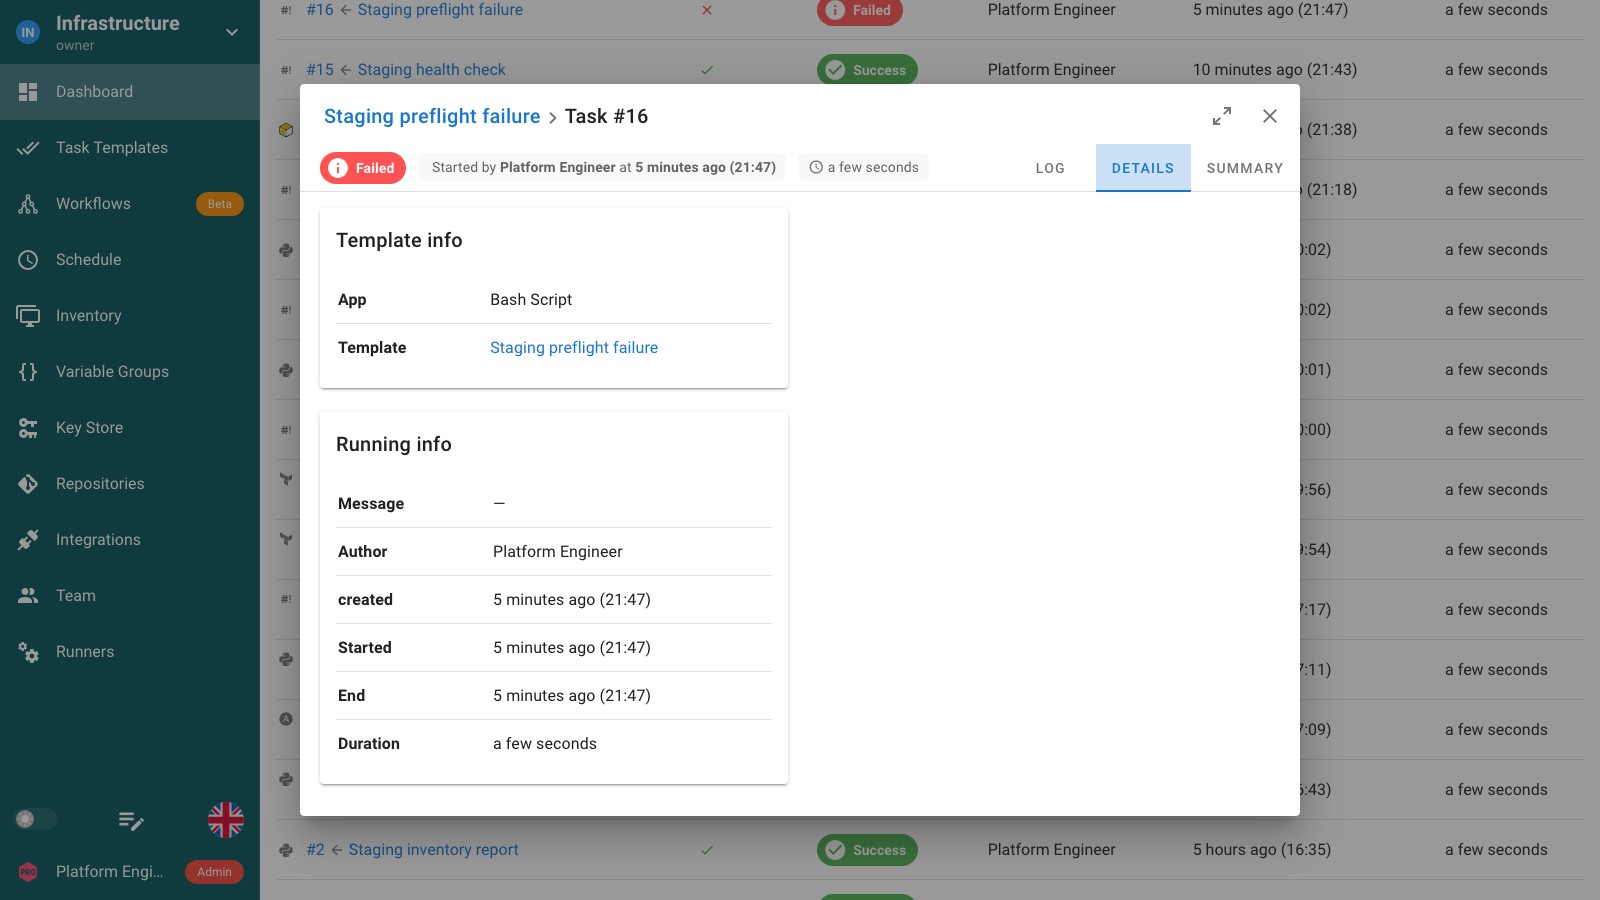
Revisa plantilla, revisión, tiempos y otros detalles registrados.
Saber quién cambió qué más allá de la salida
Revisa accesos, permisos y cambios de recursos. Activa auditoría para registrar actor, acción y resultado.
Pro añade filtros de hora, usuario, proyecto, evento, resultado e IP y exportación CSV y JSON Lines.
Auditoría y cobertura de eventos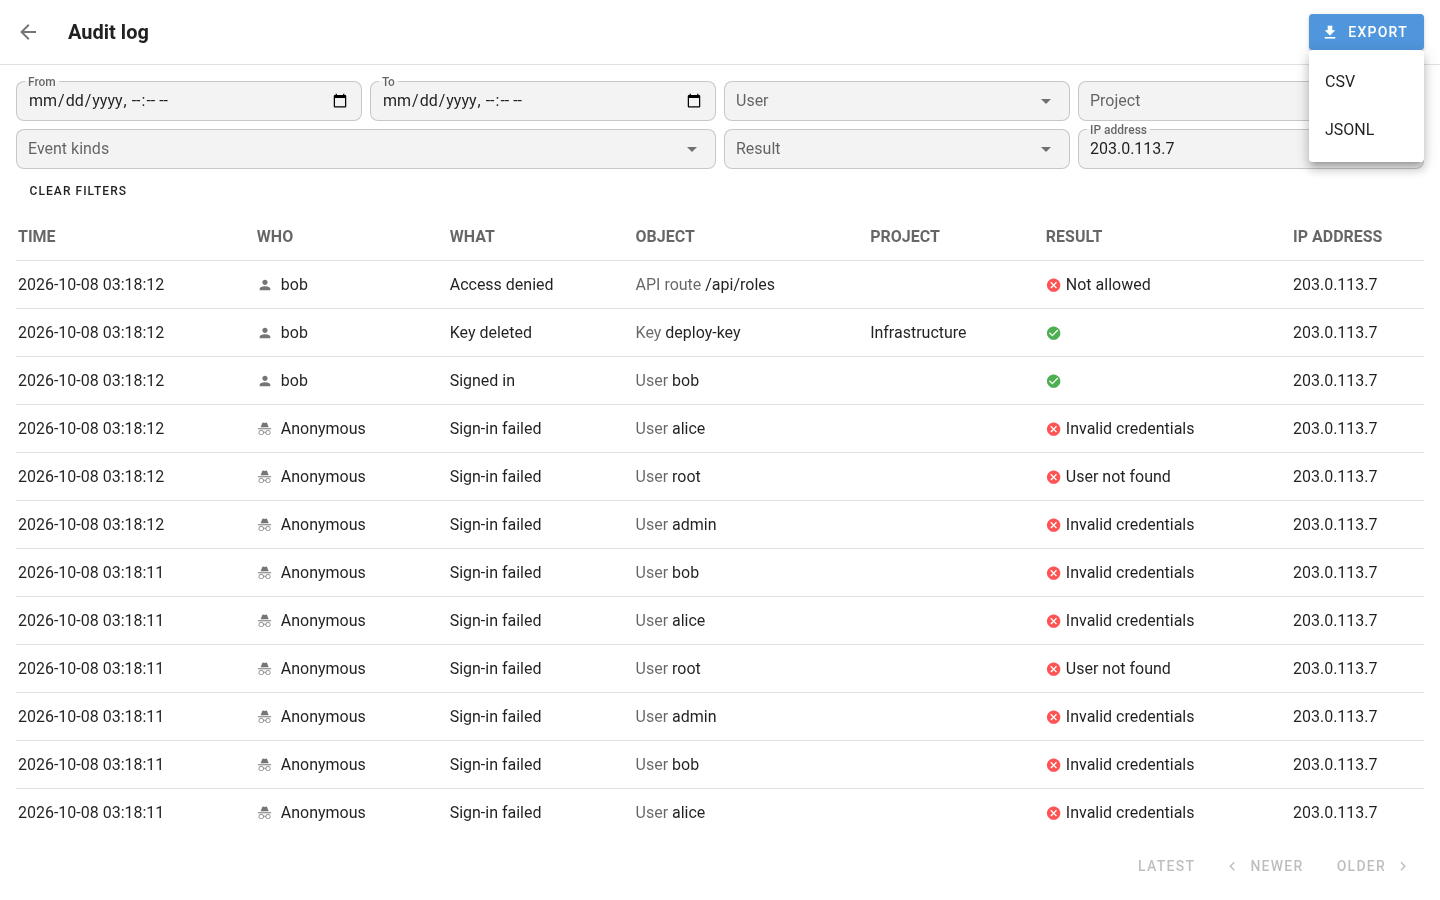
 Eventos de auditoría
Syslog sobre TLSSplunk HEC
Tu SIEM / recopiladorSplunk · Vector · Fluent Bit · OpenTelemetry Collector · Cribl
Usar el historial durante una investigación
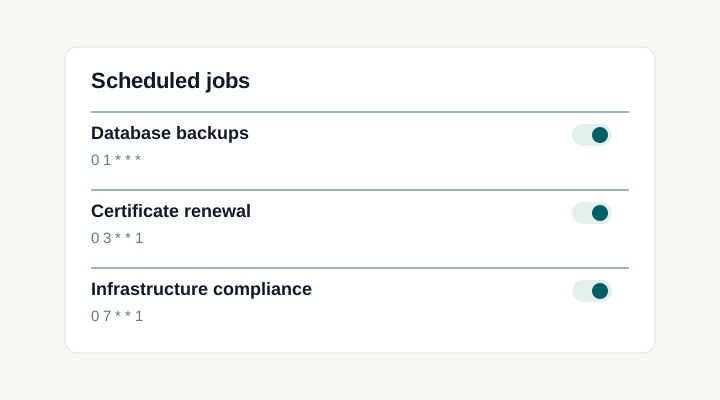
Revisar operaciones recurrentes juntas
ProgramacionesRegistros, auditoría y recopilación central
Conservar salida con la tarea
El historial guarda plantilla, estado, tiempos y salida. Abre el original para investigar. Tareas programadas e integraciones permanecen aunque no haya iniciador humano en User.
Revisar autenticación y configuración
La auditoría cubre accesos, denegaciones, cambios de cuentas y tokens, miembros, permisos y recursos. Cada evento identifica actor, acción y resultado con contexto cuando corresponde. La referencia documenta la cobertura exacta.
Encontrar eventos y exportarlos
Con Pro filtra por tiempo, usuario, evento, resultado, proyecto o IP. Exporta CSV o JSON Lines. Abre eventos para campos estructurados.
Centralizar registros de tareas y actividad
Pro escribe registros de tareas y actividad en archivos, también JSON. Configura rotación y recogida. Los diagnósticos de aplicación siguen en stdout del servicio o contenedor.
Definir retención por tipo de prueba
La retención limita ejecuciones por plantilla. La auditoría se configura aparte en días. Incluye datos en copias y cubre interrupciones de recopilación externa.
Separar auditoría y salida
La auditoría excluye contraseñas, tokens, secretos y salida de comandos. Los registros contienen lo que imprimen playbooks y scripts: siguen siendo necesarios registros seguros y accesos adecuados.
Documentación y funciones relacionadas
FAQ
¿Qué diferencia registros y auditoría?
Los registros muestran lo que informó la herramienta. La auditoría registra autenticación, acceso y cambios. Usa ambos: salida explica resultado y auditoría contexto. La referencia enumera acciones.
¿Puedo ver quién ejecutó tareas programadas o de integración?
Una tarea manual puede tener una persona como iniciadora, mientras que las filas documentadas del historial para tareas programadas o activadas por integraciones no tienen un usuario humano. No las atribuyas a alguien solo porque aparezcan en el mismo historial. Usa el contexto de ejecución e integración registrado para entender el origen. Los servicios externos deben conservar su propia correlación evento-tarea si importa atribuir cada solicitud.
¿Dónde busco errores ajenos al script?
La salida informa del proceso, pero errores servidor o coordinación requieren registros de aplicación. Van a stdout del servicio o contenedor. Correlaciona hora y operación. Define acceso y retención sin suponer que todo fallo aparece en la salida.
¿Puedo enviar auditoría a Splunk u otro SIEM?
Sí. Pro envía por Syslog TLS o Splunk HEC a receptores compatibles. Configura y verifica recepción. Es distinto de recopilar salida de comandos.
¿Puedo filtrar auditoría y exportar CSV o JSON Lines?
Pro añade filtros de hora, usuario, proyecto, evento, resultado e IP. Exporta coincidencias en CSV o JSON Lines para compartir una investigación acotada o conservar un extracto sin copiar filas.
¿Debo activar auditoría antes de registrar eventos?
Sí. Auditoría está apagada inicialmente. Actívala, fija ID de instalación y reinicia. Registra desde ese momento sin recuperar el pasado. Los administradores consultan el log. Pro añade filtros, exportación y SIEM.
¿Puedo ver salidas Ansible, Terraform, OpenTofu y scripts juntas?
Sí. El historial reúne aplicaciones. Abre Ansible, Terraform, OpenTofu, Bash, Python o PowerShell para salida y detalles. El formato es del instrumento; resúmenes Ansible requieren Pro.
¿Cuánto se conservan historial y registros?
El servidor controla retención. Por defecto conserva tareas y logs; un máximo por plantilla elimina las más antiguas con su salida. Ajusta al tiempo de investigación y exporta si tu política exige más. Lee la guía de retención.
¿Qué eventos investigan cambios?
La auditoría cubre intentos, denegaciones, cuentas y tokens, miembros y permisos y recursos admitidos. Incluye actor y resultado y contexto cuando procede. Revisa los tipos documentados sin asumir que captura toda acción externa.