
Her çalıştırmayı ve değişikliği izleyin
Görev çıktısını ve denetim olaylarını inceleyip Semaphore'da kimin neyi değiştirdiğini görün. Pro ile güvenlik olaylarını diğer operasyonel kayıtların yanında SIEM'inize taşıyın.
Kontrol paneliGEÇMİŞ
BaşarısızMaya Chen
#15 · Verify payment API healthBaşarıAlex Morgan
#14 · Apply production firewall rulesBaşarıSam Patel
Üretim TLS sertifikalarını yenileyinTask #16
BaşarısızMaya Chen başlattıGÜNLÜK
PLAY [Renew production TLS certificates]TASK [Validate ACME DNS credentials]fatal: [edge-01.eu-west]: FAILED!DNS sağlayıcısı HTTP 403 döndürdüSertifika yenilenmediPLAY RECAP · failed=1 · changed=0
Başarısız iş, incelemenin yalnızca başlangıcıdır
Başarısız adımı, kullandığı yapılandırmayı ve çevresindeki değişiklikleri bulun. Yalnızca durum rozeti bu hikâyeyi anlatamaz.
Çalıştırmayı bulun. Değişikliği yeniden oluşturun
İşte ne oldu?
Çıktısını, girdilerini ve kod revizyonunu açın.
Ayarları kim değiştirdi?
Şablon, kimlik bilgisi ve izinlerde kayıtlı değişiklikleri inceleyin.
Bağlamıyla birlikte çalıştırmayı araştırın
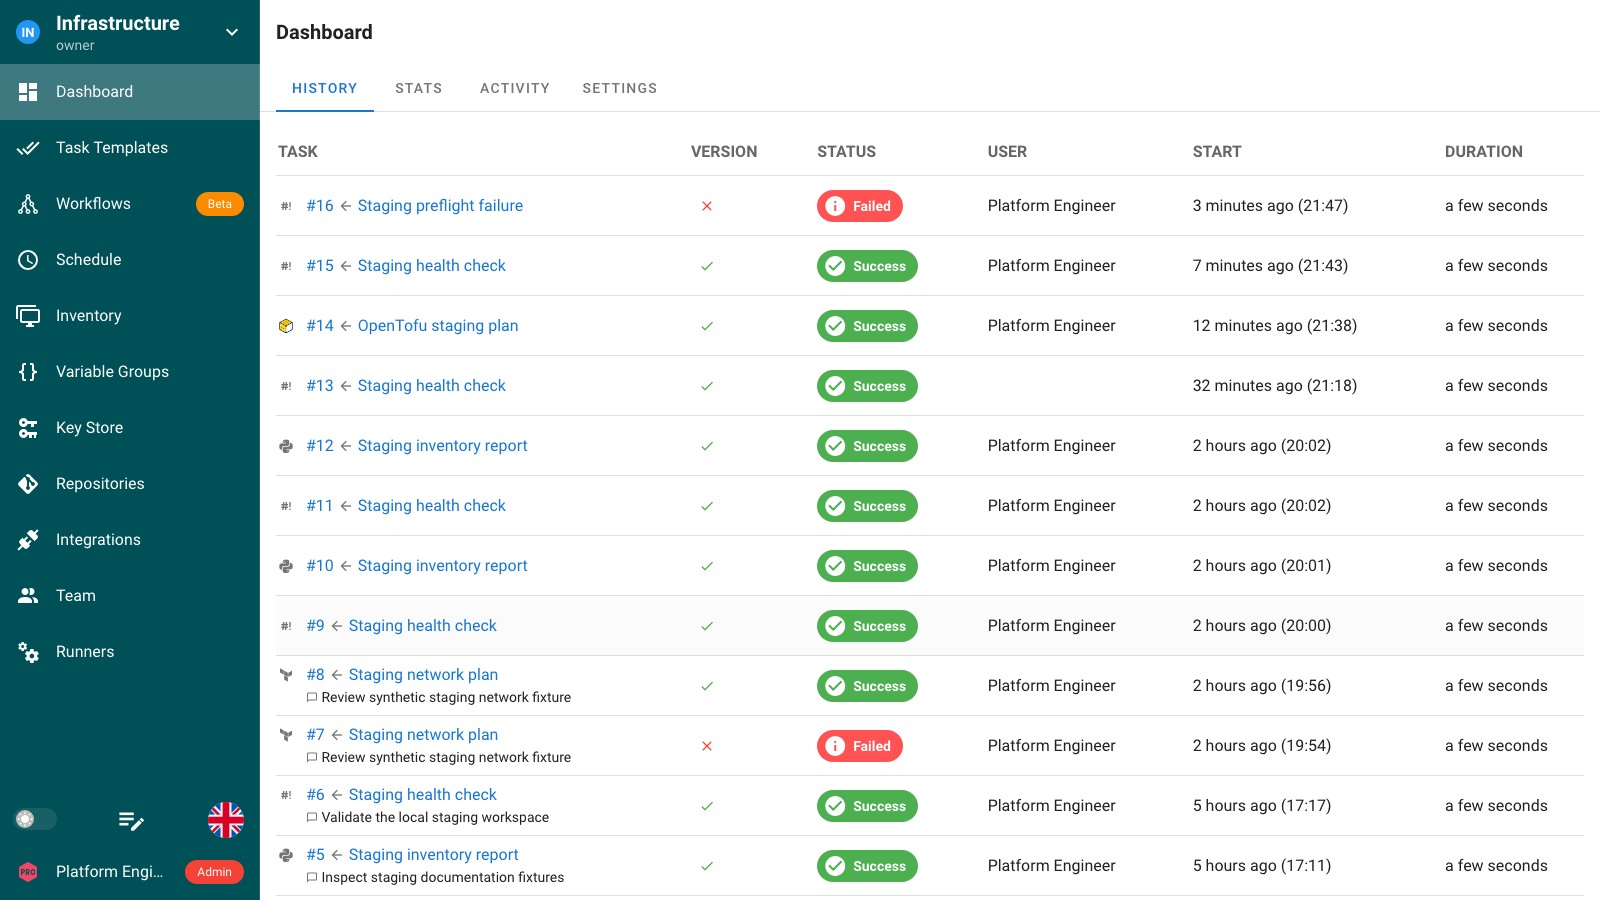
Proje geçmişinde başarısız çalıştırmayı bulup görevini açın.
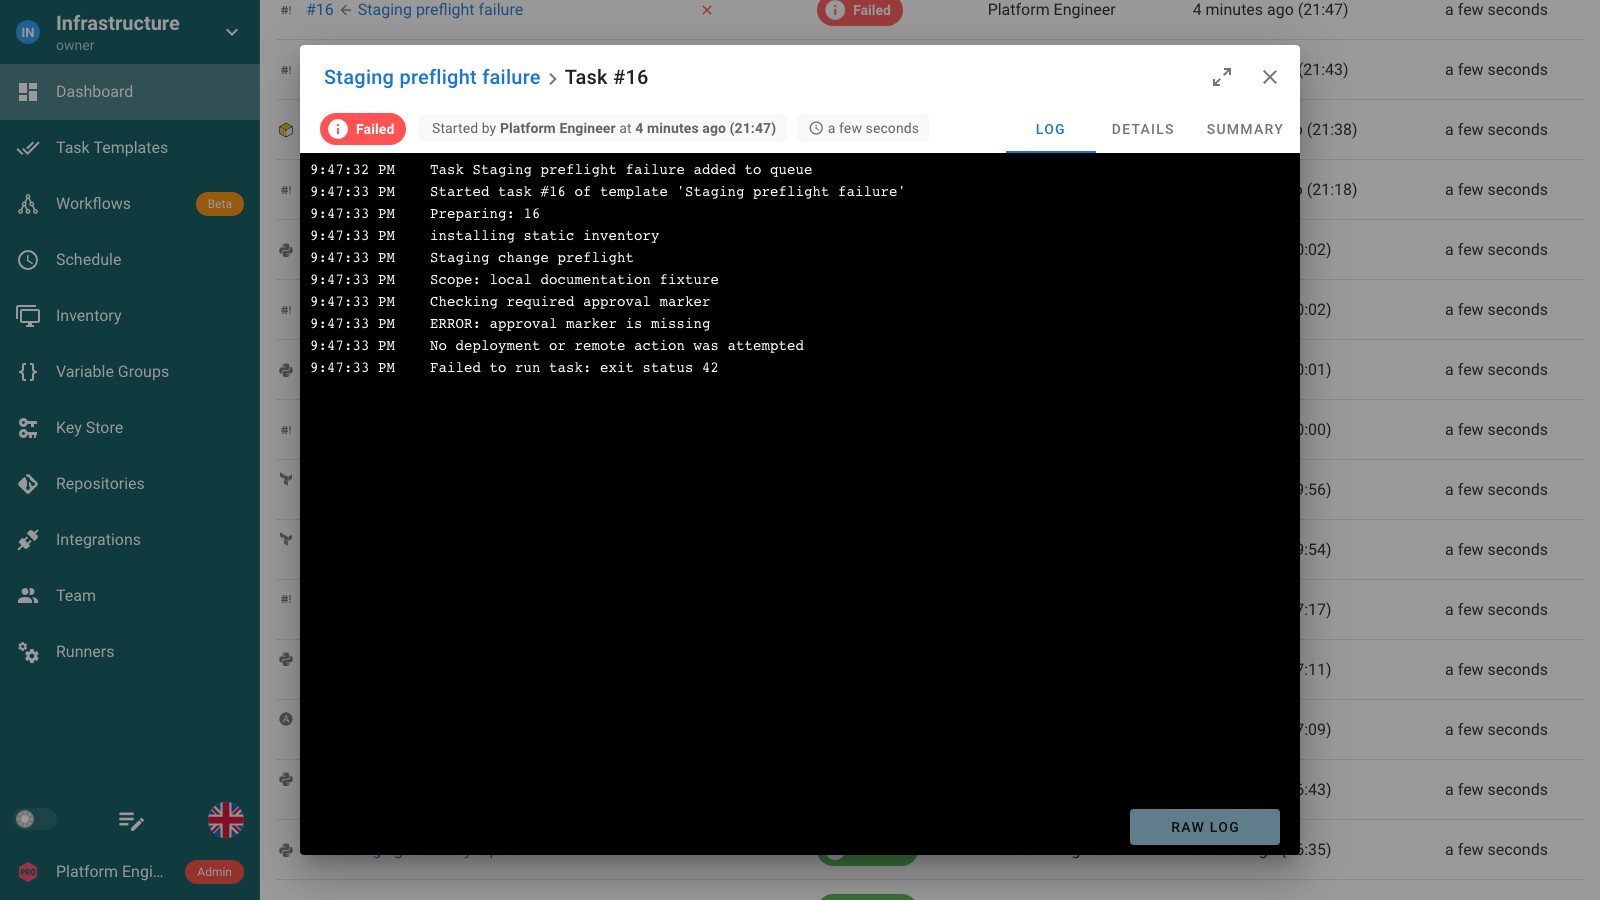
Yürütmenin nerede durduğunu görmek için kayıtlı çıktıyı okuyun.
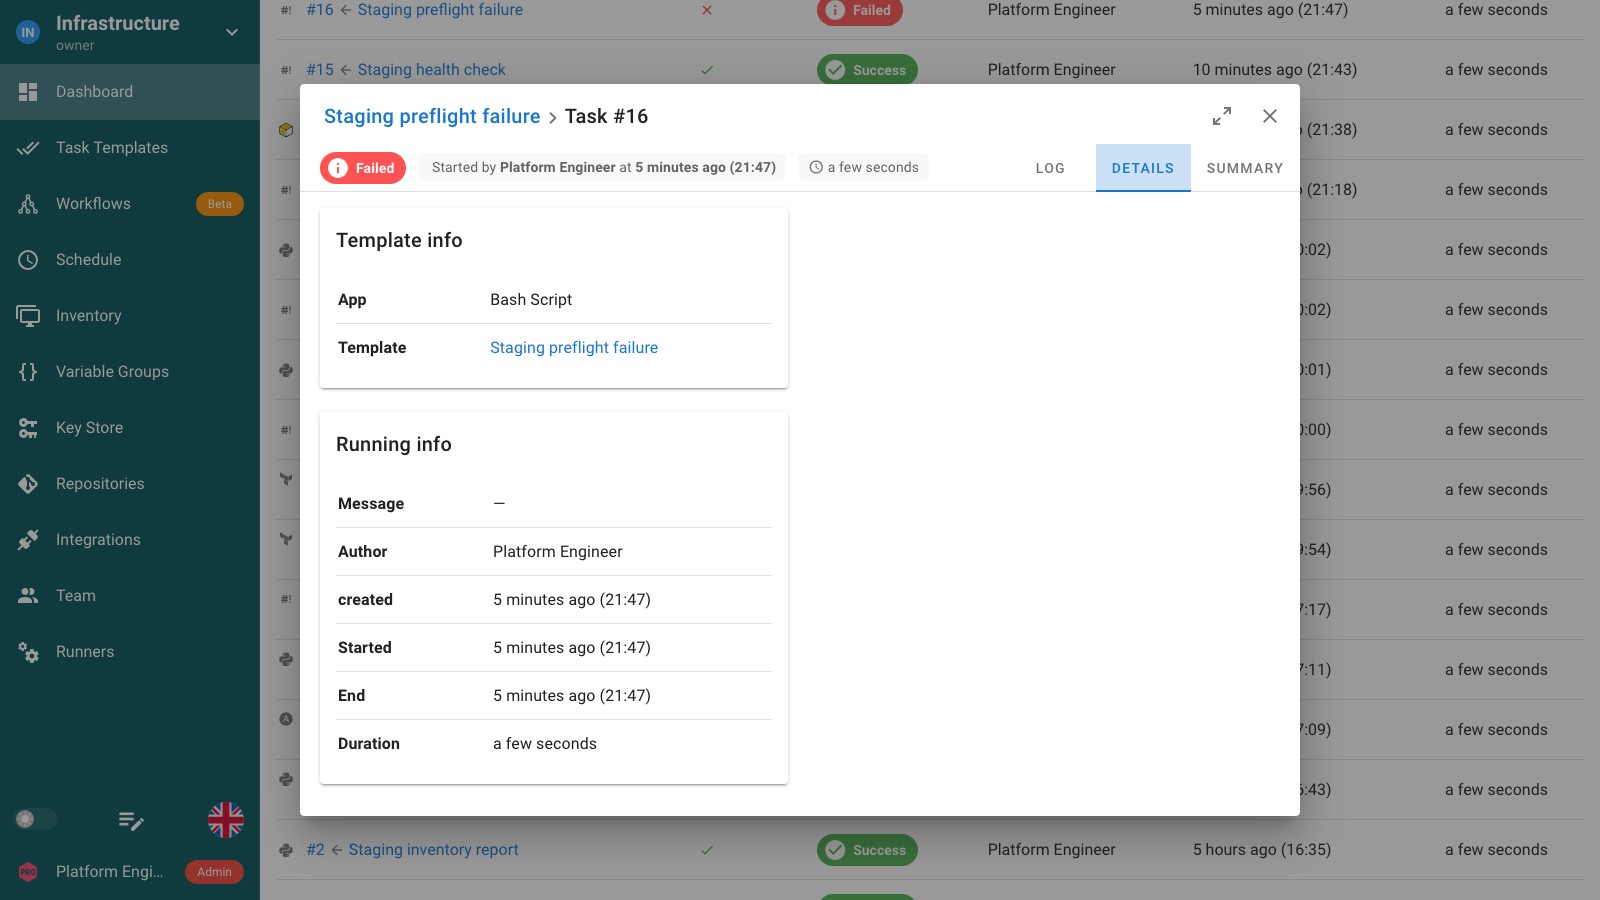
Şablon, revizyon, zamanlar ve diğer kayıtlı yürütme ayrıntılarını inceleyin.
Görev çıktısının ötesinde kimin neyi değiştirdiğini bulun
Girişleri, izin değişikliklerini ve otomasyon kaynakları güncellemelerini inceleyin. Aktör, eylem ve sonucu kaydetmek için denetim günlüğünü açın.
Pro zaman, kullanıcı, proje, olay türü, sonuç ve IP adresi filtreleriyle CSV ve JSON Lines dışa aktarımı ekler.
Denetim günlüğü ve olay kapsamı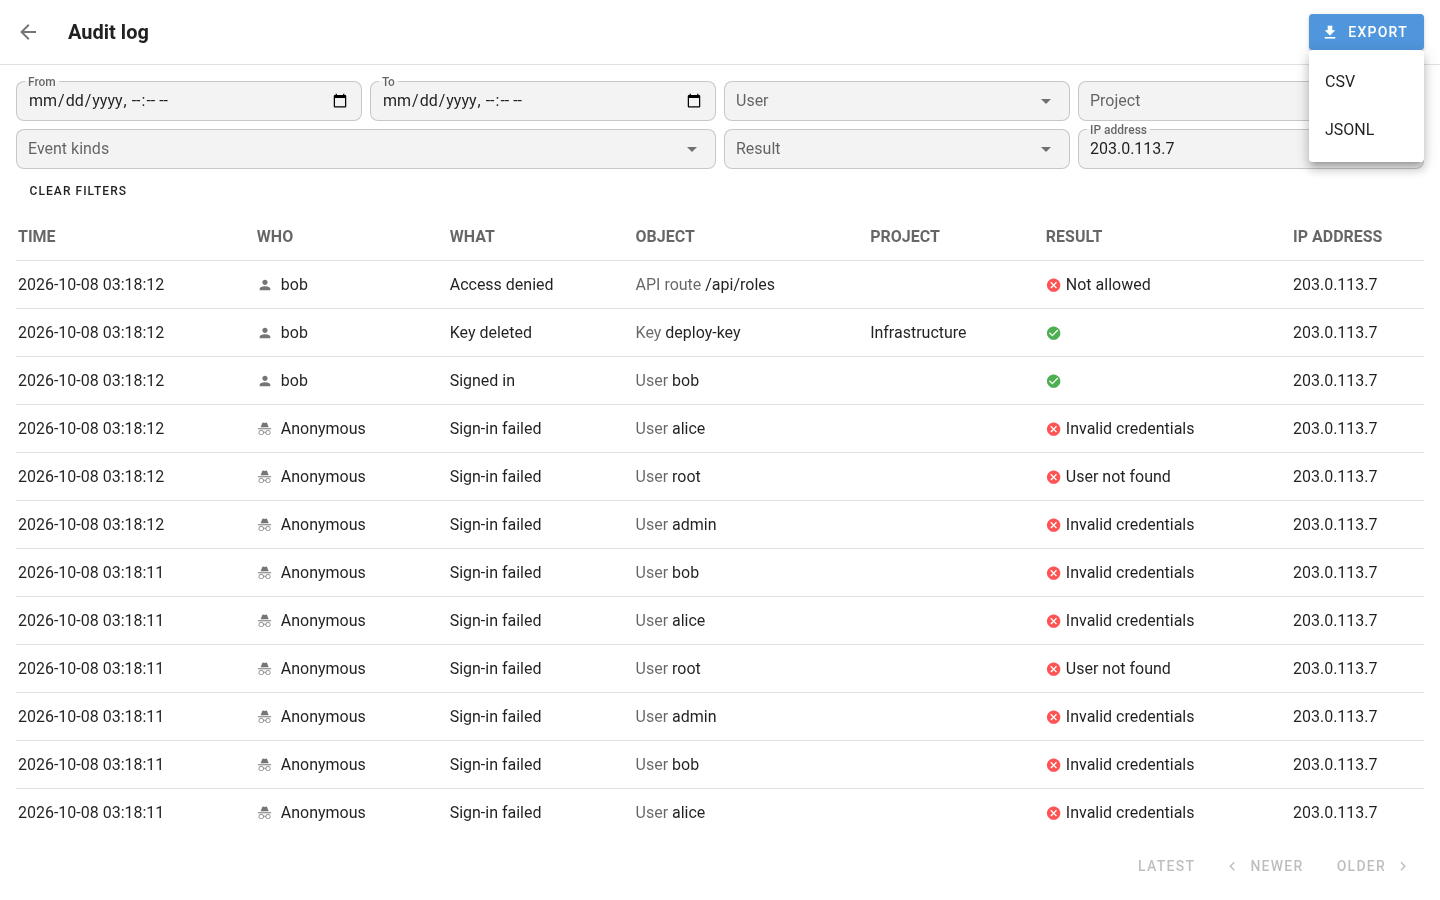
 Denetim olayları
TLS üzerinden SyslogSplunk HEC
SIEM / günlük toplayıcınızSplunk · Vector · Fluent Bit · OpenTelemetry Collector · Cribl
İnceleme sırasında çalıştırma geçmişinden yararlanın
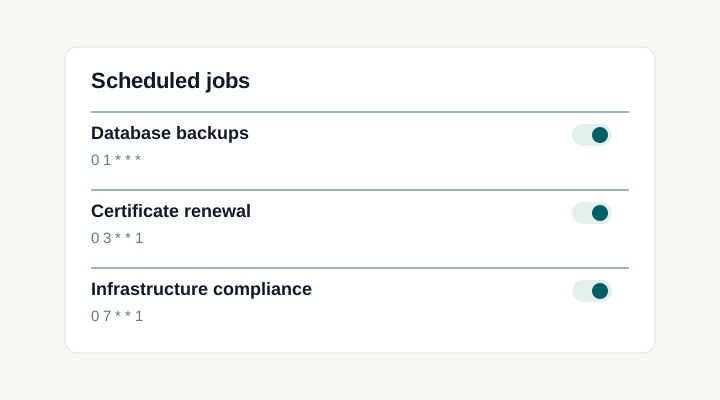
Yinelenen işlemleri birlikte inceleyin
ZamanlamalarYürütme günlükleri, denetim olayları ve merkezi toplama
Yürütme çıktısını görevle birlikte saklayın
Görev geçmişi her yürütmenin şablonunu, durumunu, zamanlarını ve çıktısını kaydeder. Ansible playbook'u, Terraform planı veya betik incelerken orijinal çalıştırmayı açın. Zamanlanmış ve entegrasyonla tetiklenmiş görevler User sütunlarında insan başlatıcı olmasa da geçmişte kalır.
Kimlik doğrulama ve yapılandırma değişikliklerini inceleyin
Denetim olayları oturum açmaları, erişim retlerini, hesap ve API tokeni değişikliklerini, proje üyeliğini, izinleri ve otomasyon kaynaklarını kapsar. Her olay aktörü, eylemi ve sonucu, uygun olduğunda istek ve proje bağlamıyla tanımlar. Olay başvurusu kesin kapsamı belgeler.
İlgili olayları bulup dışa aktarın
Pro ile denetim günlüğünü zaman, kullanıcı, olay türü, sonuç, proje veya IP adresine göre filtreleyin. Eşleşen olayları inceleme için CSV veya JSON Lines olarak dışa aktarın. Olayı açmak yapılandırılmış alanlarını gösterir.
Görev ve etkinlik günlüklerini merkezi toplayın
Pro, JSON biçimli kayıtlar dahil görev ve etkinlik günlüklerini dosyalara yazabilir. Günlük sisteminiz için döndürme ve toplama yapılandırın. Uygulama tanılaması Semaphore'u çalıştıran servis veya konteynerin stdout çıktısına devam eder.
Her kayıt türü için saklama süresi belirleyin
Görev saklama şablon başına tutulan yürütme sayısını sınırlar. Denetim saklama ayrıca gün olarak yapılandırılır. Veritabanı kayıtlarını yedekleme politikasına ekleyin ve denetim saklama süresini dış toplama yolundaki kesintileri kapsayacak şekilde belirleyin.
Denetim metaverisini görev çıktısından ayırın
Denetim olayları parolaları, tokenleri, gizli değerleri ve komut çıktısını içermez. Görev günlükleri playbook ve betiklerin yazdırdıklarını içerir; güvenli günlükleme ve uygun proje erişimi önemini korur.
Belgeler ve ilgili özellikler
FAQ
Görev günlükleri ve denetim olayları nasıl farklıdır?
Görev günlükleri playbook, altyapı aracı veya betiğin yürütme sırasında bildirdiklerini gösterir. Denetim olayları Semaphore içindeki kimlik doğrulama, erişim ve yapılandırma değişiklikleri dahil eylemleri tanımlar. İncelemede ikisini kullanın: görev yürütme sonucunu açıklar, denetim olayları çevresindeki eylem sırasını kurmaya yardımcı olur. Olay başvurusu hangi eylemlerin kaydedildiğini belgeler.
Zamanlanmış veya entegrasyonla tetiklenmiş görevi kimin çalıştırdığını görebilir miyim?
Elle başlatılan görevin insan başlatıcısı olabilir; zamanlanmış veya entegrasyonla tetiklenmiş işler için belgelenmiş Geçmiş satırlarında insan kullanıcı bulunmaz. Aynı geçmişte göründükleri için bu çalıştırmaları bir kişiye atfetmeyin. Kaynağı anlamak için sürecinizin kaydettiği çalıştırma ve entegrasyon bağlamını kullanın. Tek tek isteklerin kaynağını belirlemek önemliyse dış servisler kendi olay-görev eşleştirmelerini saklamalıdır.
Hata playbook veya betiğin dışındaysa nereye bakmalıyım?
Görev çıktısı otomasyon sürecinin bildirdiklerini gösterir; sunucu veya koordinasyon sorunları Semaphore uygulama günlüklerini gerektirebilir. Sunucu günlükleri stdout'a gider ve dağıtımın servis, konteyner veya günlük sistemi üzerinden toplanır. İlgili zaman ve işlemi bu tanılamayla ilişkilendirin. Her uygulama hatasının görev aracı çıktısında görüneceğini varsaymadan ekibin inceleyebilmesi için erişim ve saklamayı bilinçli ayarlayın.
Denetim olaylarını Splunk veya başka SIEM'e gönderebilir miyim?
Evet. Pro denetim olaylarını TLS üzerinden Syslog veya Splunk HTTP Event Collector protokolüyle aktarır. Uyumlu toplayıcılar Splunk ve bu protokolleri destekleyen alıcılardır. Hedefi ve kimlik bilgilerini yapılandırıp toplama sisteminde alındığını doğrulayın. Denetim olayı aktarımı görevlerin ham komut çıktısını toplamaktan ayrıdır.
Denetim olaylarını filtreleyip CSV veya JSON Lines aktarabilir miyim?
Pro denetim günlüğüne zaman, kullanıcı, proje, olay türü, sonuç ve IP adresi filtreleri ekler. Dışa aktarım filtrelere uyan olayları CSV veya JSON Lines olarak kaydeder. Bu, arayüzden satır kopyalamadan sınırlı incelemeyi başka ekiple paylaşmak veya inceleme özeti saklamak için yararlıdır.
Olay kaydetmeden önce denetim günlüğünü açmam gerekir mi?
Evet. Denetim günlüğü varsayılan kapalıdır. Sunucu yapılandırmasında açın, kurulum kimliği ayarlayın ve Semaphore'u yeniden başlatın. Kayıt bu başlangıçtan sonra başlar; önceki eylemler geriye doldurulmaz. Yöneticiler sonra Denetim günlüğünde olayları inceleyebilir. Pro kayıtlı olay akışına filtreleme, dosya aktarımı ve SIEM yönlendirmesi ekler.
Ansible, Terraform, OpenTofu ve betik çıktısını tek yerde inceleyebilir miyim?
Evet. Proje görev geçmişi yapılandırılmış otomasyon uygulamalarının yürütmelerini tek listede toplar. Kayıtlı çıktı ve ayrıntıları incelemek için Ansible, Terraform, OpenTofu, Bash, Python veya PowerShell görevi açın. Çıktı biçimi aracın kendisinden gelir; Ansible ana makine özetleri ayrı Pro özelliğidir.
Görev geçmişi ve günlükler ne kadar saklanır?
Görev saklamayı sunucu yapılandırması denetler. Varsayılan olarak görevler ve günlükleri saklanır; şablon başına maksimum ayarlanırsa sınıra ulaşılınca en eski görevler çıktılarıyla kaldırılır. İnceleme ihtiyaçları için saklamayı ayarlayın ve politikanız daha uzun depolama gerektiriyorsa kayıtları ayrıca dışa aktarın. Saklama kılavuzunu okuyun.
Erişim veya yapılandırma değişikliğini incelemeye hangi olaylar yardımcı olur?
Denetim olayı başvurusu giriş denemelerini, erişim retlerini, hesap ve API tokeni değişikliklerini, proje üyeliğini ve şablon izinlerini, ayrıca desteklenen otomasyon kaynaklarındaki değişiklikleri içerir. Olaylar aktör ve sonuçla, uygun olduğunda istek veya proje bağlamını taşır. Her dış altyapı eyleminin yakalandığını varsaymak yerine güvenlik incelemesini tasarlarken belgelenmiş olay türlerini kontrol edin.