
仪表板历史记录
失败Maya Chen
#15 · Verify payment API health成功Alex Morgan
#14 · Apply production firewall rules成功Sam Patel
更新生产环境 TLS 证书Task #16
失败由 Maya Chen 启动日志
PLAY [Renew production TLS certificates]TASK [Validate ACME DNS credentials]fatal: [edge-01.eu-west]: FAILED!DNS provider returned HTTP 403证书未更新PLAY RECAP · failed=1 · changed=0
任务失败,只是排查的开始
找到失败步骤、它使用的配置及其周边变更。仅靠状态标记无法了解完整情况。
找到运行记录,还原变更过程
作业中发生了什么?
打开输出、输入和代码修订。
谁修改了配置?
审查已记录的模板、凭据与权限变更。
结合上下文排查运行
在项目历史中查找失败的执行,并打开对应任务。
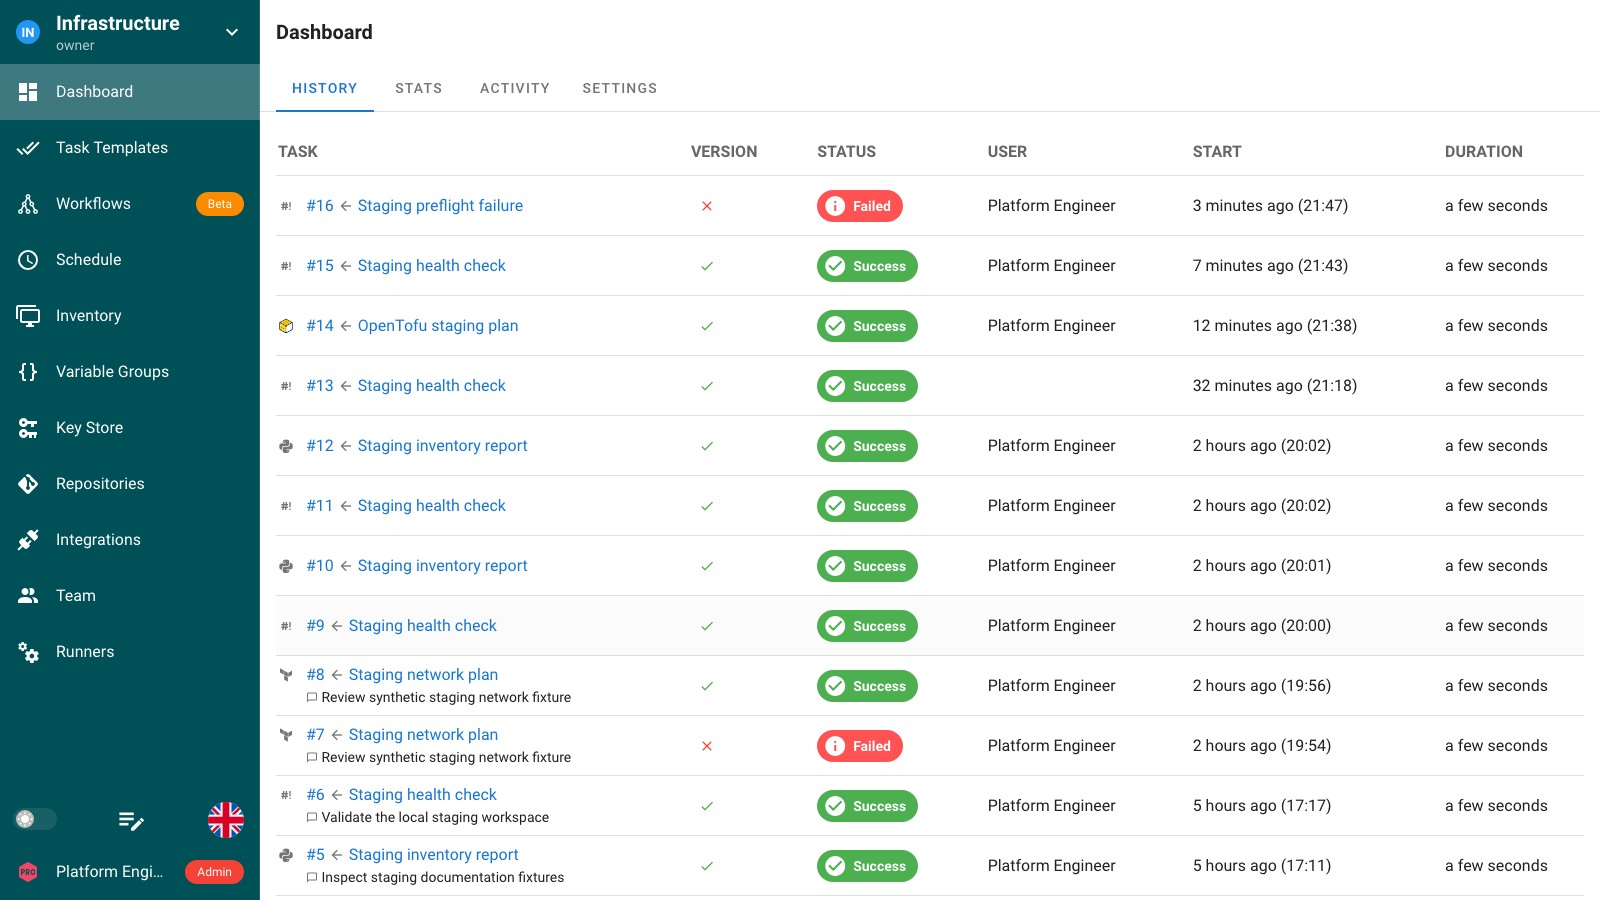
查看记录的输出,了解执行停止的位置。
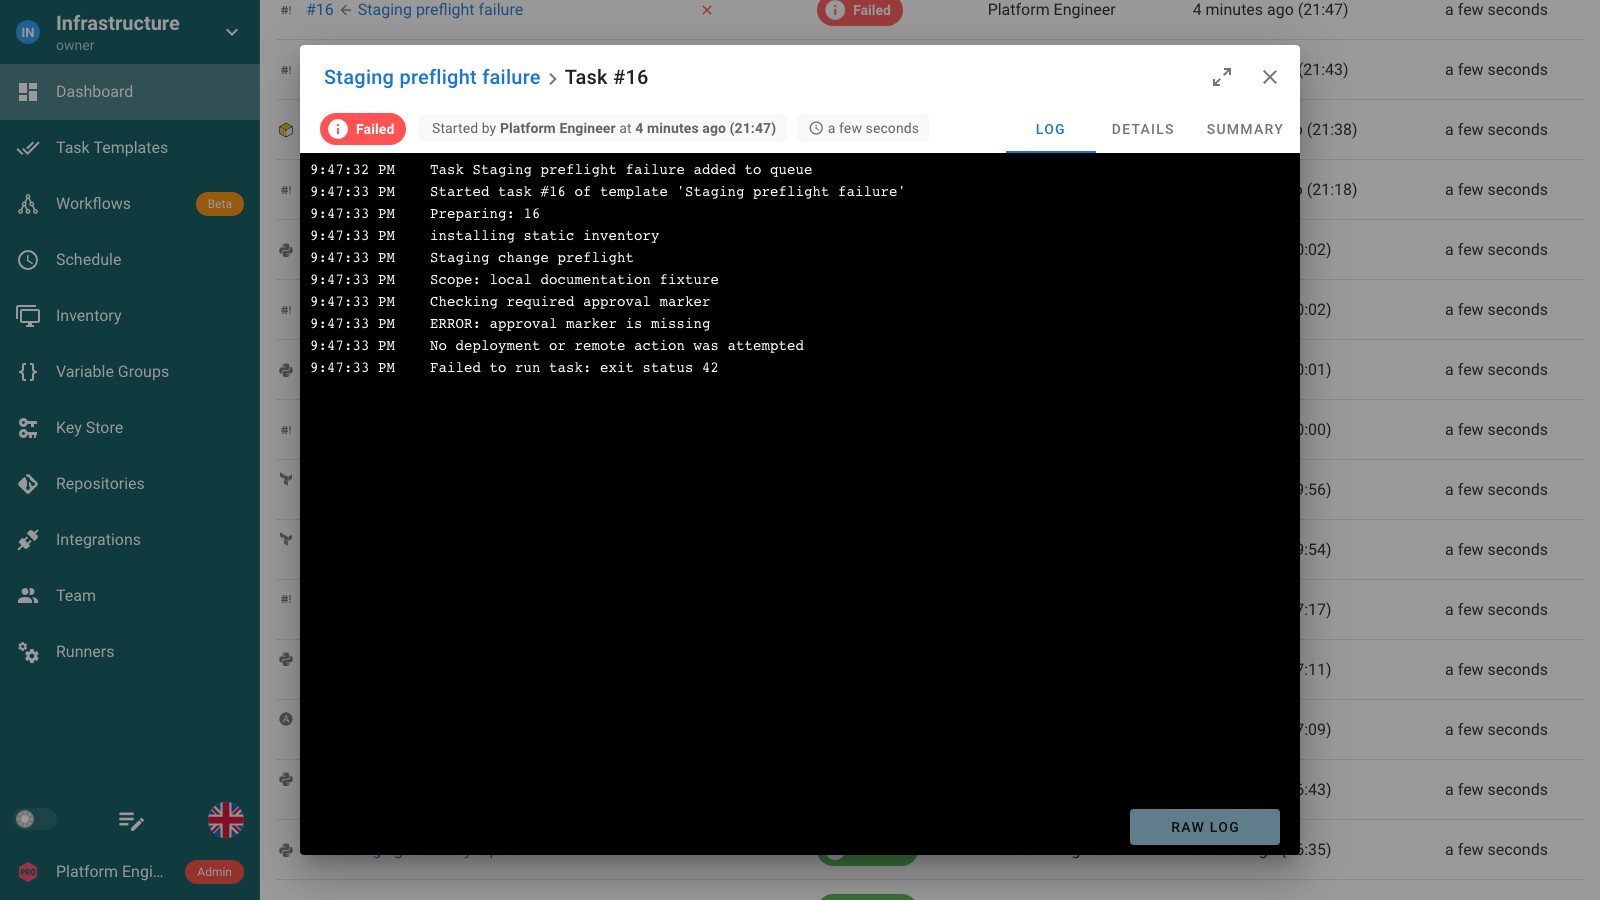
查看模板、修订、时间及其他记录的执行详情。
超越任务输出,查看谁改了什么
查看登录、权限变更和自动化资源更新。启用审计日志以记录操作者、操作和结果。
Pro 增加按时间、用户、项目、事件类型、结果和 IP 地址筛选,并支持 CSV 和 JSON Lines 导出。
审计日志与事件覆盖范围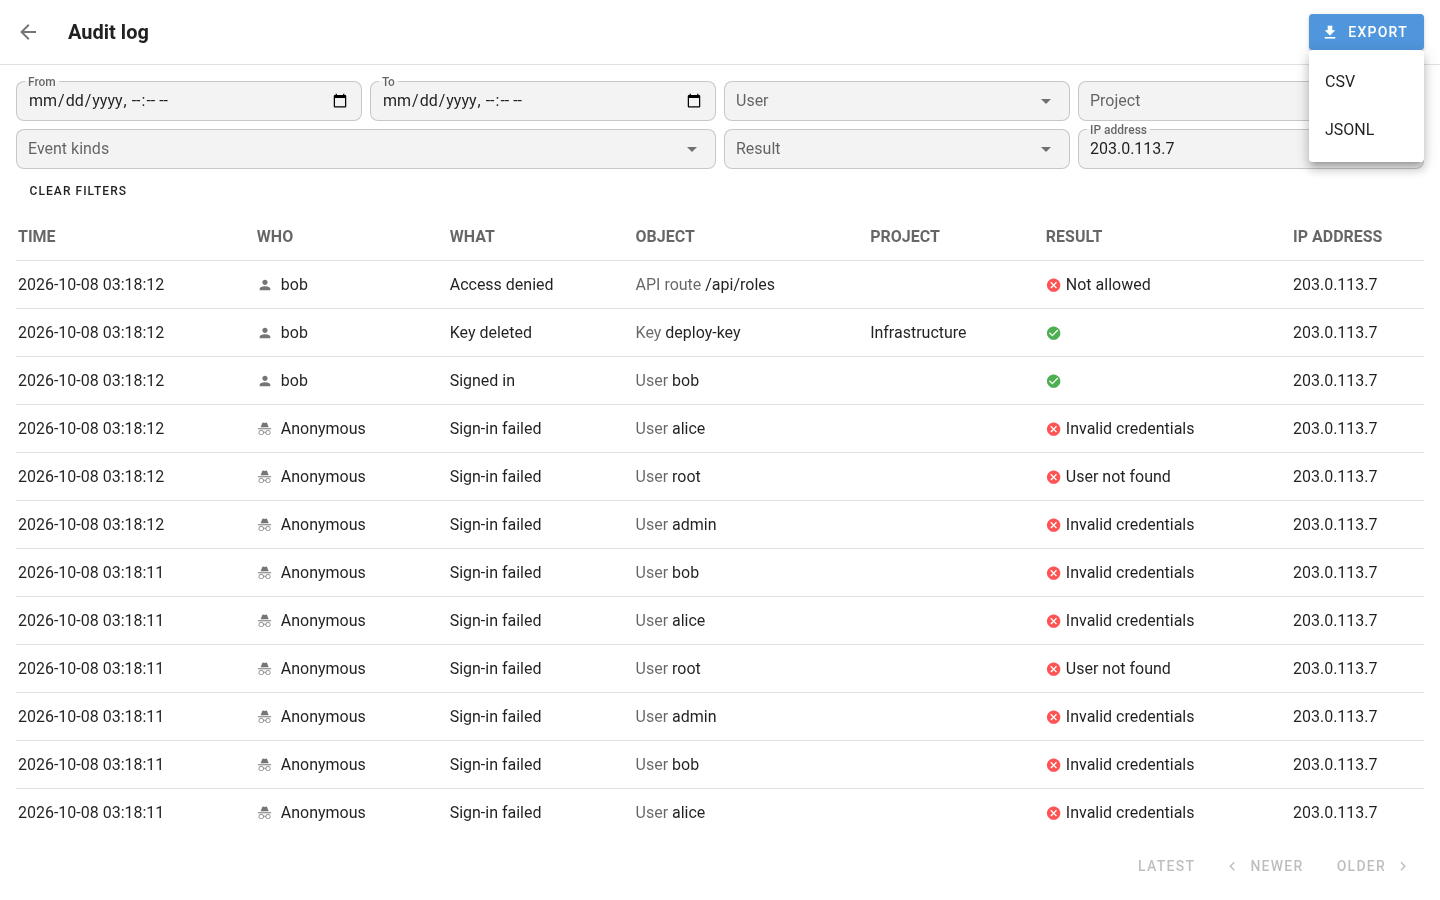
 审计事件
通过 TLS 传输 SyslogSplunk HEC
您的 SIEM 或日志收集器Splunk · Vector · Fluent Bit · OpenTelemetry Collector · Cribl
调查时充分利用运行历史
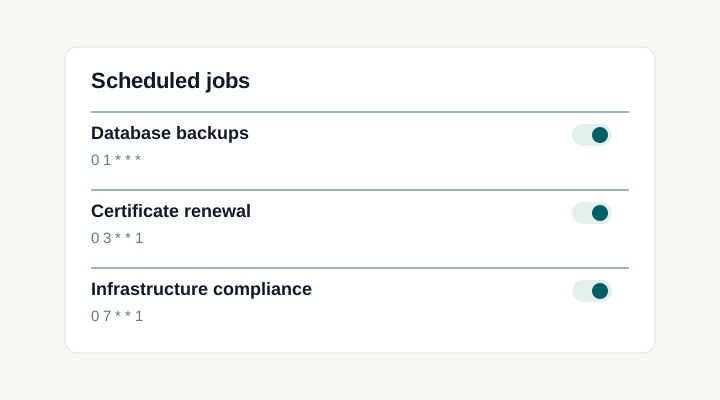
集中审查重复性运维操作
计划任务执行日志、审计事件与集中收集
将执行输出保存在任务中
任务历史记录每次执行的模板、状态、时间与输出。排查 Ansible Playbook、Terraform 计划或脚本时,应打开原始执行记录。即使 User 列没有人工发起者,定时和集成触发的任务也仍然保留在历史中。
审查身份验证与配置变更
审计事件涵盖登录、访问拒绝、账户和 API 令牌变更、项目成员关系、权限及自动化资源。每个事件标明操作者、操作和结果,并在适用时记录请求和项目上下文。具体覆盖范围请参见事件参考。
查找相关事件并导出
使用 Pro,可按时间、用户、事件类型、结果、项目或 IP 地址筛选审计日志。将匹配事件导出为 CSV 或 JSON Lines,用于排查和审查。打开事件可查看结构化字段。
集中收集任务与活动日志
Pro 可以将任务与活动日志写入文件,包括 JSON 格式的记录。请为日志系统配置轮转和收集。应用诊断仍输出到运行 Semaphore 的服务或容器的标准输出。
为各类证据设置保留策略
任务保留策略限制每个模板保存的执行次数,审计保留策略则单独按天配置。请将数据库内的记录纳入备份策略,并让审计保留时间足以覆盖外部收集链路的中断。
将审计元数据与任务输出分开
审计事件不包含密码、令牌、密钥值或命令输出。任务日志会记录 Playbook 和脚本打印的内容,因此安全日志设计和适当的项目访问权限仍然重要。
文档与相关功能
FAQ
任务日志与审计事件有什么区别?
任务日志展示 Playbook、基础设施工具或脚本在执行期间报告的内容。审计事件描述 Semaphore 内的操作,包括身份验证、访问和配置变更。排查时应结合两者:任务解释执行结果,审计事件帮助还原相关操作顺序。具体记录哪些操作,请参见事件参考。
能查看是谁运行了计划或集成触发的任务吗?
手动启动的任务可以有人员发起者,而文档所述的计划任务或集成触发任务的历史记录没有人工用户。不能仅因这些运行出现在同一历史列表中,就将其归因于某个人。应根据流程记录的执行和集成上下文判断来源。如果需要关联具体请求,外部服务应自行保存事件与任务之间的对应关系。
故障发生在 Playbook 或脚本之外时,应查看哪里?
任务输出展示自动化进程报告的内容,但服务器或协调问题可能需要查看 Semaphore 应用日志。服务器日志输出到标准输出,由部署采用的服务、容器或日志配置收集。应结合相关时间和操作关联诊断信息。有意识地设置访问与保留策略,使团队能够排查,而不是假定每个应用错误都会出现在任务的工具输出中。
能将审计事件发送到 Splunk 或其他 SIEM 吗?
可以。Pro 通过 Syslog over TLS 或 Splunk HTTP Event Collector 协议转发审计事件。兼容收集器包括 Splunk 和支持相应协议的接收端。配置目标和凭据,再在收集系统中验证是否收到。审计事件转发与收集任务原始命令输出是两项独立能力。
能筛选审计事件,并导出 CSV 或 JSON Lines 吗?
Pro 增加按时间、用户、项目、事件类型、结果和 IP 地址筛选审计日志的功能。导出会将匹配筛选条件的事件保存为 CSV 或 JSON Lines,便于与其他团队共享有明确范围的排查资料,或保留审查摘要,无需从界面逐行复制。
必须先启用审计日志,它才会记录事件吗?
需要。审计日志默认关闭。请在服务器配置中启用,设置安装标识符,并重启 Semaphore。记录从重启后开始,之前的操作不会补录。随后管理员可在审计日志中查看事件。Pro 为已记录的事件流添加筛选、文件导出和 SIEM 转发。
能在同一处查看 Ansible、Terraform、OpenTofu 和脚本输出吗?
可以。项目任务历史将配置的自动化应用执行汇集到同一列表。打开 Ansible、Terraform、OpenTofu、Bash、Python 或 PowerShell 任务,即可查看记录的输出和详情。输出格式来自工具自身,Ansible 主机汇总属于独立的 Pro 功能。
任务历史和日志保留多久?
服务器配置控制任务保留。默认保留任务及其日志;若设置每个模板的最大数量,到达限制时会连同输出删除最早的任务。根据调查需要设置保留策略;如自有政策要求更长期保存,请另外导出记录。阅读保留指南。
哪些事件有助于排查访问或配置变更?
审计事件参考包括登录尝试、访问拒绝、账户和 API 令牌变更、项目成员和模板权限,以及受支持自动化资源的变更。事件记录操作者与结果,并在适用时提供请求或项目上下文。设计安全排查流程时,应核实文档中的事件类型,而不是假定所有外部基础设施操作都会被记录。