
Tracciare ogni esecuzione e modifica
Esamina output ed eventi di audit e scopri chi ha cambiato cosa in Semaphore. Con Pro porta gli eventi di sicurezza nel SIEM insieme alle altre evidenze operative.
Pannello di controlloCRONOLOGIA
FallitoMaya Chen
#15 · Verify payment API healthSuccessoAlex Morgan
#14 · Apply production firewall rulesSuccessoSam Patel
Rinnovare certificati TLS di produzioneTask #16
FallitoAvviato da Maya ChenLOG
PLAY [Renew production TLS certificates]TASK [Validate ACME DNS credentials]fatal: [edge-01.eu-west]: FAILED!Il provider DNS ha restituito HTTP 403Il certificato non è stato rinnovatoPLAY RECAP · failed=1 · changed=0
Un job fallito è solo l’inizio dell’indagine
Trova il passaggio fallito, la configurazione usata e le modifiche circostanti. Un indicatore di stato da solo non racconta tutto.
Trovare l’esecuzione. Ricostruire la modifica
Cosa è successo nel job?
Apri output, input e revisione del codice.
Chi ha modificato la configurazione?
Esamina le modifiche registrate a modelli, credenziali e permessi.
Analizzare l’esecuzione con il contesto associato
Trova la ricorrenza fallita nella cronologia di progetto e apri il task.
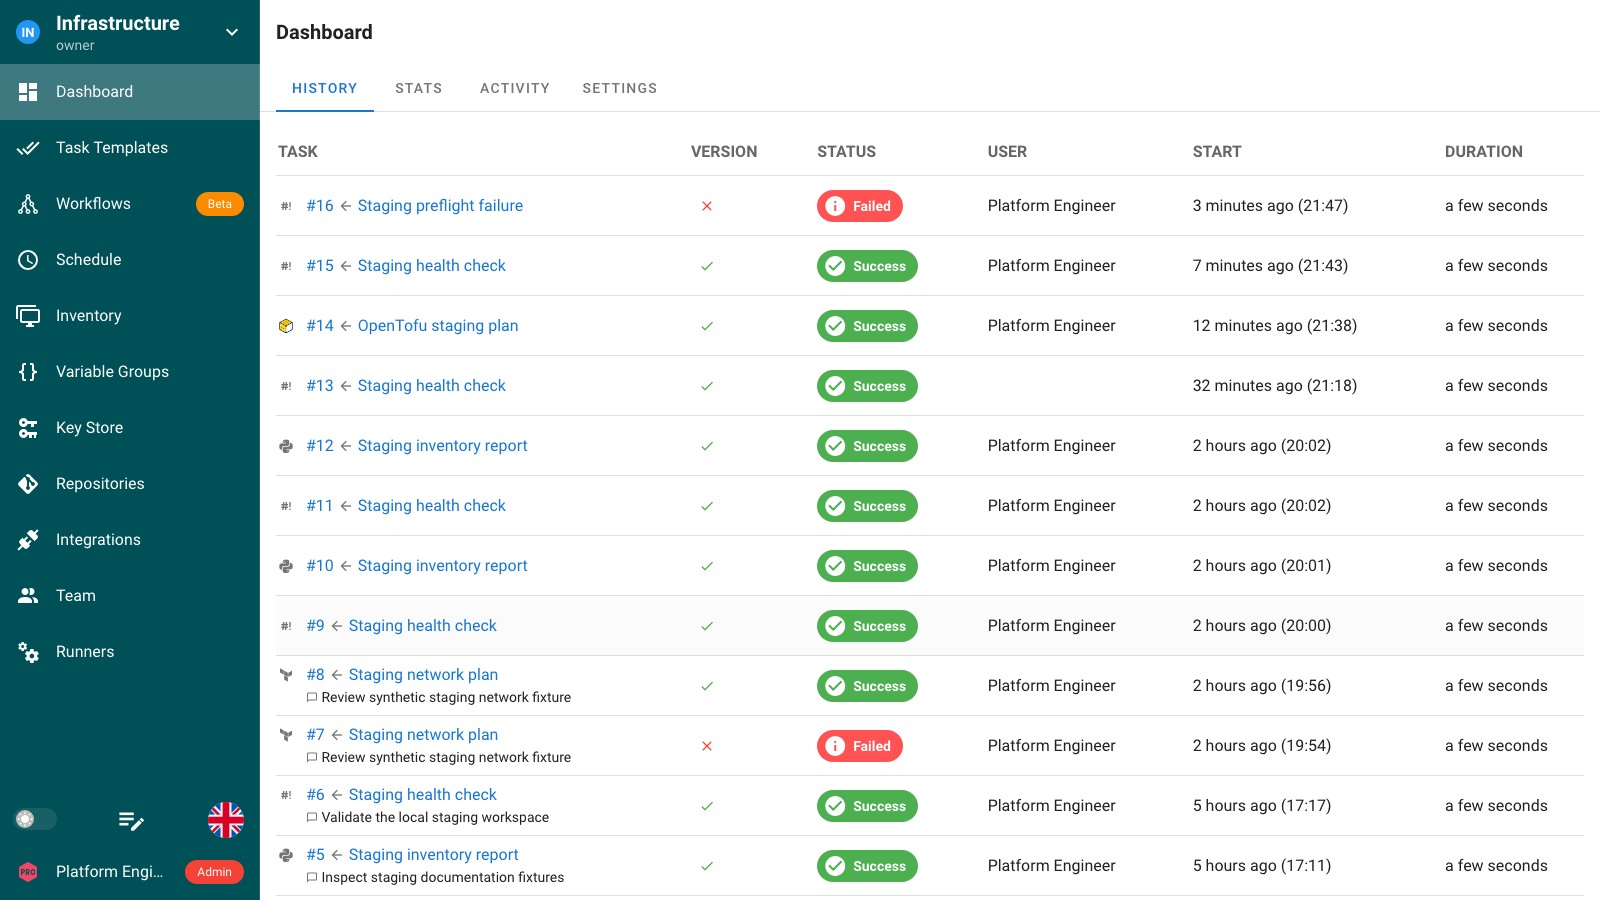
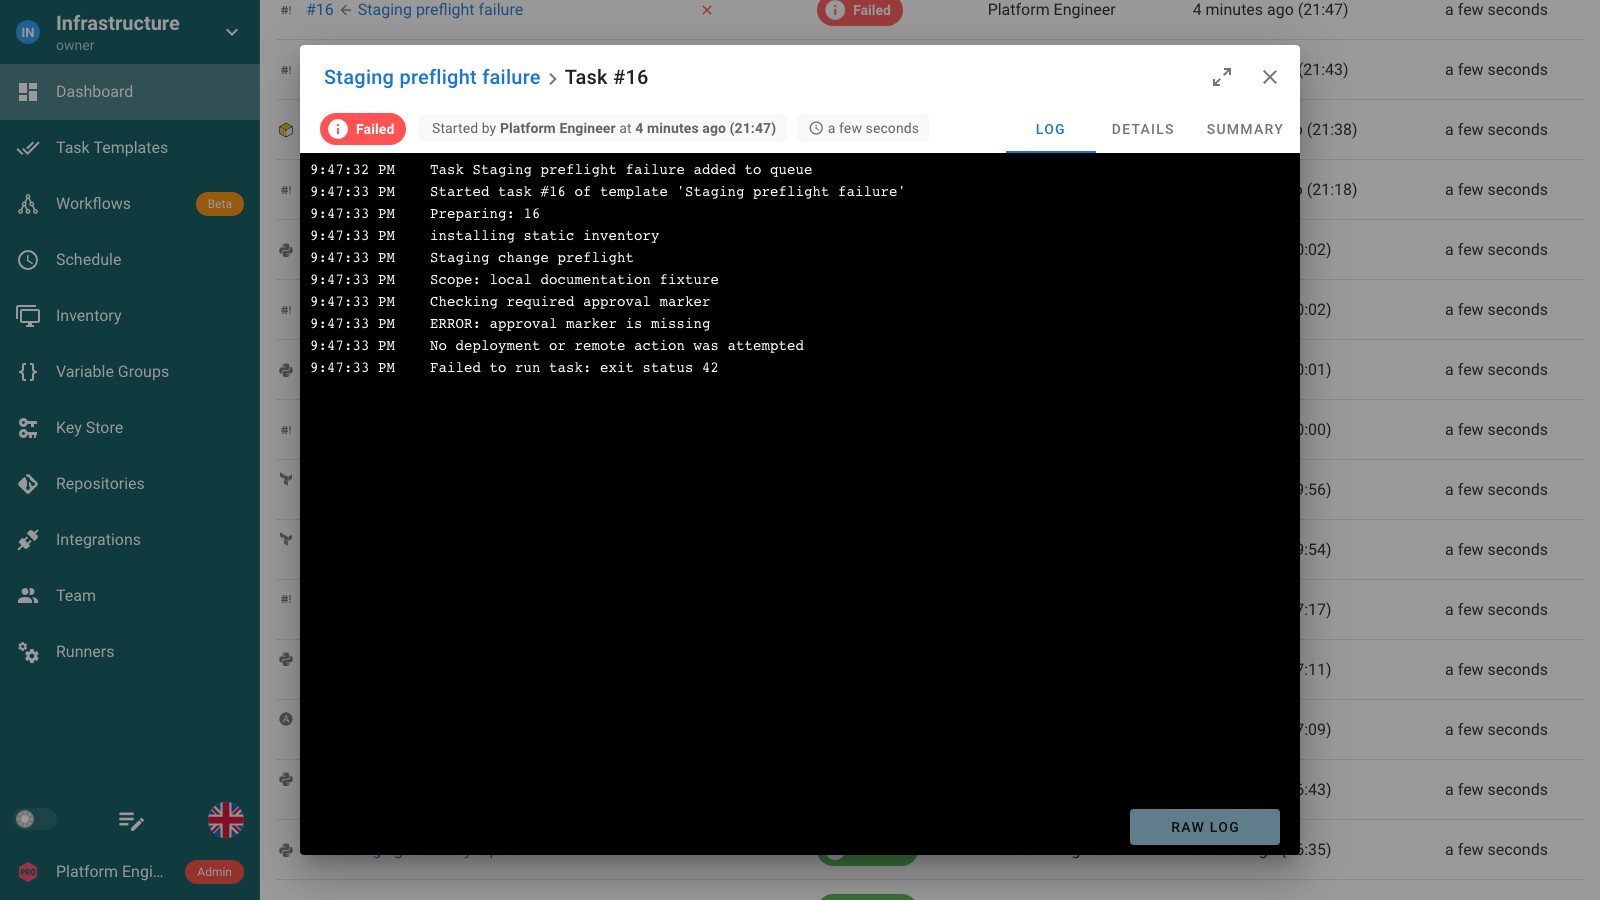
Leggi l’output registrato per vedere dove l’esecuzione si è fermata.
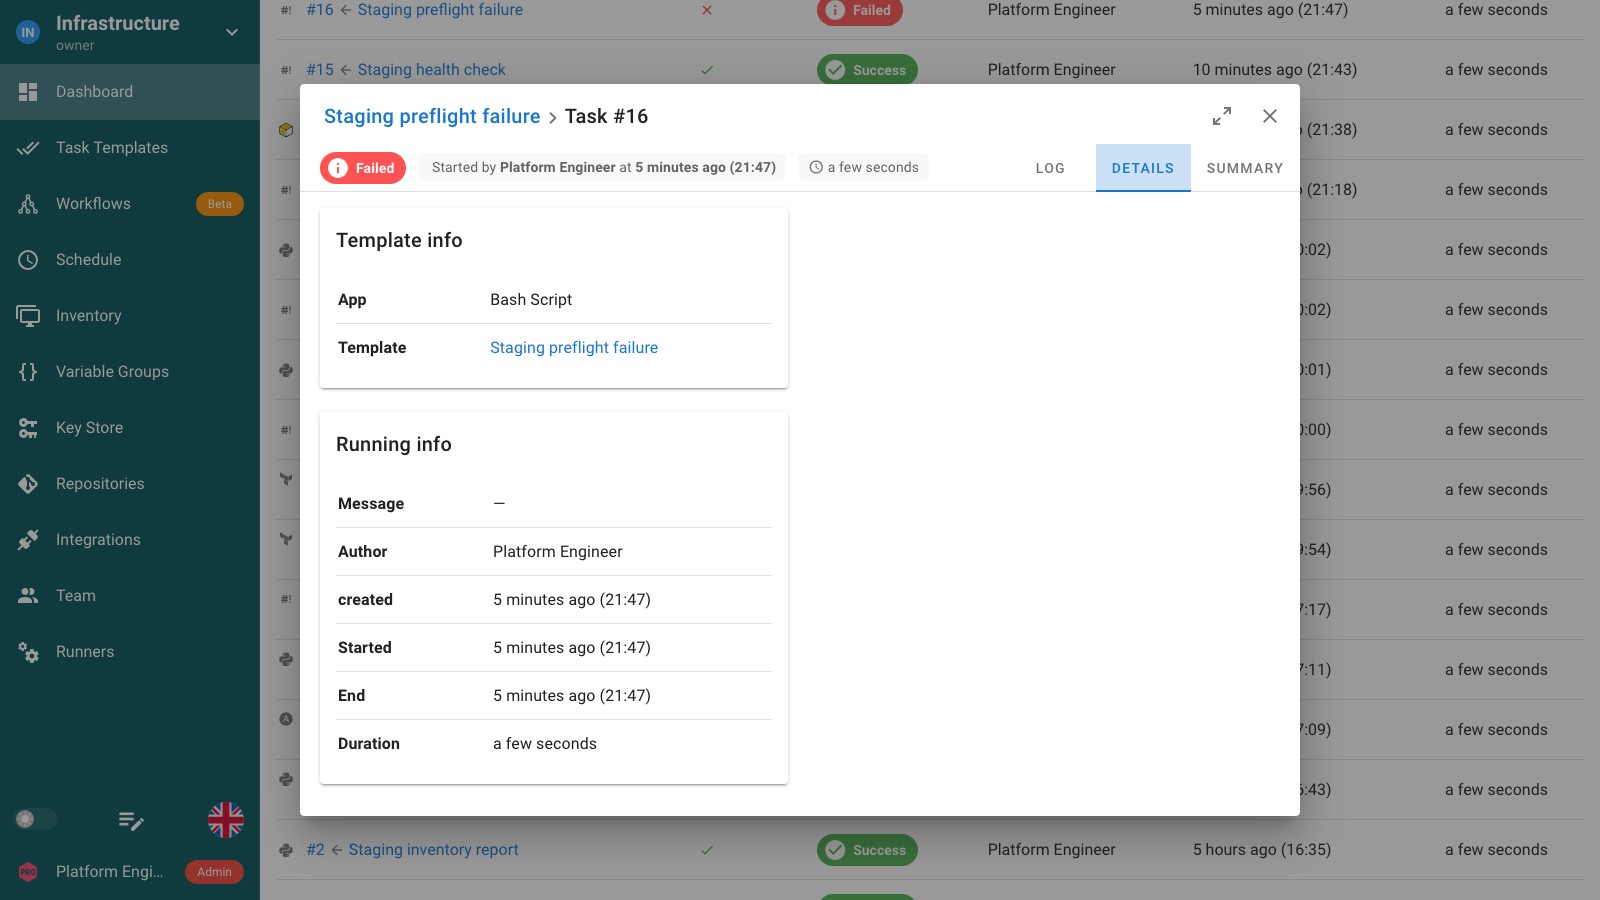
Esamina modello, revisione, tempi e altri dettagli registrati.
Capire chi ha modificato cosa, oltre l’output del task
Esamina accessi, modifiche ai permessi e aggiornamenti delle risorse. Abilita l’audit per registrare autore, azione e risultato.
Pro aggiunge filtri per tempo, utente, progetto, evento, risultato e IP, con esportazione CSV e JSON Lines.
Log di audit e copertura degli eventi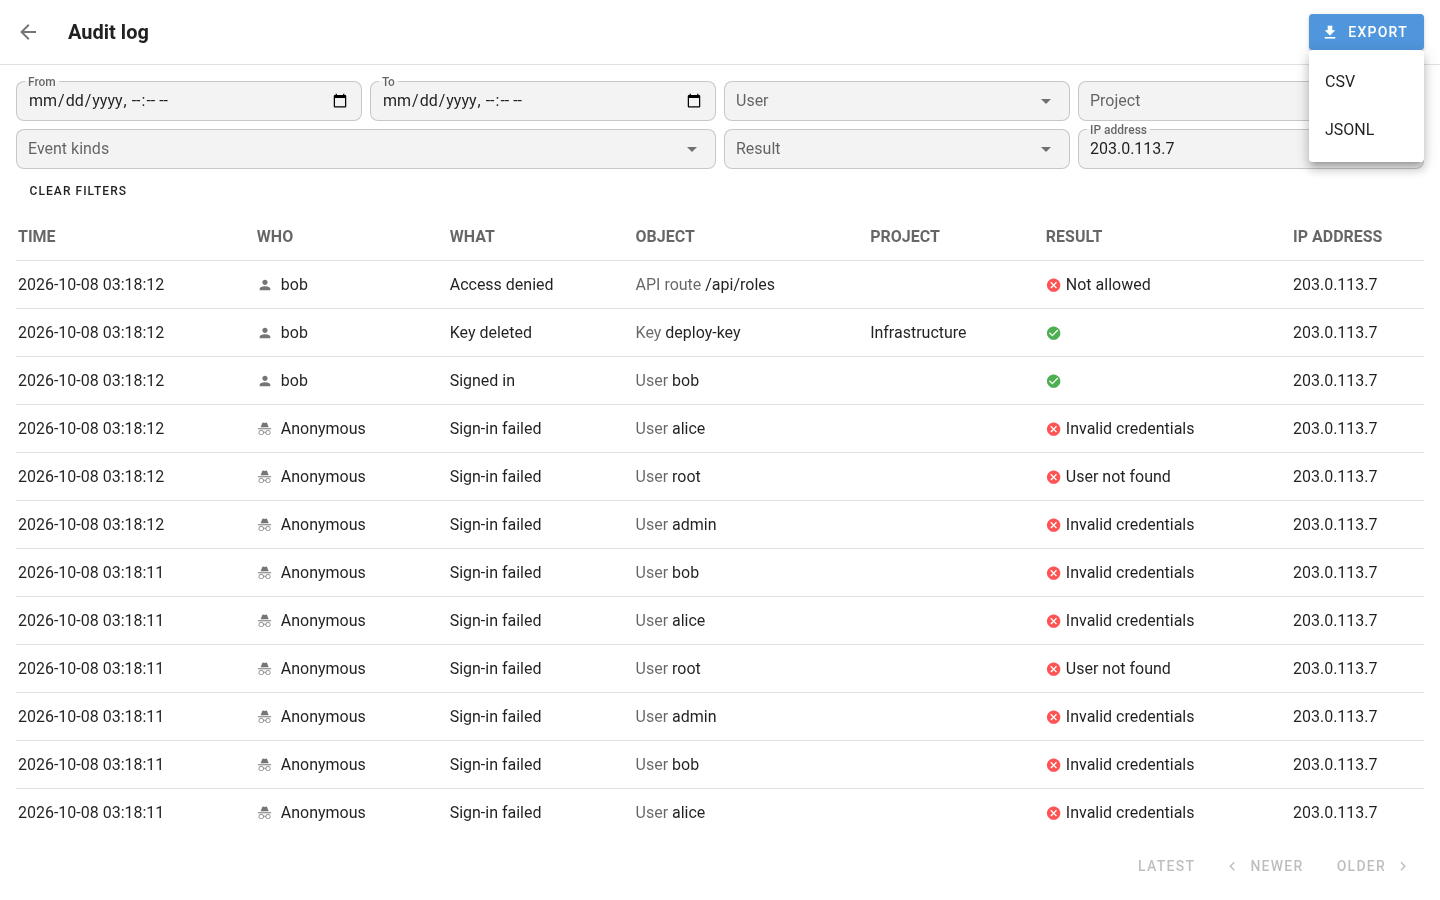
 Eventi di audit
Syslog su TLSSplunk HEC
Il tuo SIEM / collettore di logSplunk · Vector · Fluent Bit · OpenTelemetry Collector · Cribl
Usare la cronologia durante un’indagine
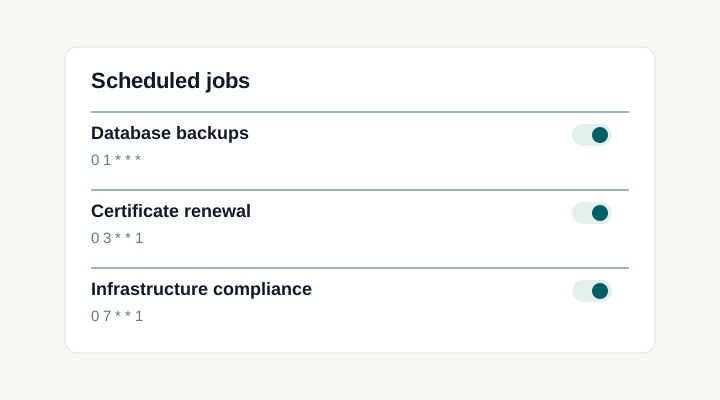
Esaminare insieme le operazioni ricorrenti
PianificazioniLog di esecuzione, eventi di audit e raccolta centrale
Conservare l’output insieme al task
La cronologia registra modello, stato, tempi e output di ogni esecuzione. Apri l’originale per analizzare playbook, piani o script. I task pianificati o da integrazione restano presenti anche senza autore umano nella colonna User.
Esaminare modifiche ad autenticazione e configurazione
Gli eventi di audit coprono accessi, rifiuti, modifiche ad account e token API, membri dei progetti, permessi e risorse di automazione. Ogni evento identifica autore, azione e risultato, con contesto di richiesta e progetto quando applicabile. Il riferimento documenta la copertura esatta.
Trovare gli eventi pertinenti ed esportarli
Con Pro filtra l’audit per tempo, utente, evento, risultato, progetto o IP. Esporta le corrispondenze in CSV o JSON Lines per indagine e revisione. Aprire un evento mostra i campi strutturati.
Centralizzare i log di task e attività
Pro può scrivere log di task e attività in file, anche JSON. Configura rotazione e raccolta per il tuo sistema. La diagnostica applicativa continua su stdout del servizio o container che esegue Semaphore.
Impostare conservazione per ogni evidenza
La conservazione limita il numero di esecuzioni per modello. L’audit è configurato separatamente in giorni. Includi i record del database nei backup e copri con la conservazione le interruzioni della raccolta esterna.
Separare metadati di audit e output dei task
Gli eventi di audit escludono password, token, valori segreti e output dei comandi. I log dei task contengono ciò che stampano playbook e script: registrazione sicura e accessi appropriati restano importanti.
Documentazione e funzionalità correlate
FAQ
Qual è la differenza tra log dei task ed eventi di audit?
I log mostrano ciò che playbook, strumenti o script riportano durante l’esecuzione. Gli eventi di audit descrivono azioni in Semaphore, comprese autenticazione, accessi e configurazione. Usa entrambi: il task spiega il risultato e l’audit ricostruisce le azioni circostanti. Il riferimento documenta quali azioni sono registrate.
Posso vedere chi ha eseguito un task pianificato o avviato da un’integrazione?
Un task avviato manualmente può avere un autore umano, mentre le righe documentate della cronologia per attività pianificate o avviate da integrazioni non hanno un utente umano. Non attribuirle a una persona solo perché appaiono nella stessa cronologia. Usa il contesto di esecuzione e integrazione registrato dal tuo processo per comprenderne l’origine. I servizi esterni devono conservare la propria correlazione evento-task quando conta attribuire le singole richieste.
Dove cerco se il problema è esterno a playbook o script?
L’output mostra le segnalazioni dell’automazione, ma problemi server o coordinamento possono richiedere log applicativi. I log server vanno su stdout e sono raccolti tramite servizio, container o sistema configurato. Correla tempo e operazione con la diagnostica. Definisci accessi e conservazione senza presumere che ogni errore applicativo compaia nell’output dello strumento.
Posso inviare eventi di audit a Splunk o a un altro SIEM?
Sì. Pro inoltra audit via Syslog TLS o Splunk HTTP Event Collector. Sono compatibili Splunk e ricevitori di tali protocolli. Configura destinazione e credenziali e verifica la ricezione. È distinto dalla raccolta dell’output grezzo dei comandi.
Posso filtrare gli eventi di audit ed esportare CSV o JSON Lines?
Pro aggiunge filtri di audit per tempo, utente, progetto, evento, risultato e IP. L’esportazione salva gli eventi corrispondenti in CSV o JSON Lines. È utile per condividere un’indagine delimitata o conservare un estratto senza copiare singole righe dall’interfaccia.
Devo abilitare i log di audit prima che registrino eventi?
Sì. L’audit è disabilitato di default. Abilitalo nel server, imposta un identificativo d’installazione e riavvia. La registrazione parte dopo il riavvio senza recuperare azioni precedenti. Gli amministratori vedono poi gli eventi nell’audit. Pro aggiunge filtri, esportazione e inoltro SIEM.
Posso esaminare output Ansible, Terraform, OpenTofu e script in un unico posto?
Sì. La cronologia riunisce le applicazioni configurate. Apri task Ansible, Terraform, OpenTofu, Bash, Python o PowerShell per output e dettagli. Il formato è quello dello strumento; i riepiloghi Ansible per host sono una funzione Pro separata.
Per quanto tempo si conservano cronologia e log dei task?
Il server controlla la conservazione. Di default task e log sono mantenuti; un massimo configurato per modello elimina i più vecchi con l’output quando raggiunto. Imposta la conservazione per le indagini ed esporta separatamente se la policy richiede tempi maggiori. Leggi la guida alla conservazione.
Quali eventi aiutano a indagare cambi di accesso o configurazione?
Il riferimento audit include tentativi di accesso, rifiuti, cambi ad account e token, membri, permessi dei modelli e risorse supportate. Gli eventi contengono autore e risultato, con contesto di richiesta o progetto se applicabile. Controlla i tipi documentati senza presumere che ogni azione infrastrutturale esterna sia registrata.