
Jede Ausführung und Änderung nachvollziehen
Prüfen Sie Task-Ausgaben und Audit-Ereignisse und sehen Sie, wer was in Semaphore geändert hat. Mit Pro führen Sie Sicherheitsereignisse zusammen mit den übrigen betrieblichen Nachweisen in Ihrem SIEM zusammen.
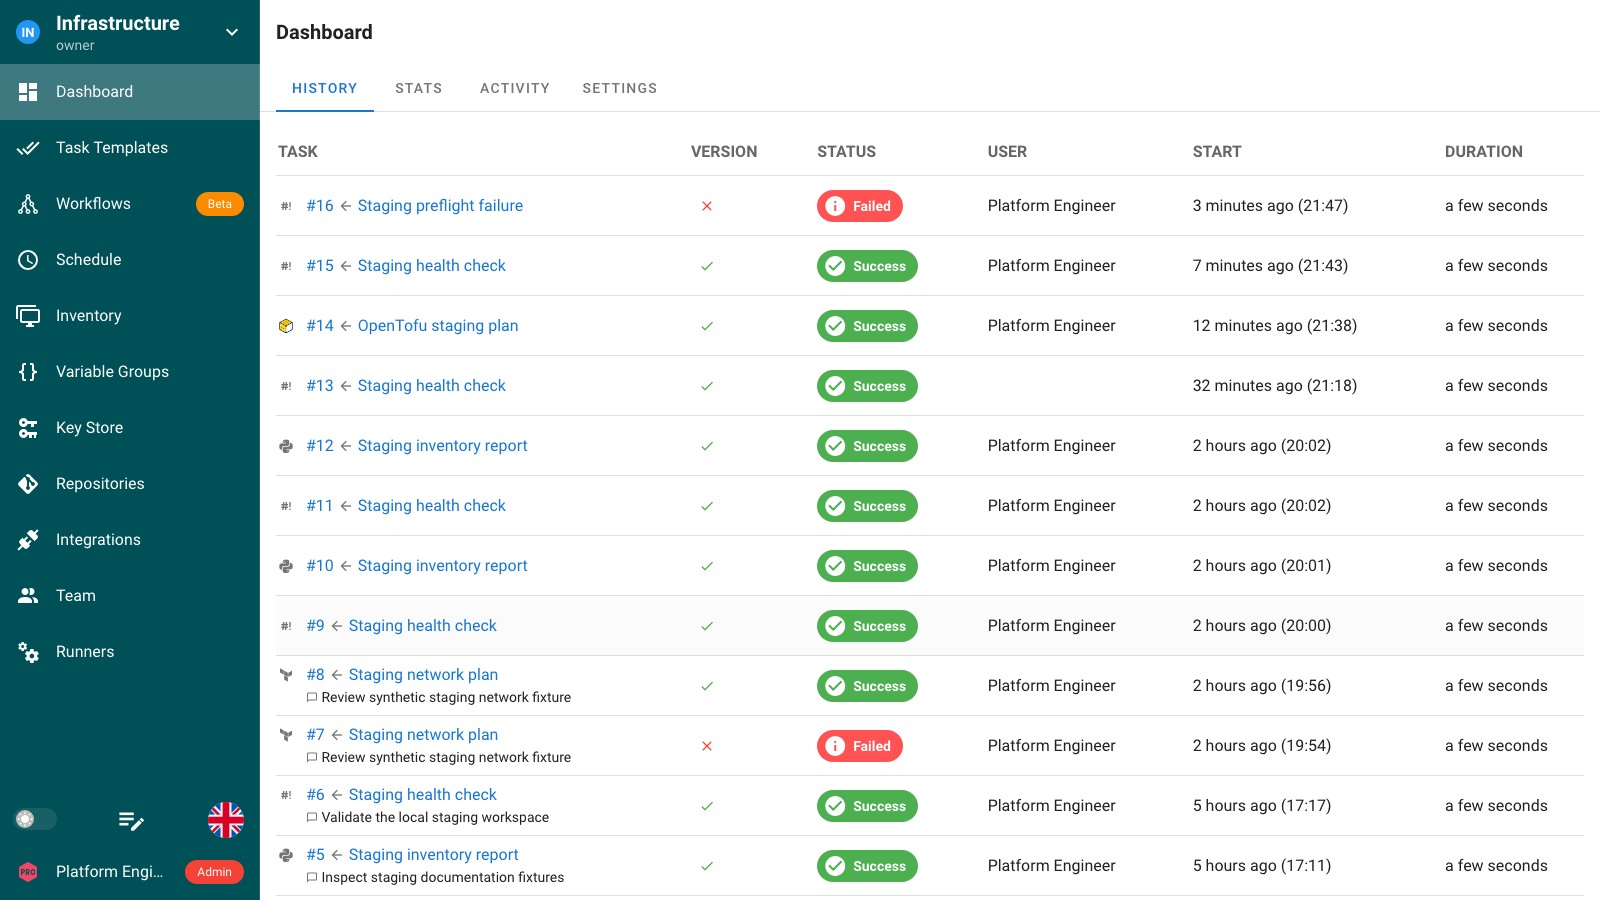
DashboardVERLAUF
FehlgeschlagenMaya Chen
#15 · Verify payment API healthErfolgAlex Morgan
#14 · Apply production firewall rulesErfolgSam Patel
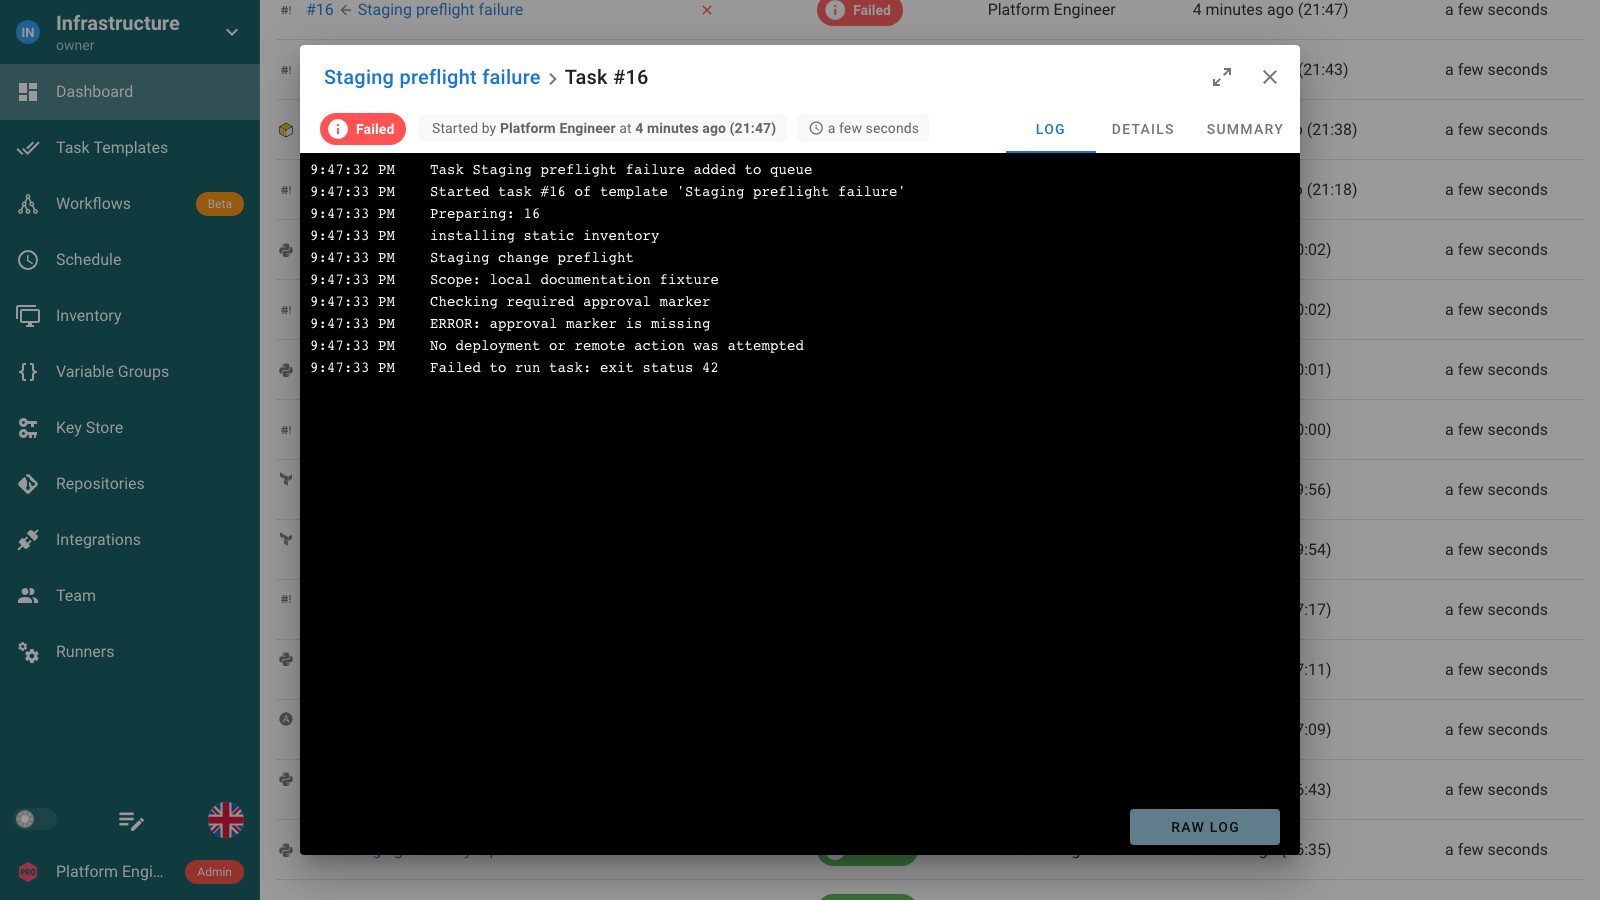
TLS-Zertifikate der Produktion erneuernTask #16
FehlgeschlagenGestartet von Maya ChenPROTOKOLL
PLAY [Renew production TLS certificates]TASK [Validate ACME DNS credentials]fatal: [edge-01.eu-west]: FAILED!DNS-Provider hat HTTP 403 zurückgegebenZertifikat wurde nicht erneuertPLAY RECAP · failed=1 · changed=0
Ein fehlgeschlagener Job ist erst der Anfang der Untersuchung
Finden Sie den fehlgeschlagenen Schritt, seine Konfiguration und die zugehörigen Änderungen. Eine Statusanzeige allein erzählt diese Geschichte nicht.
Ausführung finden. Änderung nachvollziehen
Was ist im Job passiert?
Öffnen Sie Ausgabe, Eingaben und Code-Revision.
Wer hat die Einrichtung geändert?
Prüfen Sie aufgezeichnete Änderungen an Vorlagen, Zugangsdaten und Berechtigungen.
Ausführung mit dem zugehörigen Kontext untersuchen
Finden Sie die fehlgeschlagene Ausführung in der Projekthistorie und öffnen Sie ihren Task.
Lesen Sie die aufgezeichnete Ausgabe, um zu erkennen, wo die Ausführung angehalten wurde.
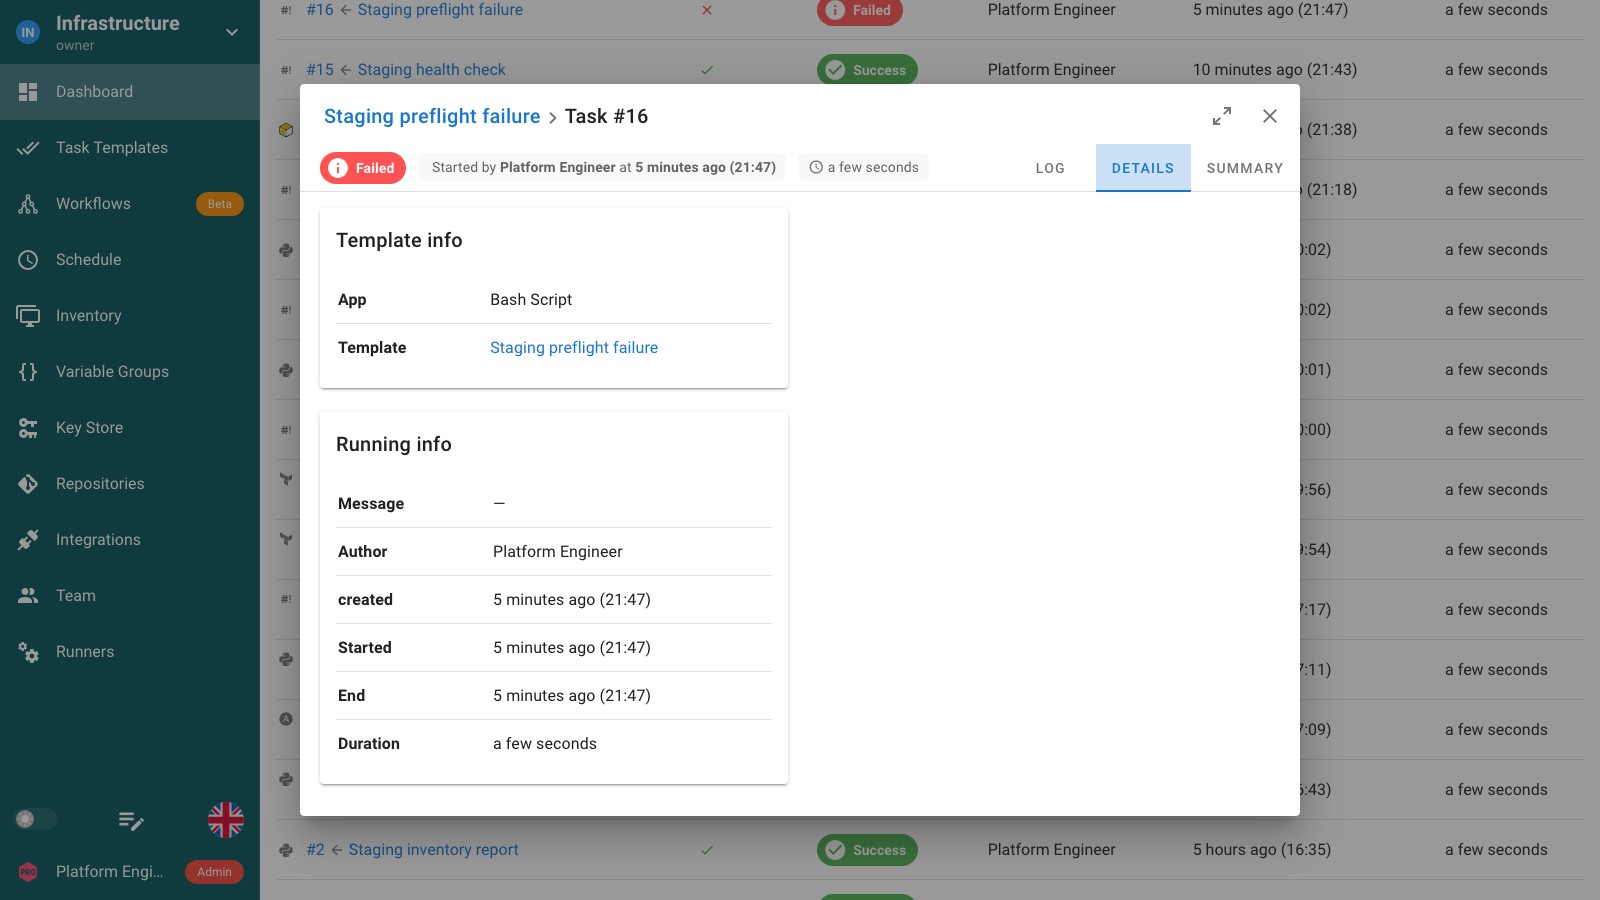
Prüfen Sie Vorlage, Revision, Zeitangaben und weitere aufgezeichnete Ausführungsdetails.
Ermitteln, wer was geändert hat – über die Task-Ausgabe hinaus
Prüfen Sie Anmeldungen, Berechtigungsänderungen und Aktualisierungen von Automatisierungsressourcen. Aktivieren Sie die Audit-Protokollierung, um Akteur, Aktion und Ergebnis aufzuzeichnen.
Pro ergänzt Filter nach Zeit, Benutzer, Projekt, Ereignisart, Ergebnis und IP-Adresse sowie Export als CSV und JSON Lines.
Audit-Log und Ereignisabdeckung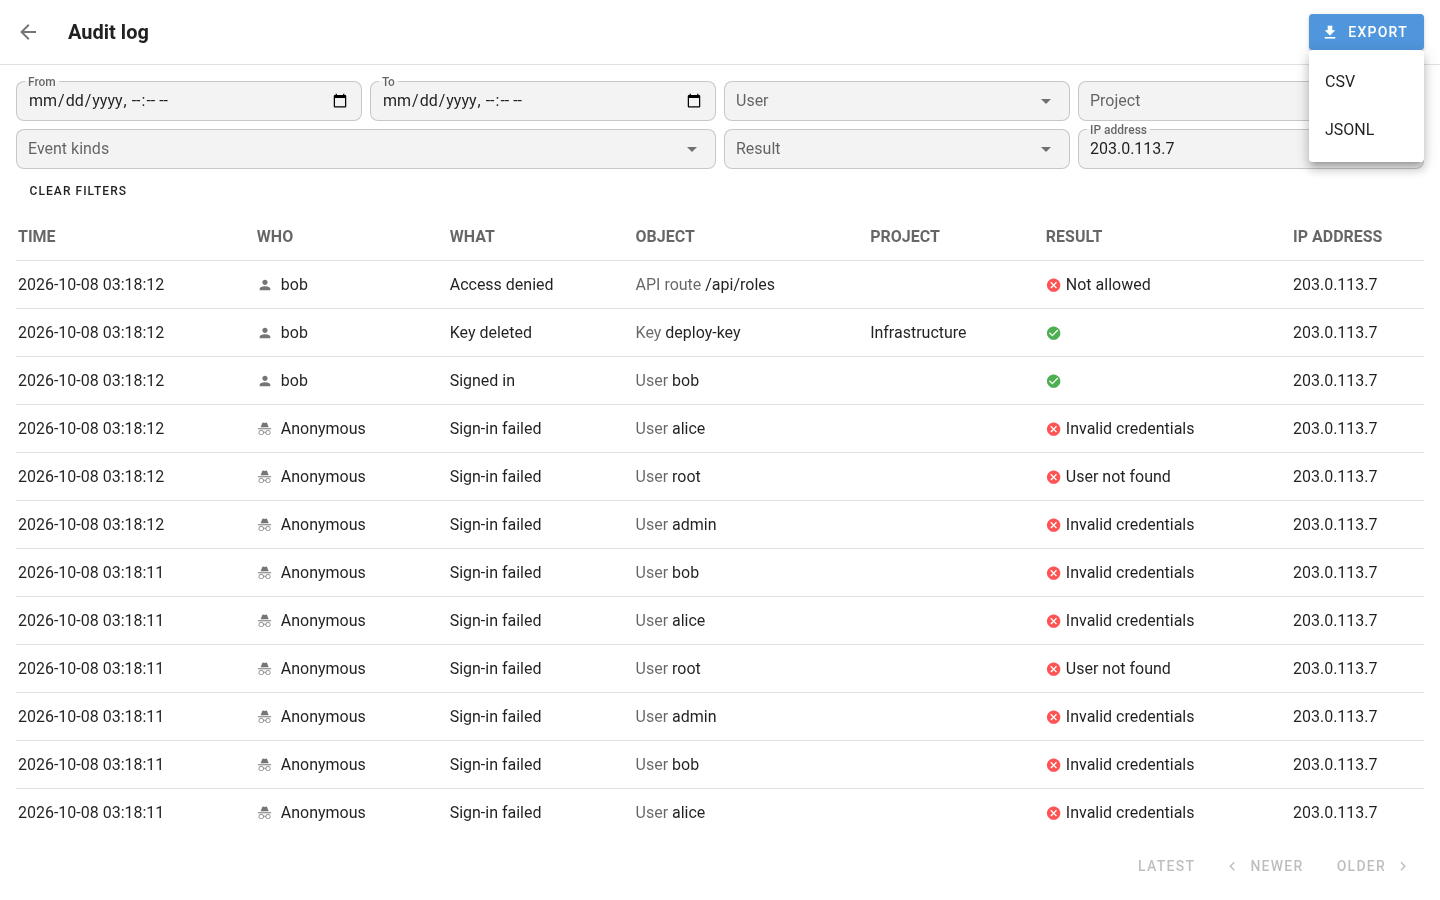
 Audit-Ereignisse
Syslog über TLSSplunk HEC
Ihr SIEM / LogsammlerSplunk · Vector · Fluent Bit · OpenTelemetry Collector · Cribl
Ausführungshistorie bei einer Untersuchung nutzen
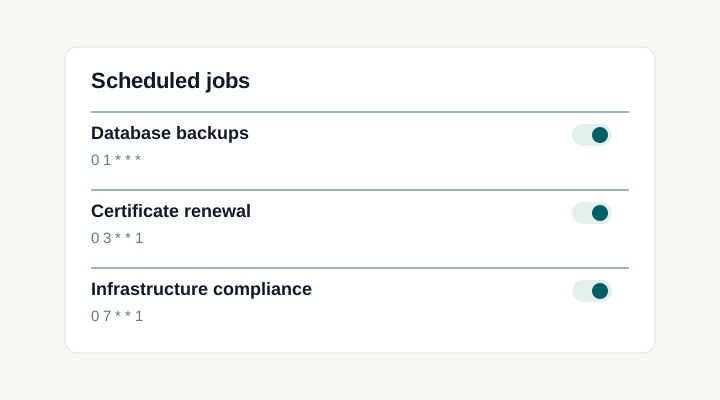
Wiederkehrende Vorgänge gemeinsam prüfen
ZeitpläneAusführungslogs, Audit-Ereignisse und zentrale Sammlung
Ausführungsausgabe beim Task aufbewahren
Die Task-Historie erfasst Vorlage, Status, Zeitangaben und Ausgabe jeder Ausführung. Öffnen Sie beim Untersuchen eines Ansible-Playbooks, Terraform-Plans oder Skripts die ursprüngliche Ausführung. Geplante und durch Integrationen ausgelöste Tasks bleiben in der Historie, auch wenn in ihrer Benutzerspalte kein menschlicher Auslöser steht.
Authentifizierungs- und Konfigurationsänderungen prüfen
Audit-Ereignisse erfassen Anmeldungen, Zugriffsverweigerungen, Änderungen an Konten und API-Tokens, Projektmitgliedschaften, Berechtigungen und Automatisierungsressourcen. Jedes Ereignis benennt Akteur, Aktion und Ergebnis sowie gegebenenfalls Anfrage- und Projektkontext. Die Ereignisreferenz dokumentiert den genauen Umfang.
Relevante Ereignisse finden und exportieren
Filtern Sie mit Pro das Audit-Log nach Zeit, Benutzer, Ereignisart, Ergebnis, Projekt oder IP-Adresse. Exportieren Sie die passenden Ereignisse als CSV oder JSON Lines für Untersuchung und Prüfung. Beim Öffnen eines Ereignisses werden seine strukturierten Felder angezeigt.
Aufgaben- und Aktivitätslogs zentral sammeln
Pro kann Task- und Aktivitätslogs in Dateien schreiben, einschließlich Datensätzen im JSON-Format. Konfigurieren Sie Rotation und Sammlung für Ihre Protokollierungsumgebung. Anwendungsdiagnosen werden weiterhin auf stdout des Dienstes oder Containers ausgegeben, der Semaphore ausführt.
Aufbewahrung für jede Nachweisart festlegen
Die Task-Aufbewahrung begrenzt die Zahl gespeicherter Ausführungen pro Vorlage. Die Audit-Aufbewahrung wird separat in Tagen konfiguriert. Nehmen Sie datenbankgestützte Datensätze in Ihre Sicherungsrichtlinie auf und bemessen Sie die Audit-Aufbewahrung so, dass Unterbrechungen der externen Sammlung abgedeckt werden.
Audit-Metadaten von Task-Ausgabe trennen
Audit-Ereignisse enthalten keine Passwörter, Tokens, Secret-Werte oder Befehlsausgaben. Aufgabenlogs enthalten dagegen das, was Ihre Playbooks und Skripte ausgeben. Sichere Protokollierung und angemessener Projektzugriff bleiben deshalb wichtig.
Dokumentation und verwandte Funktionen
FAQ
Wie unterscheiden sich Task-Logs und Audit-Ereignisse?
Task-Logs zeigen, was ein Playbook, Infrastrukturtool oder Skript während der Ausführung gemeldet hat. Audit-Ereignisse beschreiben Aktionen innerhalb von Semaphore, darunter Authentifizierungs-, Zugriffs- und Konfigurationsänderungen. Verwenden Sie bei einer Untersuchung beides: Der Task erklärt das Ausführungsergebnis, Audit-Ereignisse helfen, die umgebende Aktionsfolge nachzuvollziehen. Die Ereignisreferenz dokumentiert die erfassten Aktionen.
Kann ich sehen, wer eine zeitgesteuerte oder durch eine Integration gestartete Aufgabe ausgeführt hat?
Eine manuell gestartete Aufgabe kann eine Person als Initiator haben. Dokumentierte History-Zeilen für zeitgesteuerte oder durch Integrationen gestartete Aufgaben haben dagegen keinen menschlichen Benutzer. Schreiben Sie solche Ausführungen keiner Person zu, nur weil sie im selben Verlauf stehen. Nutzen Sie den aufgezeichneten Ausführungs- und Integrationskontext, um ihren Ursprung zu verstehen. Externe Dienste sollten ihre eigene Zuordnung zwischen Ereignis und Aufgabe aufbewahren, wenn einzelne Anfragen nachvollziehbar sein müssen.
Wo sollte ich nachsehen, wenn der Fehler außerhalb meines Playbooks oder Skripts liegt?
Die Task-Ausgabe zeigt, was der Automatisierungsprozess gemeldet hat. Server- oder Koordinationsprobleme können jedoch Semaphore-Anwendungslogs erfordern. Server-Logs werden auf stdout ausgegeben und über den Dienst, Container oder die Protokollierung Ihrer Bereitstellung gesammelt. Ordnen Sie die betreffende Zeit und Operation diesen Diagnosedaten zu. Legen Sie Zugriff und Aufbewahrung bewusst fest, damit das Team untersuchen kann, ohne anzunehmen, dass jeder Anwendungsfehler in der Tool-Ausgabe des Tasks erscheint.
Kann ich Audit-Ereignisse an Splunk oder ein anderes SIEM senden?
Ja. Pro leitet Audit-Ereignisse über Syslog mit TLS oder das Splunk-HTTP-Event-Collector-Protokoll weiter. Kompatible Sammler sind Splunk und Empfänger, die diese Protokolle unterstützen. Konfigurieren Sie Ziel und Zugangsdaten und prüfen Sie den Empfang in Ihrem Sammelsystem. Die Weiterleitung von Audit-Ereignissen ist von der Sammlung roher Befehlsausgaben der Tasks getrennt.
Kann ich Audit-Ereignisse filtern und als CSV oder JSON Lines exportieren?
Pro ergänzt Audit-Log-Filter für Zeit, Benutzer, Projekt, Ereignisart, Ergebnis und IP-Adresse. Der Export speichert die zu den Filtern passenden Ereignisse als CSV oder JSON Lines. Damit lässt sich eine klar abgegrenzte Untersuchung mit einem anderen Team teilen oder ein Prüfungsauszug aufbewahren, ohne einzelne Zeilen aus der Oberfläche zu kopieren.
Muss ich Audit-Protokollierung aktivieren, bevor Ereignisse aufgezeichnet werden?
Ja. Audit-Protokollierung ist standardmäßig deaktiviert. Aktivieren Sie sie in der Serverkonfiguration, setzen Sie eine Installationskennung und starten Sie Semaphore neu. Die Aufzeichnung beginnt nach diesem Neustart; frühere Aktionen werden nicht nachgetragen. Administratoren können anschließend Ereignisse im Audit-Log prüfen. Pro ergänzt Filter, Dateiexport und SIEM-Weiterleitung für diesen aufgezeichneten Ereignisstrom.
Kann ich Ausgaben von Ansible, Terraform, OpenTofu und Skripten an einem Ort prüfen?
Ja. Die Projekt-Task-Historie führt Ausführungen Ihrer konfigurierten Automatisierungsanwendungen in einer Liste zusammen. Öffnen Sie einen Ansible-, Terraform-, OpenTofu-, Bash-, Python- oder PowerShell-Task, um aufgezeichnete Ausgabe und Details zu prüfen. Das Ausgabeformat stammt vom Tool selbst; Ansible-Host-Zusammenfassungen sind eine separate Pro-Funktion.
Wie lange werden Task-Historie und Logs aufbewahrt?
Die Serverkonfiguration steuert die Task-Aufbewahrung. Standardmäßig bleiben Tasks und ihre Logs erhalten. Ein konfiguriertes Maximum pro Vorlage entfernt bei Erreichen des Limits die ältesten Tasks mit ihrer Ausgabe. Richten Sie die Aufbewahrung nach Ihrem Untersuchungsbedarf aus und exportieren Sie Datensätze separat, wenn Ihre Richtlinie längere Speicherung verlangt. Die Aufbewahrungsanleitung lesen.
Welche Ereignisse helfen bei der Untersuchung einer Zugriffs- oder Konfigurationsänderung?
Die Audit-Ereignisreferenz enthält Anmeldeversuche, Zugriffsverweigerungen, Konto- und API-Token-Änderungen, Projektmitgliedschaft und Vorlagenberechtigungen sowie Änderungen an unterstützten Automatisierungsressourcen. Ereignisse enthalten Akteur und Ergebnis sowie gegebenenfalls Anfrage- oder Projektkontext. Prüfen Sie bei der Planung einer Sicherheitsuntersuchung die dokumentierten Ereignisarten, statt anzunehmen, dass jede externe Infrastrukturaktion erfasst wird.