
Conecte seu repositório Git
Use GitHub, GitLab, Bitbucket ou outro host Git por HTTPS ou SSH. Selecione branch e arquivo e adicione credenciais para repositórios privados.
Transforme playbooks e scripts em trabalhos nomeados com destinos, credenciais e entradas corretos já vinculados. Sua equipe ganha uma forma clara de executar e inspecionar o resultado.
| Nome | Executar | Status |
|---|---|---|
Salve a configuração uma vez em um modelo de tarefa. Dê à equipe um trabalho pronto para executar em vez de outra explicação de hosts, credenciais e opções de linha de comando.
Permita que colegas executem o trabalho sem editar sua configuração.
Dispense configuração manual e comandos memorizados.
Tire patches e renovação de certificados da sua lista de tarefas.
Veja quem executou o quê, quando e como terminou.
A interface era clara o suficiente para uma pessoa sem formação em engenharia entender o que estava acontecendo.

Salve playbook, repositório, inventário e opções de execução como um trabalho nomeado.
Inicie o trabalho salvo com Executar. Adicione entradas solicitadas ou formulário apenas quando um engenheiro precisar fornecer valores.
Inspecione logs, detalhes de execução e resultados de cada host.
Variáveis de formulário coletam valores que mudam: ambiente, versão de release ou referência de mudança. Mantenha o restante no modelo, pronto para a próxima execução.
Variáveis de formulário e entradas solicitadas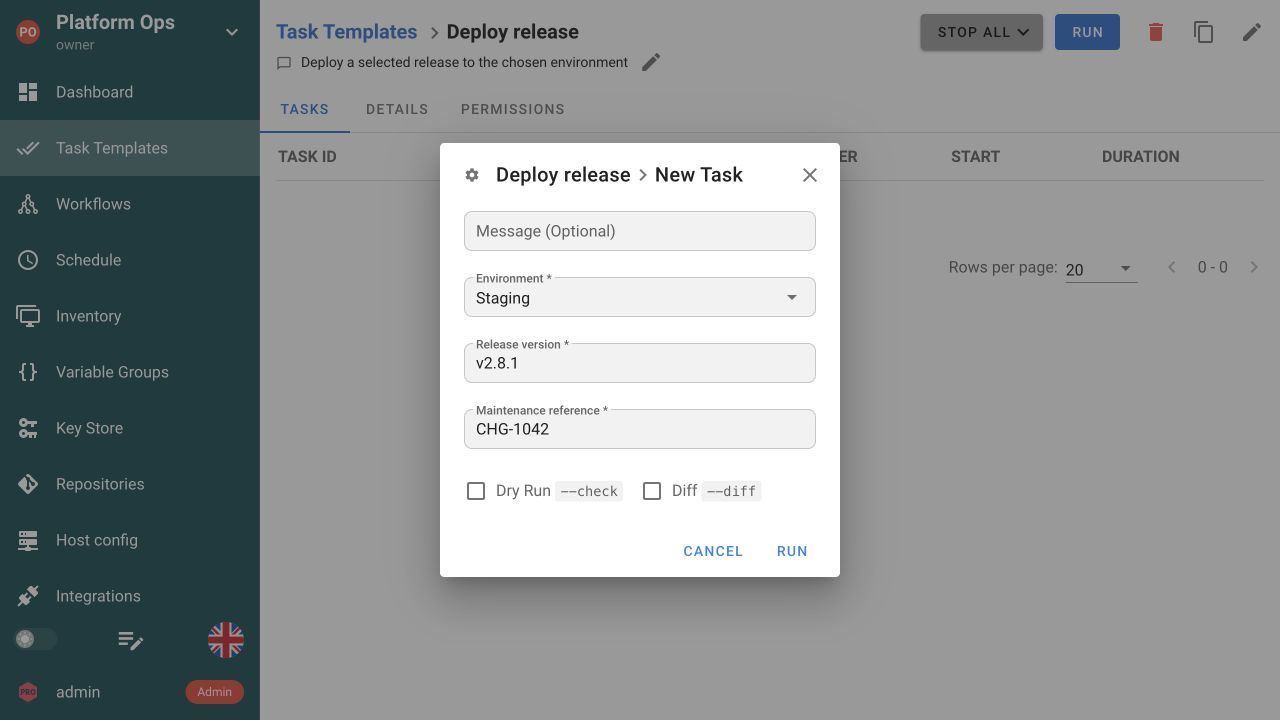
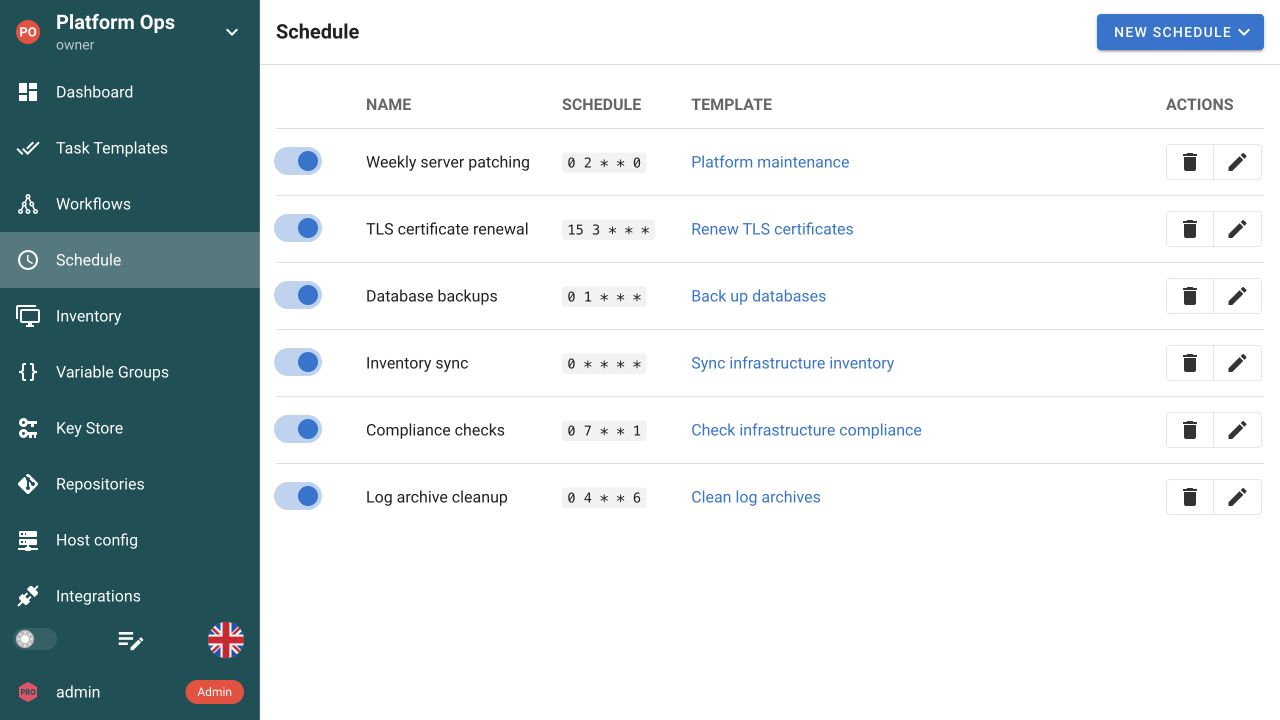
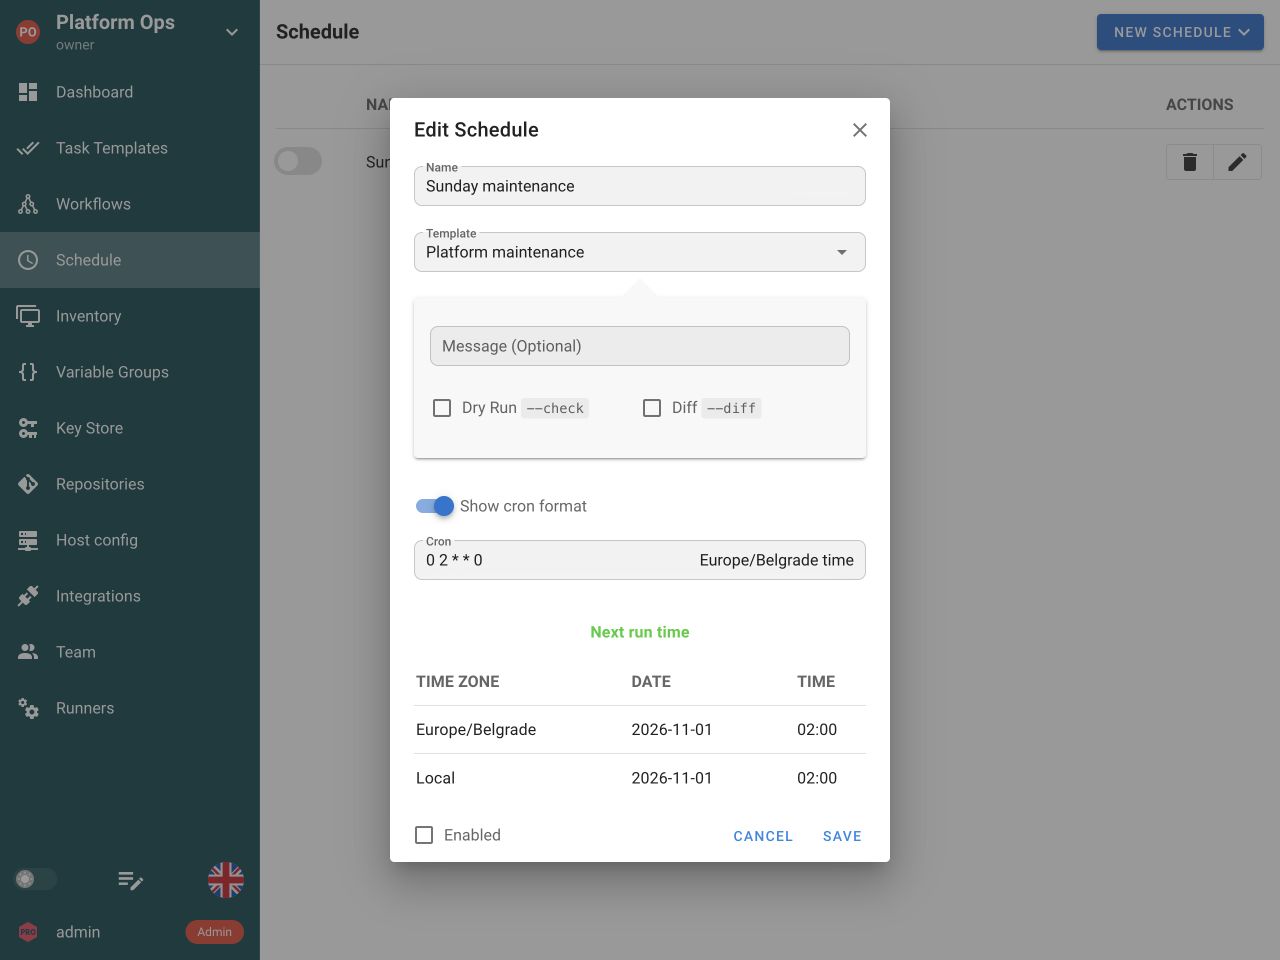
Um crontab pessoal é fácil de perder de vista. Agende um modelo de tarefa salvo para aplicar patches, renovar certificados ou realizar verificações de rotina. Cada ocorrência cria sua própria tarefa, com status e saída que a equipe pode consultar.
Explore SchedulesInstale o Semaphore, conecte a automação já existente no repositório e dê à equipe um lugar compartilhado para executá-la.
Mantenha seus playbooks, scripts e código de infraestrutura. Adicione uma forma compartilhada de executá-los.
Use GitHub, GitLab, Bitbucket ou outro host Git por HTTPS ou SSH. Selecione branch e arquivo e adicione credenciais para repositórios privados.
Cada ferramenta mantém suas próprias configurações, runtime e saída.

Use uma tag de runner para enviar tarefas a runners de projeto correspondentes no Pro, com acesso à rede privada e às ferramentas necessárias.
Runners de projetoSubstitua a imagem padrão do trabalho para um runner Docker no Pro ou Kubernetes no Enterprise. Fixe a cadeia de ferramentas necessária ao modelo. Execução local ignora esse campo.
Configuração de imagem do executor
Direcione trabalhos por tag e escolha uma imagem Docker por modelo. Execução Kubernetes está disponível no Enterprise.
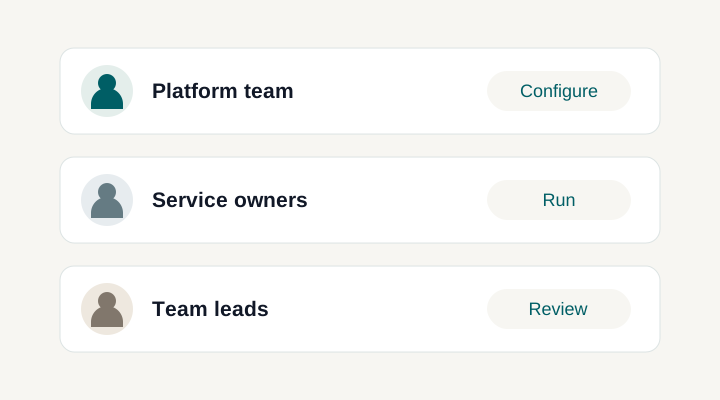
Ofereça aos engenheiros um trabalho nomeado com botão Executar e as entradas necessárias. As funções e permissões do projeto determinam quem pode executar e quem pode editar sua definição. Cada execução mantém seu próprio status e saída.
Use playbooks, configurações e scripts de GitHub, GitLab, Bitbucket ou outro host compatível. Conecte por HTTPS ou SSH, configure branch e diretório de trabalho e mantenha revisão no fluxo Git existente.
Anexe o inventário que define seus hosts e grupos. Mantenha as credenciais no Key Store e habilite a entrada de limite do Ansible quando os engenheiros precisarem selecionar um subconjunto dos destinos para a execução.
Grupos guardam configurações reutilizadas. Entradas integradas expõem branch, tags ou limite de hosts. Variáveis de formulário coletam valores próprios para engenheiros fornecerem o que muda sem reconstruir o trabalho.
Use modelos Build para atribuir versões e Deploy para selecionar builds bem-sucedidos. Sua automação cria, armazena e recupera artefatos; o Semaphore mantém a passagem versionada entre os trabalhos.
Execute no servidor Semaphore ou em runner de projeto configurado com acesso aos destinos. Prepare ali coleções Ansible, pacotes Python e demais dependências. Executores Docker e Kubernetes podem fornecer a cadeia de ferramentas por uma imagem.
Habilite a execução automática para verificar novos commits no repositório no intervalo configurado e iniciar o modelo quando houver alterações. Mantenha revisão e aprovação de código no fluxo Git.
Escolha se um modelo pode executar tarefas em paralelo. Configure notificações de resultados para a equipe e suprima mensagens de sucesso em trabalhos de rotina quando apenas falhas exigirem atenção.
Sim. Conecte o repositório Git, selecione o playbook Ansible e vincule inventário e credenciais a um modelo de tarefa. Execuções posteriores reutilizam essa configuração. Mantenha funções e coleções existentes; garanta que servidor ou runner tenha as dependências Ansible necessárias. Explore a automação Ansible.
Modelos suportam Ansible, Terraform, OpenTofu, Terragrunt, Bash, PowerShell e Python. Cada um usa campos e modelo de execução específicos da ferramenta. Você mantém o código no Git e dá à equipe um lugar compartilhado para iniciar. O ambiente ainda precisa das ferramentas, pacotes e acessos de rede necessários.
Sim. Use funções e permissões para separar execução de automação da edição de sua definição no projeto. Um colega pode iniciar um trabalho preparado com as entradas expostas, enquanto repositório, inventário e referências de credenciais ficam no modelo. Veja como funciona o controle de acesso.
Sim. Adicione variáveis de formulário para coletar ambiente, versão de release ou referência de manutenção. Entradas integradas expõem opções como limite de hosts Ansible ou substituição de branch. Engenheiros preenchem as entradas permitidas para aquela execução em vez de editar o modelo salvo. Veja o formulário.
Sim. Comece com um modelo funcional e adicione agendamento por cron ou intervalo predefinido. Seu playbook ou script faz patches, backup ou renovação; Semaphore inicia no horário configurado. Cada ocorrência tem status e saída próprios. Explore agendamentos.
Abra o histórico do modelo para inspecionar execuções, iniciador, horário, status e saída, incluindo erros. Abra a execução para investigar falhas em vez de confiar apenas em uma mensagem de que alguém clicou em Executar. Execuções agendadas também aparecem como tarefas. Explore o histórico de execuções.
Sim. A REST API pode iniciar um modelo e uma integração webhook configurada pode acioná-lo por evento. Reutilize a configuração salva, sem duplicá-la em cada serviço. Habilite as entradas corretas para substituições compatíveis em tempo de execução. Explore API e webhooks.
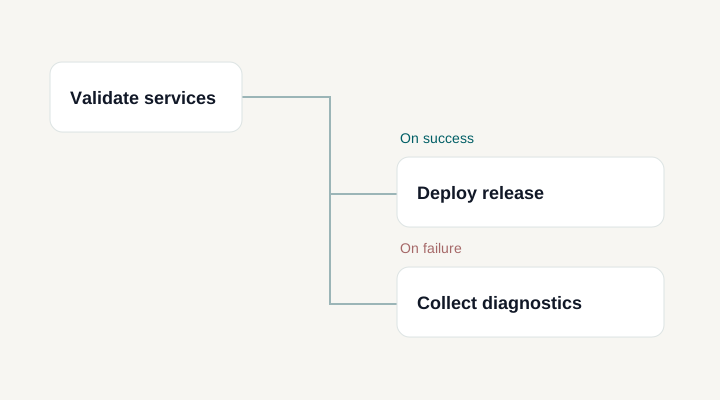
Sim. Workflows conectam modelos existentes em operações maiores, com caminhos de sucesso e falha, aprovações e pausas. Cada tarefa mantém configuração e saída próprias. Use quando o procedimento precisar de coordenação entre trabalhos ou decisão humana entre eles. Explore workflows.
No Pro, uma tag de runner direciona tarefas aos runners de projeto correspondentes perto dos sistemas gerenciados. Um modelo pode substituir a imagem padrão para Docker no Pro ou Kubernetes no Enterprise. O campo de imagem não vale para execução local. Explore runners.
Você pode manter playbooks e funções já no Git. Recrie o contexto no Semaphore: repositórios, inventários, credenciais, grupos de variáveis e modelos. É uma migração de configuração, não importação automática AWX. Confira versões Ansible, coleções, entradas e acesso do runner antes de delegar à equipe. Compare Semaphore UI e AWX.


