
Git deponuzu bağlayın
HTTPS veya SSH üzerinden GitHub, GitLab, Bitbucket veya başka Git sunucusu kullanın. Dalı ve dosyayı seçin; özel depolar için kimlik bilgileri ekleyin.
Playbook ve betikleri doğru hedefler, kimlik bilgileri ve girdiler eklenmiş adlandırılmış işlere dönüştürün. Ekip bunları çalıştırıp sonucu incelemek için açık yöntem kazanır.
| Ad | Çalıştır | Durum |
|---|---|---|
Ayarları bir kez Görev Şablonuna kaydedin. Ana makineler, kimlik bilgileri ve komut satırı seçeneklerini tekrar anlatmak yerine ekibe çalıştırmaya hazır iş verin.
İş arkadaşlarının ayarları düzenlemeden işi çalıştırmasını sağlayın.
Elle kurulumdan ve komut hatırlamaktan kurtulun.
Yamaları ve sertifika yenilemeyi yapılacaklar listenizden çıkarın.
Kimin neyi ne zaman çalıştırdığını ve nasıl bittiğini görün.
Arayüz, mühendis olmayan birinin bile olup biteni anlayabileceği kadar açıktı.

Playbook, depo, envanter ve yürütme seçeneklerini adlandırılmış iş olarak kaydedin.
Kayıtlı işi Run ile başlatın. Yalnızca mühendisin değer sağlaması gerekiyorsa istem veya Anket ekleyin.
Her ana makinenin günlüklerini, yürütme ayrıntılarını ve sonuçlarını inceleyin.
Anket Değişkenleri değişen değerleri toplar: ortam, sürüm veya değişiklik referansı. Ayarların kalanını sonraki çalıştırmaya hazır olarak şablonda tutun.
Anket Değişkenleri ve istemler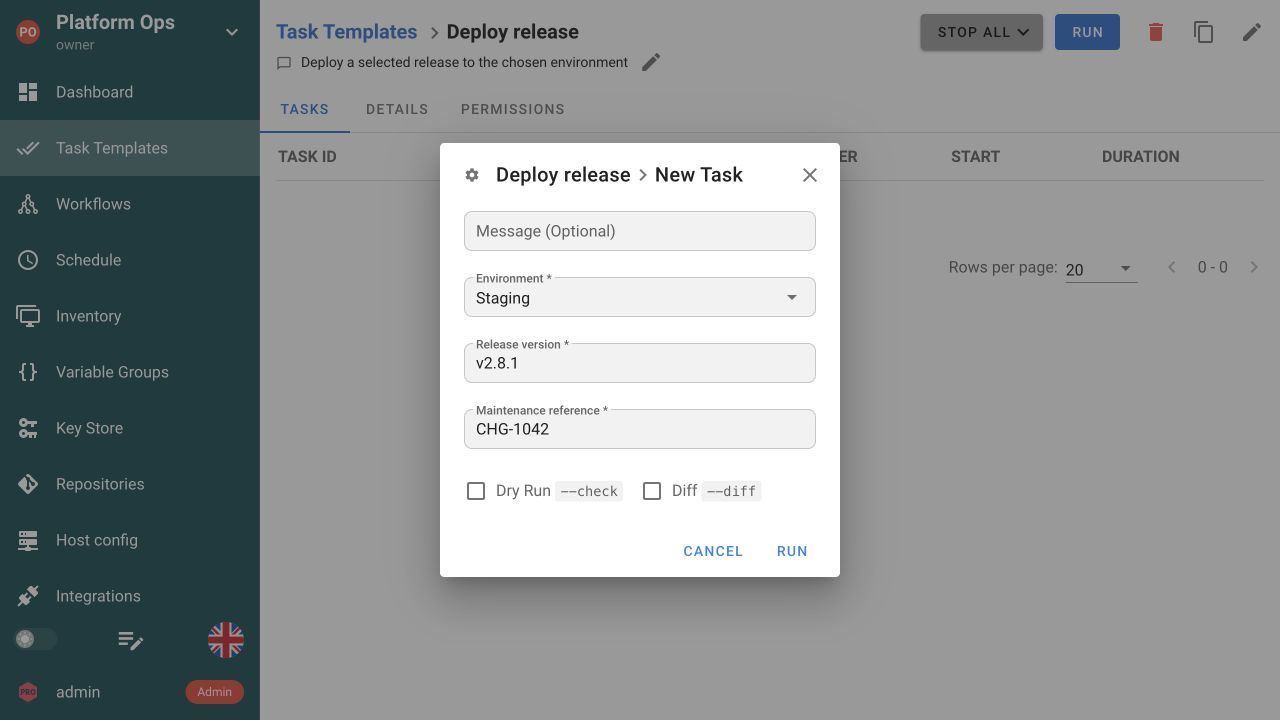
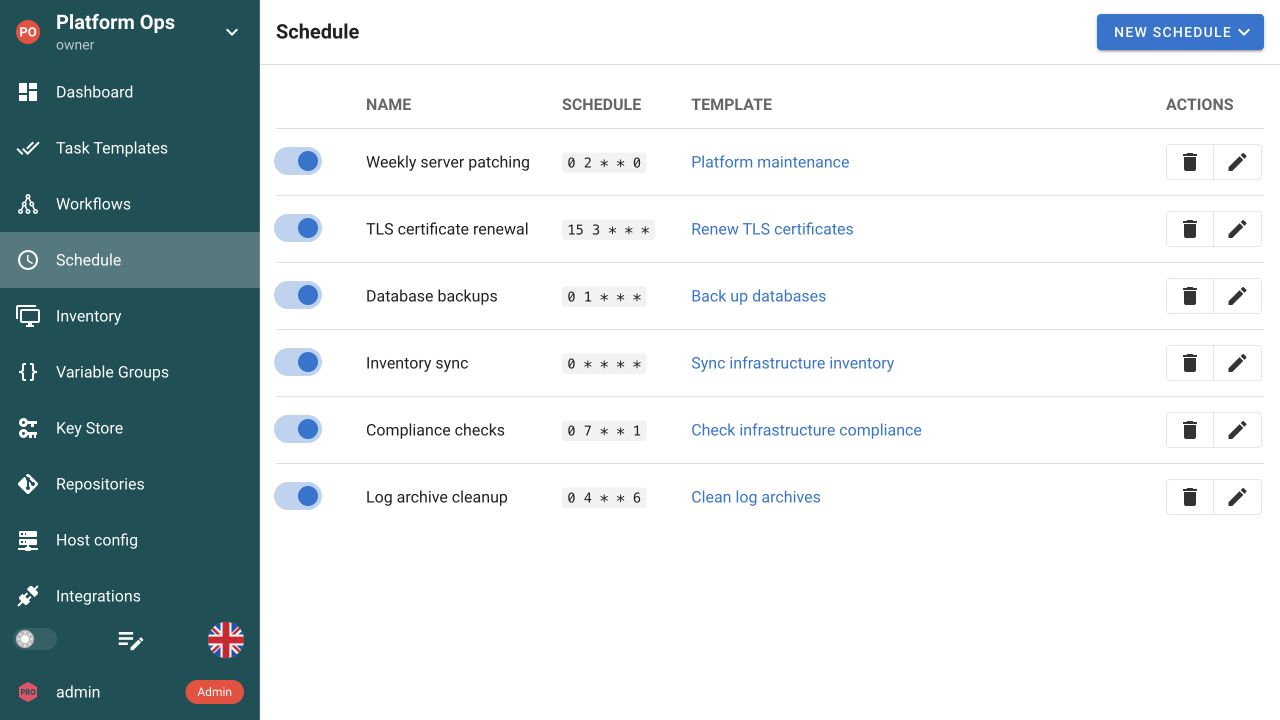
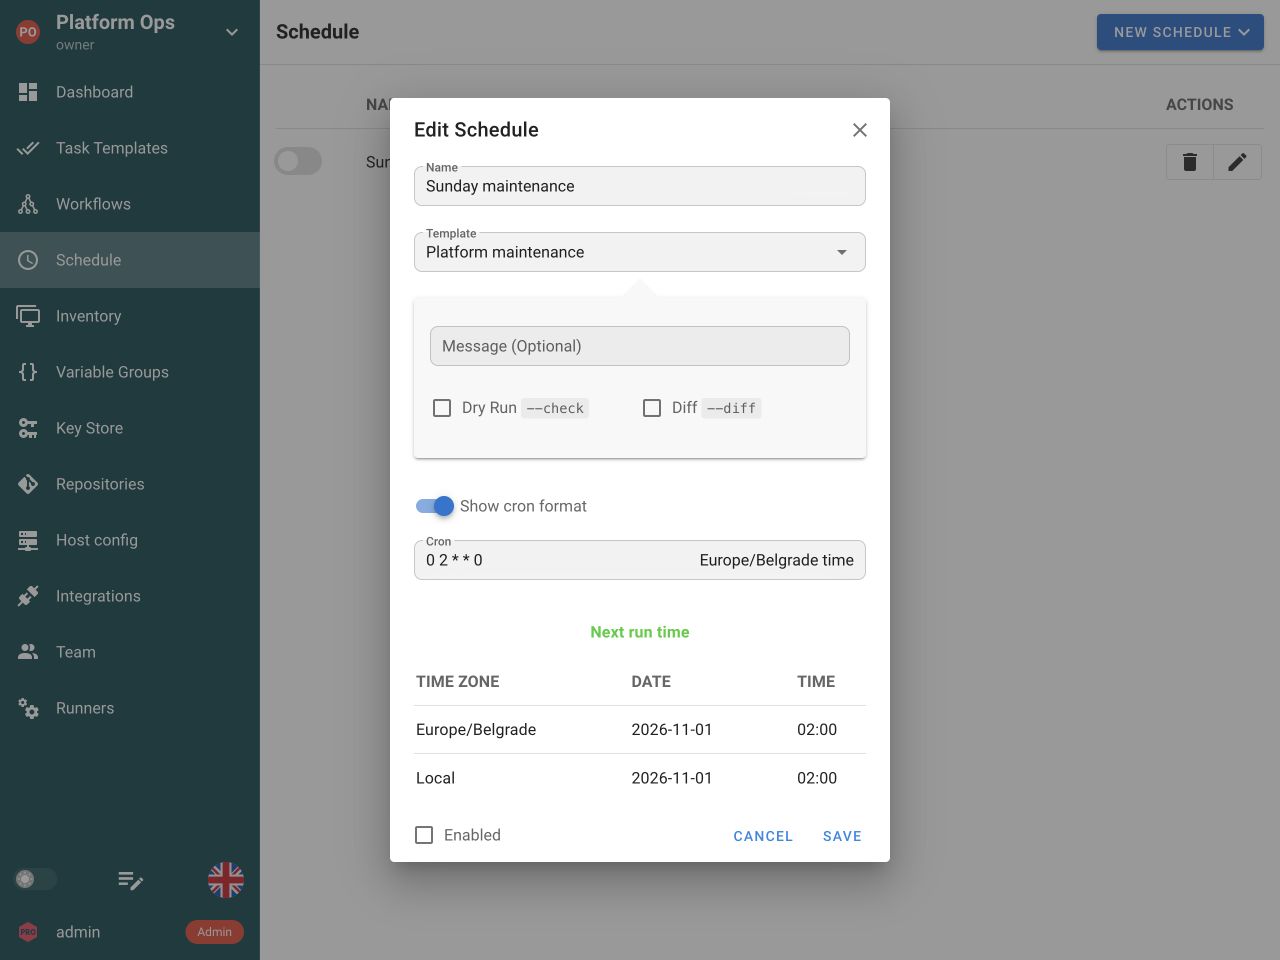
Kişisel bir crontab'ın takibi kolayca kaybolur. Yama, sertifika yenileme veya rutin kontroller için kayıtlı bir Görev Şablonu zamanlayın. Her çalıştırma, ekibin inceleyebileceği durum ve çıktıya sahip kendi görevini oluşturur.
Explore SchedulesSemaphore'u kurun, deponuzdaki mevcut otomasyonu bağlayın ve ekibe çalıştırmak için ortak yer verin.
Playbook, betik ve altyapı kodunuzu koruyun. Ortak çalıştırma yöntemi ekleyin.
HTTPS veya SSH üzerinden GitHub, GitLab, Bitbucket veya başka Git sunucusu kullanın. Dalı ve dosyayı seçin; özel depolar için kimlik bilgileri ekleyin.
Her araç kendi ayarlarını, çalışma ortamını ve çıktısını korur.

Görevleri Pro'da özel ağa ve işin gerekli araçlarına erişimi olan eşleşen proje çalıştırıcılarına göndermek için Çalıştırıcı etiketi kullanın.
Proje ÇalıştırıcılarıPro'da Docker veya Enterprise'da Kubernetes çalıştırıcısı için varsayılan iş imajını değiştirin. Şablonun ihtiyaç duyduğu araç zincirini sabitleyin. Yerel yürütme bu alanı yok sayar.
Yürütücü imajı yapılandırması
İşleri etikete göre yönlendirin ve şablon başına Docker imajı seçin. Kubernetes yürütmesi Enterprise'da kullanılabilir.
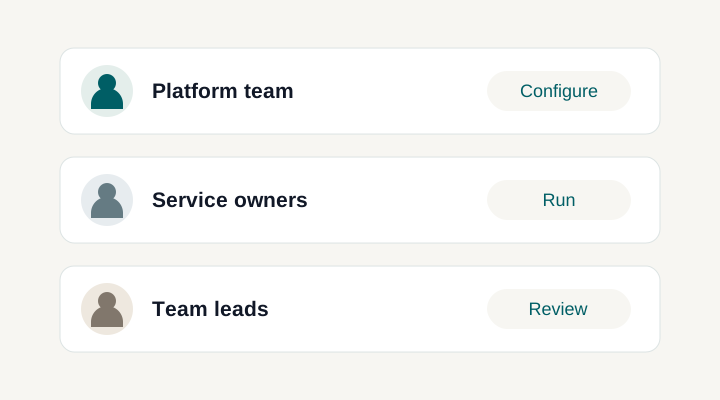
Mühendislere Run düğmesi ve gerekli girdileri olan adlandırılmış iş verin. Proje rolleri ve izinleri kimin çalıştırabileceğini ve tanımı kimin düzenleyebileceğini belirler. Her çalıştırma kendi durumunu ve çıktısını saklar.
GitHub, GitLab, Bitbucket veya uyumlu başka Git sunucusundaki playbook, yapılandırma ve betikleri kullanın. HTTPS veya SSH ile bağlanın, dalı ve çalışma dizinini yapılandırın; kod incelemeyi mevcut Git sürecinde tutun.
Ana makineleri ve grupları tanımlayan envanteri ekleyin. Kimlik bilgilerini Anahtar Deposunda tutun; mühendislerin çalıştırma için hedeflerin bir alt kümesini seçmesi gerektiğinde Ansible sınır istemini etkinleştirin.
Değişken Grupları çalıştırmalar arasında yeniden kullanılan yapılandırmayı tutar. Yerleşik istemler dal, etiket veya ana makine sınırı gibi seçenekler sunar. Anket Değişkenleri özel değerler toplar; mühendisler işin kalanını yeniden kurmadan değişen girdileri sağlayabilir.
Sürüm atamak için Build, başarılı derlemeleri seçmek için Deploy şablonlarını kullanın. Otomasyonunuz artefaktları oluşturur, saklar ve alır; Semaphore iki iş arasındaki sürümlü aktarımı tutar.
Semaphore sunucusunda veya hedef sistemlere erişimi olan yapılandırılmış proje çalıştırıcısında çalıştırın. Gerekli Ansible koleksiyonları, Python paketleri veya diğer bağımlılıkları orada hazırlayın. Docker ve Kubernetes yürütücüleri işin araç zincirini imajla sağlayabilir.
Yapılandırılmış sorgulama aralığında depodaki yeni commit'leri kontrol etmek ve değişiklik bulunduğunda şablonu başlatmak için otomatik çalıştırmayı açın. Kod inceleme ve onayını Git iş akışında tutun.
Şablonun görevleri paralel çalıştırıp çalıştıramayacağını seçin. Ekip için sonuç bildirimlerini yapılandırın; yalnızca hatalar dikkat gerektiriyorsa rutin işlerin başarı mesajlarını bastırın.
Evet. Git deponuzu bağlayın, Ansible playbook'unu seçin ve envanter ile kimlik bilgilerini Görev Şablonuna ekleyin. Sonraki çalıştırmalar bu ayarları kullanır. Mevcut rol ve koleksiyonları koruyun; sunucu veya çalıştırıcıda gerekli Ansible bağımlılıkları olduğundan emin olun. Ansible otomasyonunu keşfedin.
Görev Şablonları Ansible, Terraform, OpenTofu, Terragrunt, Bash, PowerShell ve Python destekler. Her şablon aracının alanlarını ve yürütme modelini kullanır. Kodu Git'te tutup ekibe çalıştırmak için ortak yer sağlarsınız. Yürütme ortamında gerekli araçlar, paketler ve ağ erişimi hâlâ gerekir.
Evet. Proje içinde otomasyonu çalıştırmayı tanımını düzenlemekten ayırmak için proje rolleri ve izinleri kullanın. İş arkadaşı sunduğunuz girdilerle hazır işi başlatabilir; depo, envanter ve kimlik bilgisi başvuruları şablonda yapılandırılmış kalır. Erişim Denetiminin nasıl çalıştığını görün.
Evet. Ortam, sürüm veya bakım referansı gibi özel değerleri toplamak için Anket Değişkenleri ekleyin. Yerleşik istemler Ansible ana makine sınırı veya dal geçersiz kılma gibi araç seçeneklerini sunar. Mühendisler kayıtlı şablonu düzenlemek yerine o çalıştırmanın izin verilen girdilerini doldurur. Anket formunu görün.
Evet. Çalışan Görev Şablonuyla başlayıp cron ifadesi veya hazır aralıkla zamanlama ekleyin. Yama, yedek veya sertifika yenilemeyi playbook ya da betiğiniz yapar; Semaphore ayarlı zamanda başlatır. Her çalıştırmanın kendi durum ve çıktısı vardır. Zamanlamaları keşfedin.
Tek tek yürütmeleri, başlatanı, başlangıç saatini, durumu ve hata mesajları dahil çıktıyı incelemek için şablonun görev geçmişini açın. Hata araştırırken birinin Run'a bastığı mesajına güvenmek yerine çalıştırmayı açın. Zamanlanmış yürütmeler de görev olarak görünür. Çalıştırma Geçmişini keşfedin.
Evet. REST API Görev Şablonu başlatabilir; yapılandırılmış webhook entegrasyonu gelen olaydan birini tetikleyebilir. Her çağıran serviste çoğaltmak yerine kayıtlı yürütme ayarlarını kullanın. Desteklenen çalıştırma geçersiz kılmaları için uygun istemleri açın. API ve Webhook'ları keşfedin.
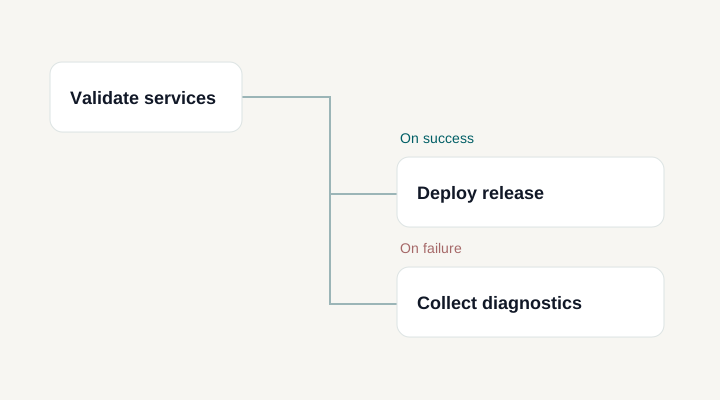
Evet. İş Akışları mevcut Görev Şablonlarını başarı ve hata yolları, onaylar ve gecikmelerle daha büyük işleme bağlar. Her görev kendi yürütme yapılandırmasını ve çıktısını tutar. Prosedür işler arasında koordinasyon veya insan kararı gerektiriyorsa iş akışı kullanın. İş Akışlarını keşfedin.
Pro'da Çalıştırıcı etiketi görevleri yönettikleri sistemlere yakın eşleşen proje çalıştırıcılarına yönlendirir. Şablon Pro'da Docker veya Enterprise'da Kubernetes yürütmesi için varsayılan iş imajını değiştirebilir. İmaj alanı yerel yürütmeye uygulanmaz. Çalıştırıcıları keşfedin.
Git'te saklı playbook ve rolleri koruyabilirsiniz. Yürütme bağlamını Semaphore'da yeniden oluşturun: depolar, envanterler, kimlik bilgileri, değişken grupları ve Görev Şablonları. Bu yapılandırma geçişidir, otomatik AWX içe aktarımı değildir. İşleri ekibe vermeden Ansible sürümlerini, koleksiyonları, istemleri ve çalıştırıcı erişimini kontrol edin. Semaphore UI ve AWX'i karşılaştırın.


