Git リポジトリを接続
GitHub、GitLab、Bitbucket、その他の Git ホストを HTTPS または SSH で使えます。ブランチとファイルを選択し、プライベートリポジトリには認証情報を追加します。
タスクテンプレートに設定を一度保存します。ホスト、認証情報、コマンドラインオプションの説明を繰り返すのではなく、すぐ実行できるジョブをチームに提供できます。
同僚が設定を編集せずにジョブを実行できます。
手動設定やコマンドの記憶を省略できます。
パッチ適用や証明書更新を、手作業の予定表から外しましょう。
誰が、何を、いつ実行し、どのように終了したかを確認できます。
UI は分かりやすく、エンジニアでなくても何が起きているか理解できました。

Playbook、リポジトリ、インベントリ、実行オプションを名前付きジョブとして保存します。
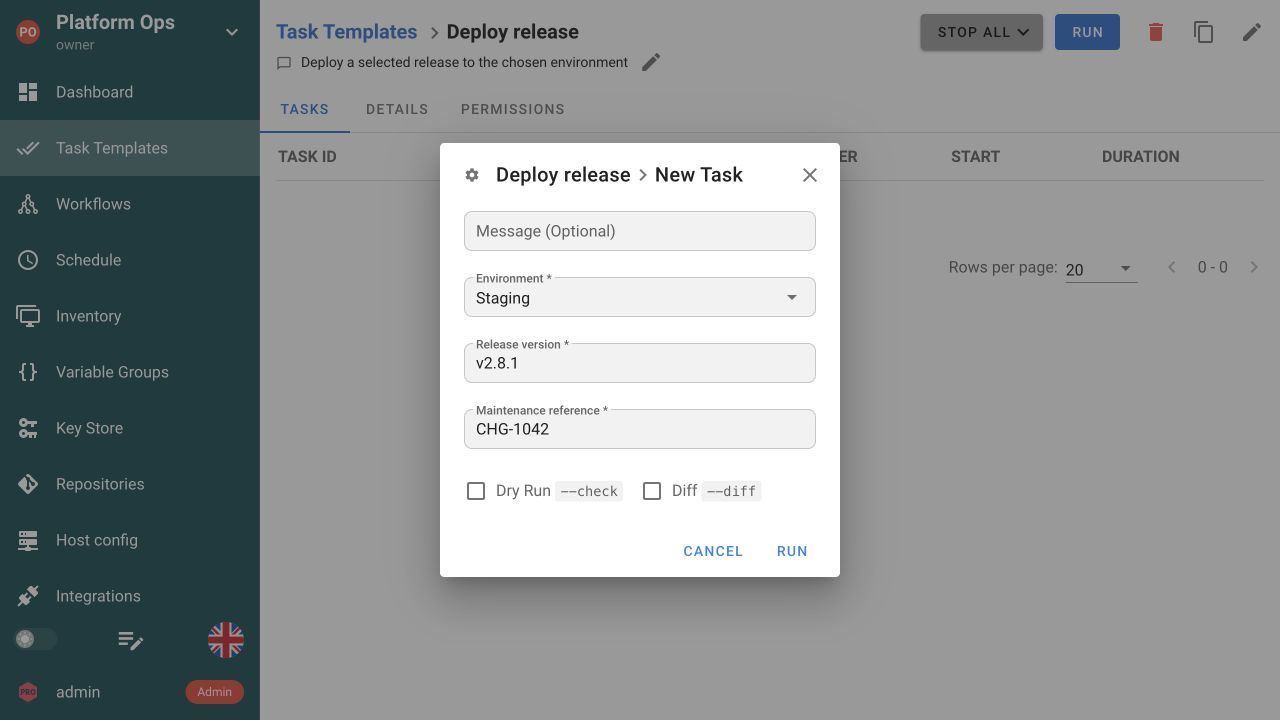
実行を押して保存済みジョブを開始します。エンジニアから値を受け取る必要があるときだけ、プロンプトやアンケートを追加します。
ホストごとにログ、実行の詳細、結果を確認します。
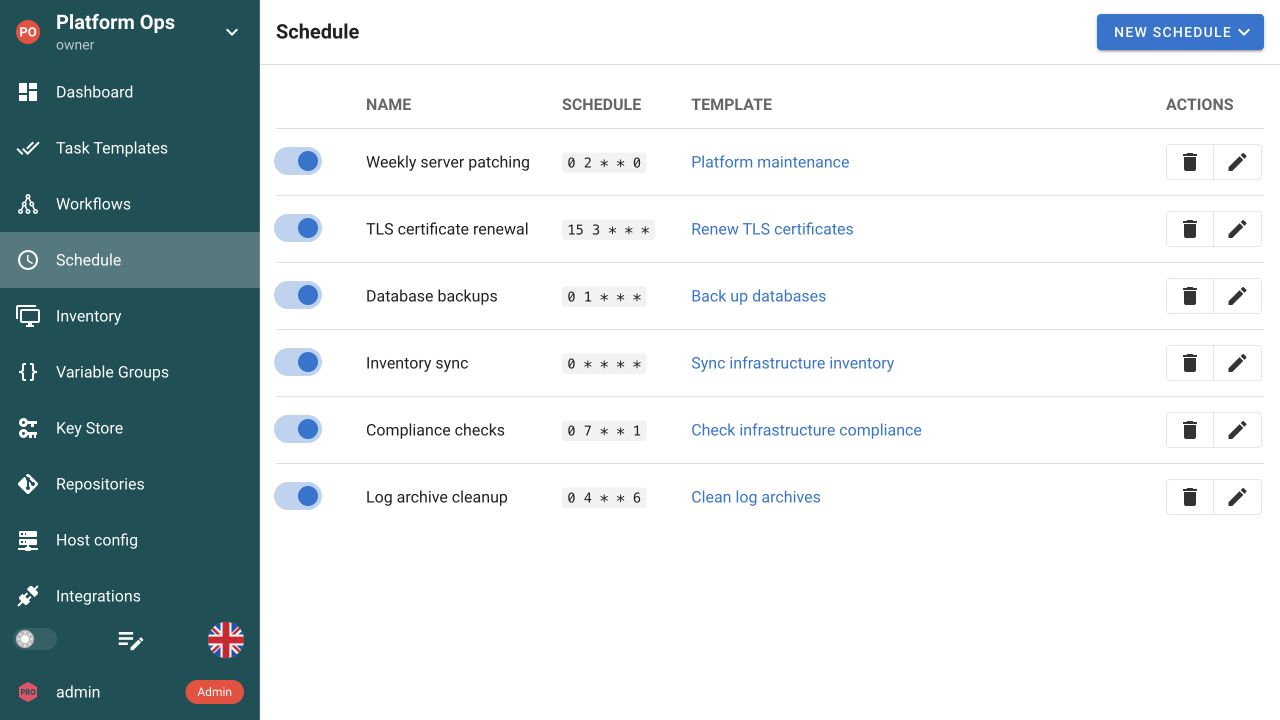
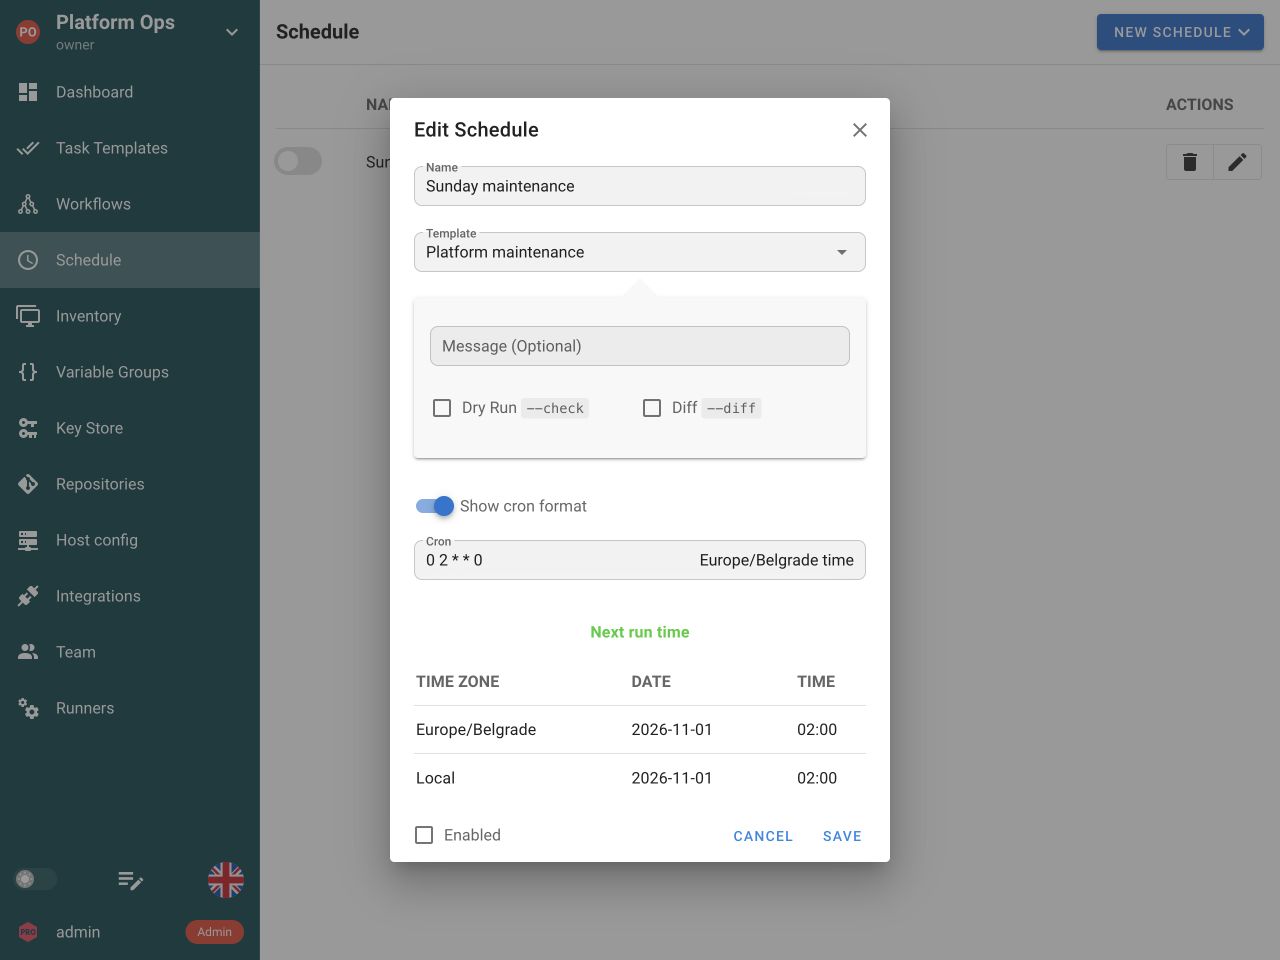
個人の crontab は管理が行き届かなくなりがちです。保存済みタスクテンプレートを使って、パッチ適用、証明書更新、定期確認をスケジュールしましょう。実行のたびに個別のタスクが作成され、チームはそのステータスと出力を確認できます。
Explore SchedulesSemaphore をインストールして、リポジトリにある既存の自動化を接続し、チーム共通の実行場所を用意しましょう。
Playbook、スクリプト、インフラコードはそのままに、共通の実行手段を追加します。
GitHub、GitLab、Bitbucket、その他の Git ホストを HTTPS または SSH で使えます。ブランチとファイルを選択し、プライベートリポジトリには認証情報を追加します。
各ツールがそれぞれの設定、ランタイム、出力を保持します。
Pro の Docker ランナーや Enterprise の Kubernetes ランナーで、既定のジョブイメージを上書きできます。このテンプレートに必要なツールチェーンを固定してください。ローカル実行では、この項目は無視されます。
エグゼキューターのイメージ設定
タグでジョブを振り分け、テンプレートごとに Docker イメージを選びます。Kubernetes での実行は Enterprise で利用できます。
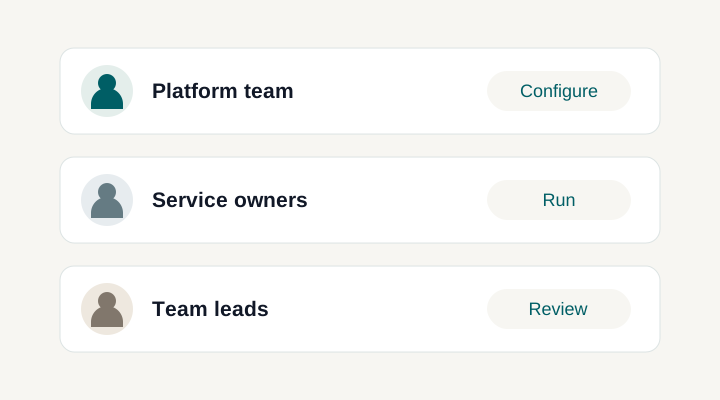
実行ボタンと必要な入力を備えた、名前付きのジョブをエンジニアに提供します。実行できる人と定義を編集できる人は、プロジェクトのロールと権限で決まります。各実行には個別のステータスと出力が残ります。
GitHub、GitLab、Bitbucket、その他の互換 Git ホストの Playbook、構成、スクリプトを使います。HTTPS または SSH で接続し、ブランチと作業ディレクトリを設定して、コードレビューは既存の Git ワークフローで続けます。
ホストとグループを定義したインベントリを関連付けます。認証情報は Key Store に保存し、実行時にエンジニアが対象の一部を選ぶ必要がある場合は、Ansible の limit プロンプトを有効にしてください。
変数グループは、実行間で再利用する設定を保持します。組み込みプロンプトは、ブランチ、タグ、ホスト制限などの選択肢を公開します。アンケート変数は独自の値を収集し、ジョブのほかの部分を作り直さずに、変更が必要な値をエンジニアが渡せるようにします。
Build テンプレートでバージョンを割り当て、Deploy テンプレートで成功したビルドを選びます。成果物の作成、保存、取得は自動化が担い、Semaphore は 2 つのジョブ間のバージョン付きの引き渡しを保持します。
対象システムへアクセスできる Semaphore サーバーまたは設定済みプロジェクトランナーで実行します。そこに必要な Ansible コレクション、Python パッケージ、その他の依存関係を準備してください。Docker と Kubernetes のエグゼキューターは、イメージを通じてジョブのツールチェーンを提供できます。
自動実行を有効にすると、設定したポーリング間隔でリポジトリの新しいコミットを確認し、変更が見つかるとテンプレートを開始します。コードのレビューと承認は、引き続き Git のワークフローで行ってください。
テンプレートでタスクの同時実行を許可するか選びます。チーム向けの結果通知を設定し、失敗時だけ対応が必要な定期ジョブでは成功通知を抑制します。
はい。Git リポジトリを接続し、Ansible Playbook を選び、インベントリと認証情報をタスクテンプレートに関連付けます。以降の実行はその設定を再利用します。既存のロールとコレクションは維持し、サーバーまたはランナーに必要な Ansible の依存関係を準備してください。Ansible 自動化を見る。
タスクテンプレートは、Ansible、Terraform、OpenTofu、Terragrunt、Bash、PowerShell、Python に対応しています。各テンプレートは、そのツール用の項目と実行モデルを使います。コードは Git に保存したまま、チーム共通の開始場所を提供できます。必要なツール、パッケージ、ネットワークアクセスは、実行環境に引き続き準備する必要があります。
はい。プロジェクトのロールと権限で、プロジェクト内の自動化の実行と定義の編集を分離できます。同僚は公開された入力で準備済みジョブを開始でき、リポジトリ、インベントリ、認証情報への参照はテンプレートに設定されたままです。アクセス制御の仕組みを見る。
はい。アンケート変数で、環境、リリースバージョン、保守参照などの独自の値を収集できます。組み込みプロンプトは、Ansible のホスト制限やブランチ上書きなど、ツールのオプションを公開します。エンジニアは保存済みテンプレートを編集せず、その実行で許可された入力を記入します。アンケートフォームを見る。
はい。動作するタスクテンプレートを用意し、cron 式または定義済み間隔でスケジュールを追加します。パッチ適用、バックアップ、証明書更新は Playbook またはスクリプトが行い、Semaphore が設定時刻に開始します。各実行には独自のステータスと出力があります。スケジュールを見る。
テンプレートのタスク履歴を開き、個々の実行の開始者、開始時刻、ステータス、エラーメッセージを含む出力を確認できます。誰かが実行をクリックしたというメッセージだけに頼らず、失敗の調査では実行を開いてください。定期実行もタスクとして表示されます。実行履歴を見る。
はい。REST API はタスクテンプレートを開始でき、設定済みの Webhook 連携は受信イベントから起動できます。各呼び出し元サービスに複製せず、保存済みの実行設定を再利用します。対応する実行時の上書きには、適切なプロンプトを有効にしてください。API と Webhook を見る。
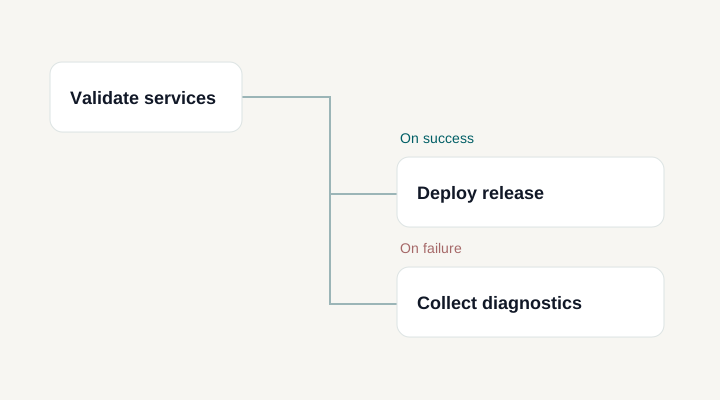
はい。ワークフローは既存のタスクテンプレートを、成功時と失敗時の経路、承認、待機を含む、より大きな操作に接続します。各タスクは独自の実行設定と出力を保持します。複数ジョブの連携やジョブ間での人の判断が必要な手順に、ワークフローを使ってください。ワークフローを見る。
Pro では、ランナータグでタスクを、管理対象システムの近くにある一致するプロジェクトランナーへ振り分けます。テンプレートは、Pro の Docker 実行または Enterprise の Kubernetes 実行で既定のジョブイメージを上書きできます。イメージの項目はローカル実行には適用されません。ランナーを見る。
Git に保存済みの Playbook とロールは維持できます。リポジトリ、インベントリ、認証情報、変数グループ、タスクテンプレートという実行コンテキストを Semaphore で再構築します。これは設定の移行であり、AWX の自動インポートではありません。チームにジョブを渡す前に、Ansible バージョン、コレクション、プロンプト、ランナーのアクセスを確認してください。Semaphore UI と AWX を比較。