Git 리포지토리 연결
GitHub, GitLab, Bitbucket 또는 다른 Git 호스트를 HTTPS나 SSH로 사용하세요. 브랜치와 파일을 선택하고 비공개 리포지토리에는 자격 증명을 추가합니다.
작업 템플릿에 설정을 한 번 저장하세요. 호스트, 자격 증명, 명령줄 옵션을 다시 설명하는 대신 바로 실행할 수 있는 작업을 팀에 제공합니다.
동료가 설정을 편집하지 않고 작업을 실행하게 하세요.
수동 설정과 명령 기억을 줄이세요.
패치와 인증서 갱신을 수동 할 일 목록에서 덜어내세요.
누가 무엇을 언제 실행했고 어떻게 끝났는지 확인하세요.
UI가 깔끔해서 엔지니어가 아니어도 무슨 일이 일어나는지 이해할 수 있었습니다.

플레이북, 리포지토리, 인벤토리, 실행 옵션을 이름 있는 작업으로 저장하세요.
실행으로 저장된 작업을 시작하세요. 엔지니어가 값을 제공해야 할 때만 프롬프트나 설문을 추가합니다.
각 호스트의 로그, 실행 상세, 결과를 확인하세요.
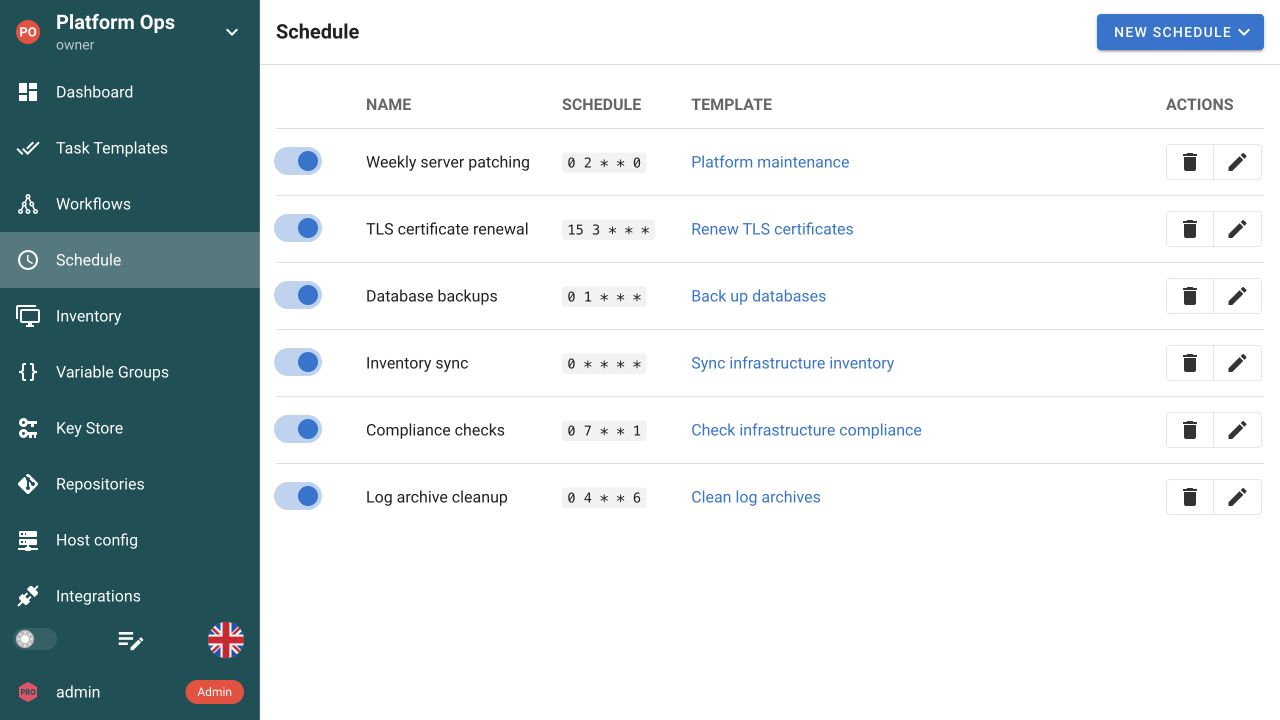
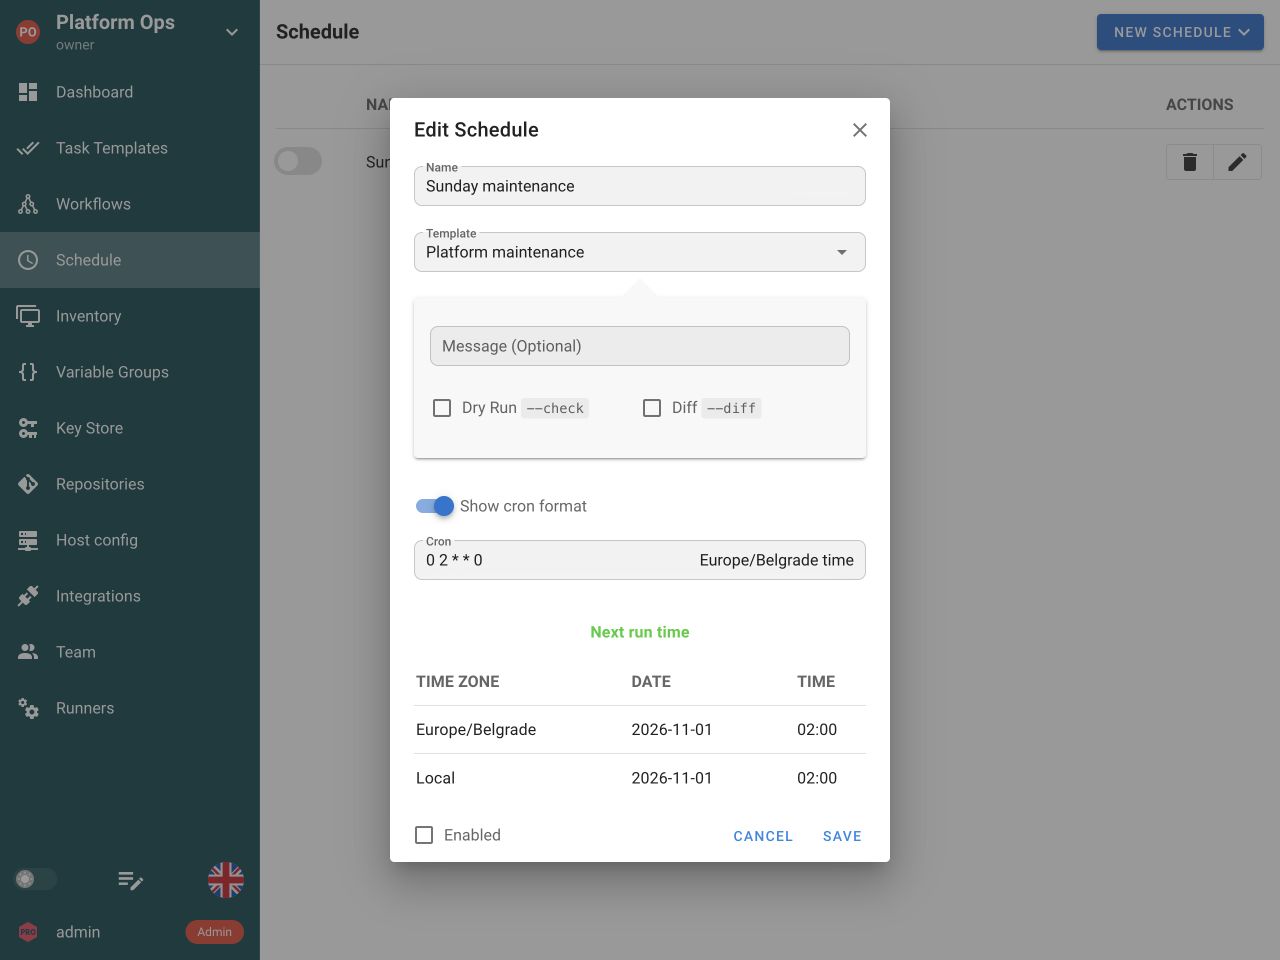
개인 crontab은 관리 상태를 놓치기 쉽습니다. 저장된 작업 템플릿으로 패치, 인증서 갱신, 정기 점검을 예약하세요. 실행할 때마다 별도 작업이 생성되며 팀이 상태와 출력을 확인할 수 있습니다.
Explore SchedulesSemaphore를 설치하고 리포지토리에 이미 있는 자동화를 연결하여 팀이 함께 실행할 공간을 만드세요.
플레이북, 스크립트, 인프라 코드를 유지하세요. 공유 실행 방법을 추가합니다.
GitHub, GitLab, Bitbucket 또는 다른 Git 호스트를 HTTPS나 SSH로 사용하세요. 브랜치와 파일을 선택하고 비공개 리포지토리에는 자격 증명을 추가합니다.
각 도구는 자체 설정, 런타임, 출력을 유지합니다.
Pro의 Docker 러너 또는 Enterprise의 Kubernetes 러너에서 기본 작업 이미지를 재정의하세요. 템플릿에 필요한 도구 체인을 고정합니다. 로컬 실행은 이 필드를 무시합니다.
실행기 이미지 설정
태그로 작업을 라우팅하고 템플릿마다 Docker 이미지를 선택하세요. Kubernetes 실행은 Enterprise에서 사용할 수 있습니다.
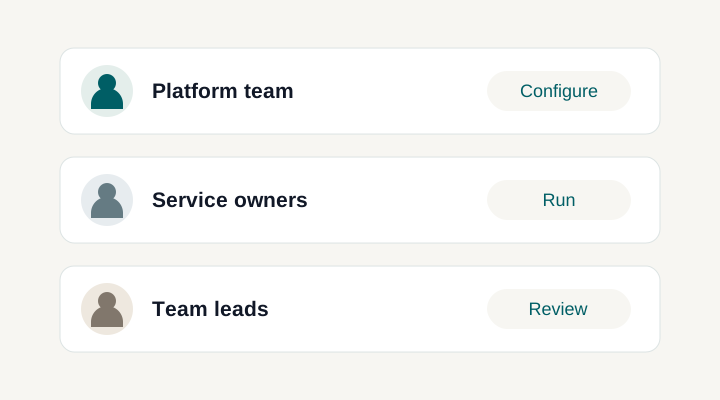
실행 버튼과 필요한 입력을 가진 이름 있는 작업을 엔지니어에게 제공하세요. 실행할 사람과 정의를 편집할 사람은 프로젝트 역할과 권한이 결정합니다. 각 실행은 자체 상태와 출력을 유지합니다.
GitHub, GitLab, Bitbucket 또는 다른 호환 Git 호스트의 플레이북, 설정, 스크립트를 사용하세요. HTTPS나 SSH로 연결하고 브랜치와 작업 디렉터리를 설정하며 코드 검토는 기존 Git 워크플로에서 유지하세요.
호스트와 그룹을 정의한 인벤토리를 연결합니다. 자격 증명은 Key Store에 보관하고, 실행 시 엔지니어가 대상의 일부를 선택해야 한다면 Ansible limit 프롬프트를 활성화하세요.
변수 그룹은 실행 간 재사용되는 설정을 보관합니다. 기본 프롬프트는 브랜치, 태그, 호스트 제한 등의 옵션을 공개합니다. 설문 변수는 사용자 지정 값을 수집하므로 엔지니어는 작업 전체를 다시 만들지 않고 바뀌는 내용을 제공할 수 있습니다.
Build 템플릿으로 버전을 할당하고 Deploy 템플릿으로 성공한 빌드를 선택하세요. 자동화가 아티팩트를 생성, 저장, 검색하며 Semaphore는 두 작업 사이의 버전 있는 인계를 보관합니다.
대상 시스템에 접근할 수 있는 Semaphore 서버나 설정된 프로젝트 러너에서 실행하세요. 필요한 Ansible 컬렉션, Python 패키지, 기타 의존 요소를 해당 환경에 준비합니다. Docker 및 Kubernetes 실행기는 이미지로 작업 도구 체인을 제공할 수 있습니다.
자동 실행을 활성화하면 설정된 폴링 간격으로 리포지토리의 새 커밋을 확인하고 변경이 발견되면 템플릿을 시작합니다. 코드 검토와 승인은 기존 Git 워크플로에서 유지하세요.
템플릿의 작업 동시 실행을 허용할지 선택하세요. 팀을 위한 결과 알림을 설정하고 실패에만 주의가 필요한 정기 작업은 성공 메시지를 억제하세요.
네. Git 리포지토리를 연결하고 Ansible 플레이북을 선택한 뒤 인벤토리와 자격 증명을 작업 템플릿에 연결하세요. 이후 실행은 설정을 재사용합니다. 기존 역할과 컬렉션을 유지하고 서버나 러너에 필요한 Ansible 의존 요소가 있는지 확인하세요. Ansible 자동화 살펴보기.
작업 템플릿은 Ansible, Terraform, OpenTofu, Terragrunt, Bash, PowerShell, Python을 지원합니다. 각 템플릿은 도구에 맞는 필드와 실행 모델을 사용합니다. 코드를 Git에 유지하면서 팀이 공유하는 실행 공간을 제공합니다. 실행 환경에는 필요한 도구, 패키지, 네트워크 접근을 여전히 준비해야 합니다.
네. 프로젝트 역할과 권한으로 프로젝트 내 자동화 실행과 정의 편집을 분리하세요. 동료는 공개된 입력으로 준비된 작업을 시작할 수 있으며 리포지토리, 인벤토리, 자격 증명 참조는 템플릿에 설정된 상태로 유지됩니다. 접근 제어 방식 보기.
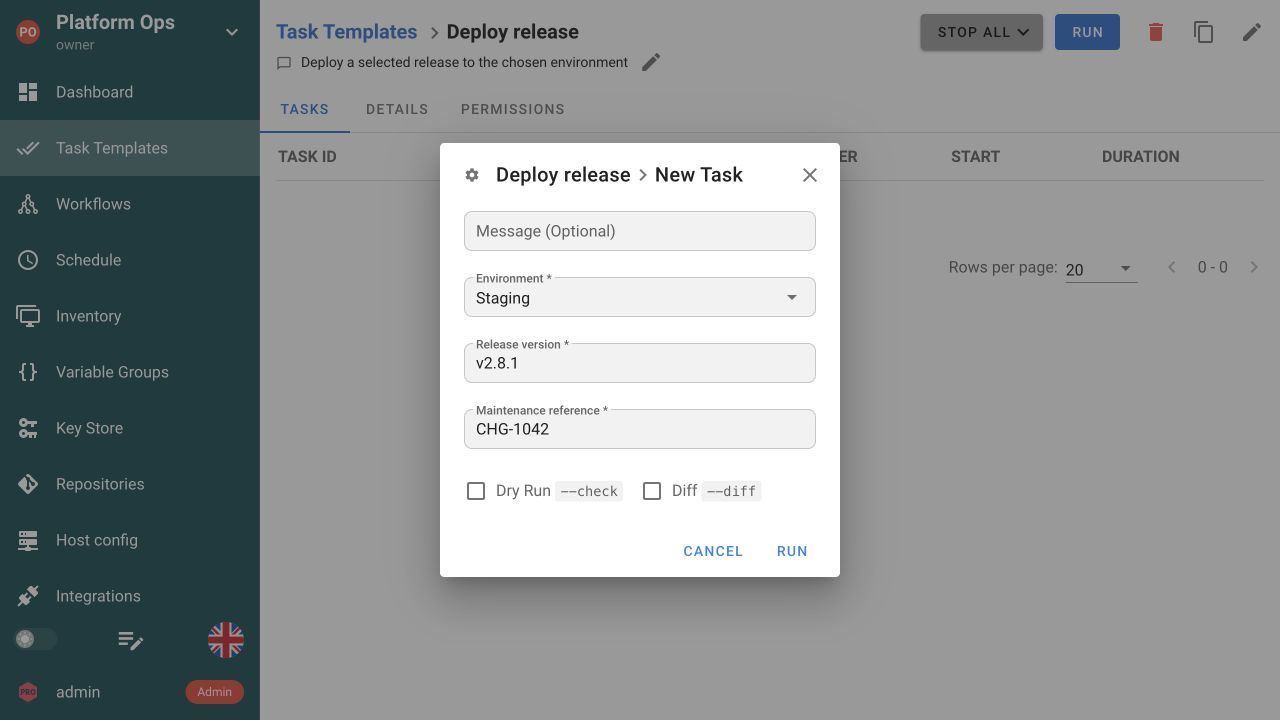
네. 설문 변수로 환경, 릴리스 버전, 유지보수 참조 같은 사용자 지정 값을 수집하세요. 기본 프롬프트는 Ansible 호스트 제한이나 브랜치 재정의 같은 도구 옵션을 공개합니다. 엔지니어는 저장된 템플릿을 편집하는 대신 해당 실행에 허용된 입력을 채웁니다. 설문 폼 보기.
네. 동작하는 작업 템플릿부터 시작해 cron 표현식이나 프리셋 간격으로 예약을 추가하세요. 패치, 백업, 인증서 갱신은 플레이북이나 스크립트가 수행하고 Semaphore가 설정한 시각에 시작합니다. 각 실행은 자체 상태와 출력을 가집니다. 예약 살펴보기.
템플릿의 작업 기록을 열어 각 실행의 시작자, 시작 시각, 상태, 오류 메시지를 포함한 출력을 확인하세요. 누군가 실행을 눌렀다는 메시지에 의존하지 말고 실행을 열어 실패를 조사하세요. 예약 실행도 작업으로 표시됩니다. 실행 기록 살펴보기.
네. REST API는 작업 템플릿을 시작할 수 있고 설정된 웹훅 연동도 수신 이벤트로 트리거할 수 있습니다. 호출 서비스마다 중복 구성하지 말고 저장된 실행 설정을 재사용하세요. 지원되는 실행 시 재정의에는 적절한 프롬프트를 활성화하세요. API 및 웹훅 살펴보기.
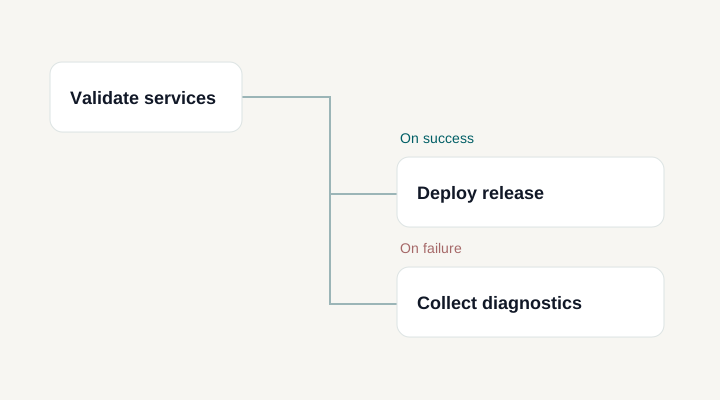
네. 워크플로는 성공 및 실패 경로, 승인, 지연과 함께 기존 작업 템플릿을 더 큰 작업으로 연결합니다. 각 작업은 자체 실행 설정과 출력을 유지합니다. 작업 간 조정이나 사람의 결정이 필요한 절차에 워크플로를 사용하세요. 워크플로 살펴보기.
Pro에서는 러너 태그로 작업을 관리 시스템 가까이의 일치하는 프로젝트 러너에 라우팅합니다. 템플릿은 Pro의 Docker 실행 또는 Enterprise의 Kubernetes 실행에서 기본 작업 이미지를 재정의할 수 있습니다. 이미지 필드는 로컬 실행에는 적용되지 않습니다. 러너 살펴보기.
이미 Git에 저장한 플레이북과 역할을 유지할 수 있습니다. 리포지토리, 인벤토리, 자격 증명, 변수 그룹, 작업 템플릿의 실행 맥락을 Semaphore에 재구성하세요. 자동 AWX 가져오기가 아닌 설정 마이그레이션입니다. 팀에 작업을 넘기기 전에 Ansible 버전, 컬렉션, 프롬프트, 러너 접근을 확인하세요. Semaphore UI와 AWX 비교.