
Ihr Git-Repository anbinden
Verwenden Sie GitHub, GitLab, Bitbucket oder einen anderen Git-Host über HTTPS oder SSH. Wählen Sie Branch und Datei; ergänzen Sie Zugangsdaten für private Repositories.
Machen Sie Playbooks und Skripte zu benannten Jobs mit bereits zugeordneten Zielen, Zugangsdaten und Eingaben. Ihr Team erhält einen klaren Weg, sie auszuführen und das Ergebnis zu prüfen.
| Name | Ausführen | Status |
|---|---|---|
Speichern Sie die Einrichtung einmal in einem Task Template. Geben Sie dem Team einen ausführbaren Job, statt Hosts, Zugangsdaten und Befehlsoptionen erneut erklären zu müssen.
Lassen Sie Kollegen den Job ausführen, ohne seine Einrichtung zu bearbeiten.
Manuelle Einrichtung und auswendig gelernte Befehle überspringen.
Patches und Zertifikatserneuerungen von Ihrer Aufgabenliste nehmen.
Sehen Sie, wer wann was ausgeführt hat und wie es endete.
Die Oberfläche war so übersichtlich, dass auch jemand ohne technischen Hintergrund verstehen konnte, was geschah.

Speichern Sie Playbook, Repository, Inventar und Ausführungsoptionen als benannten Job.
Starten Sie den gespeicherten Job mit Ausführen. Ergänzen Sie Eingabeabfragen oder ein Survey nur, wenn ein Verantwortlicher Werte eingeben muss.
Prüfen Sie Logs, Ausführungsdetails und Ergebnisse für jeden Host.
Survey Variables erfassen veränderliche Werte: eine Umgebung, Release-Version oder Änderungsreferenz. Der Rest der Einrichtung bleibt in der Vorlage für die nächste Ausführung bereit.
Survey Variables und Eingabeabfragen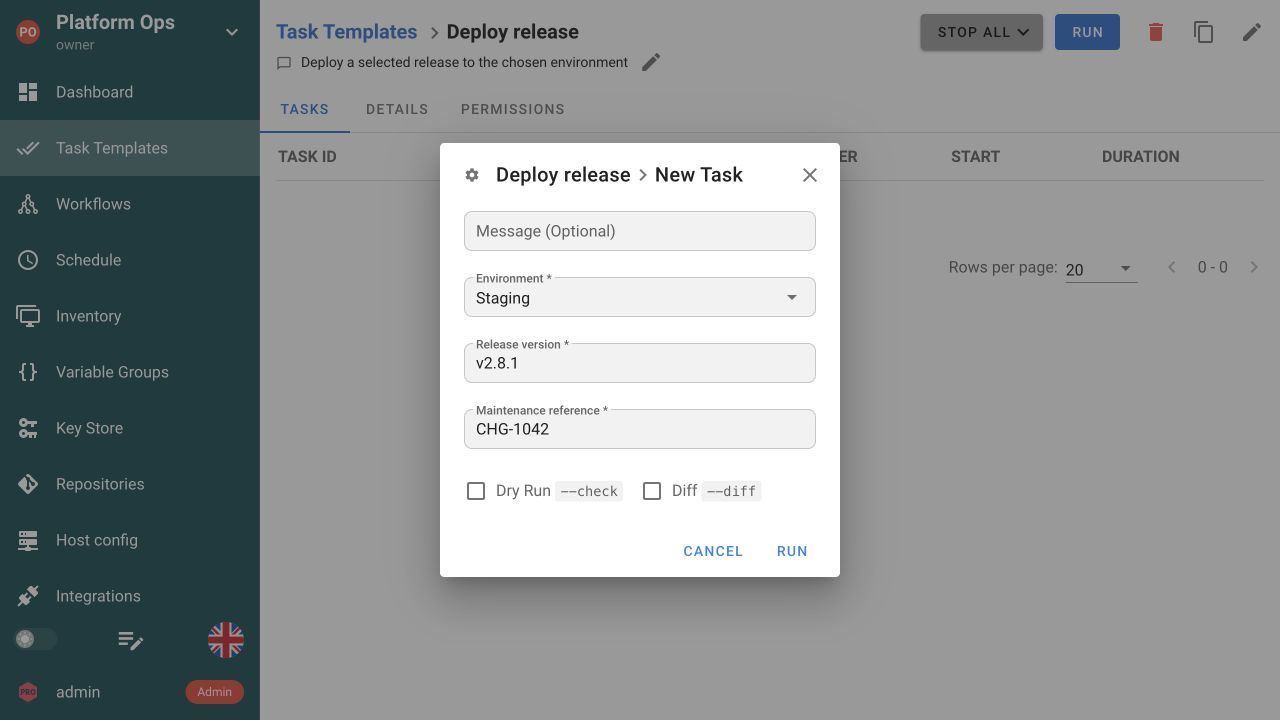
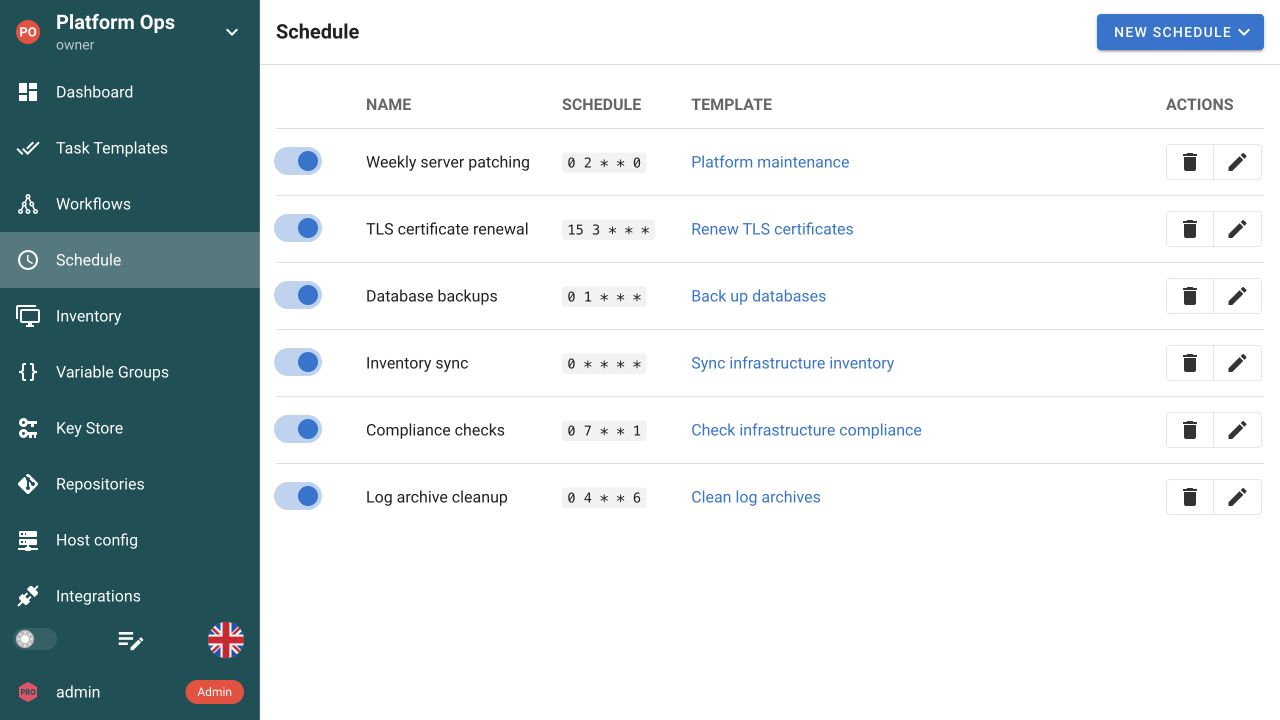
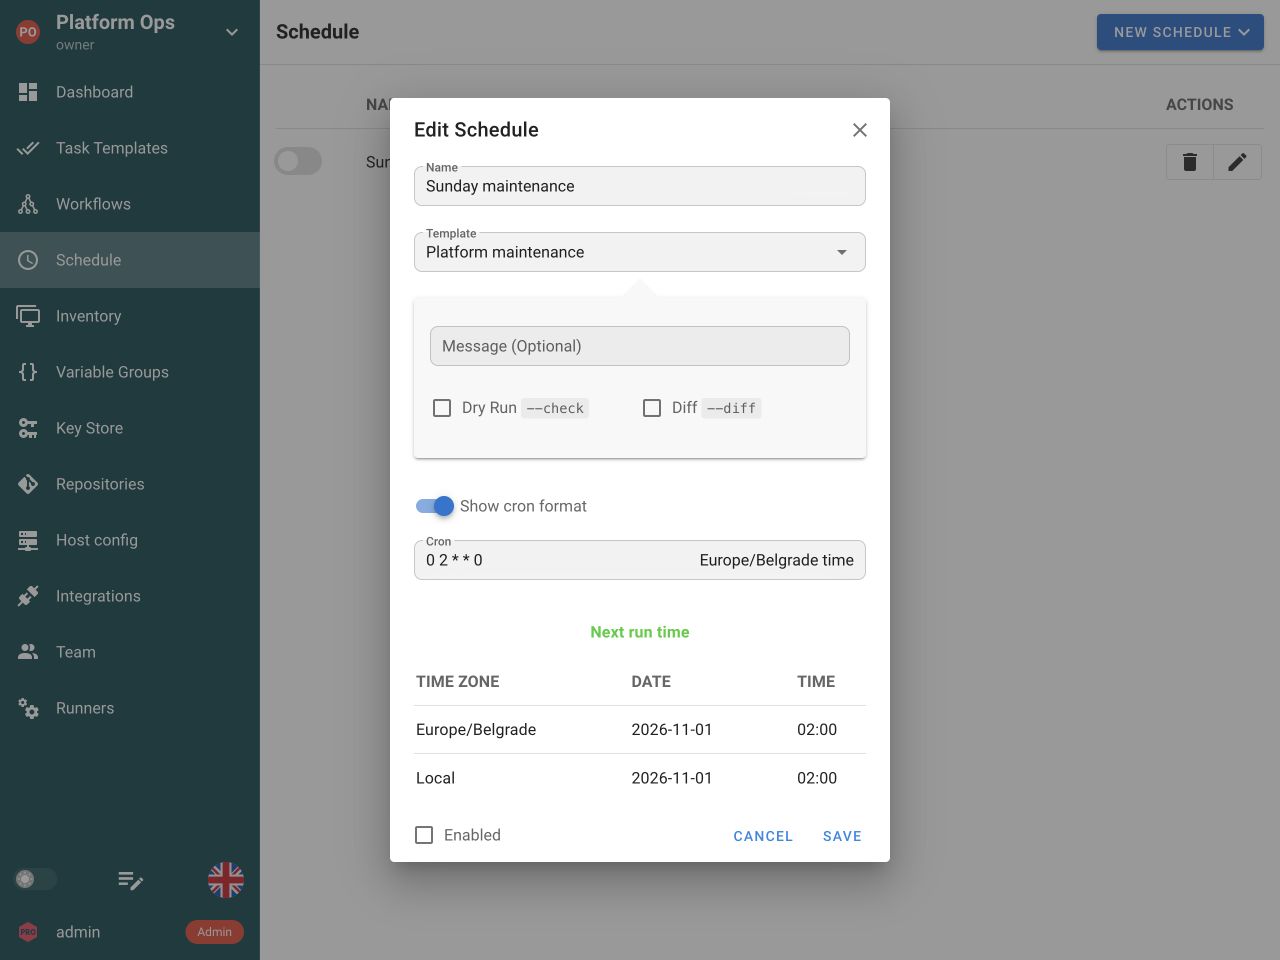
Eine persönliche crontab verliert man leicht aus dem Blick. Planen Sie ein gespeichertes Task Template für Patches, Zertifikatserneuerungen oder Routineprüfungen. Jeder Termin erzeugt eine eigene Aufgabe mit Status und Ausgabe, die Ihr Team prüfen kann.
Explore SchedulesInstallieren Sie Semaphore, binden Sie die vorhandene Automatisierung aus Ihrem Repository an und geben Sie Ihrem Team einen gemeinsamen Ort für die Ausführung.
Behalten Sie Ihre Playbooks, Skripte und Ihren Infrastrukturcode. Ergänzen Sie einen gemeinsamen Weg, sie auszuführen.
Verwenden Sie GitHub, GitLab, Bitbucket oder einen anderen Git-Host über HTTPS oder SSH. Wählen Sie Branch und Datei; ergänzen Sie Zugangsdaten für private Repositories.
Jedes Tool behält seine eigenen Einstellungen, seine Laufzeitumgebung und seine Ausgabe.

Verwenden Sie einen Runner-Tag, um Tasks in Pro an passende Projekt-Runner mit Zugriff auf das private Netzwerk und die benötigten Tools zu senden.
Projekt-RunnerÜberschreiben Sie das Standard-Job-Image für einen Docker-Runner in Pro oder einen Kubernetes-Runner in Enterprise. Legen Sie die von dieser Vorlage benötigte Toolchain fest. Bei lokaler Ausführung wird dieses Feld ignoriert.
Konfiguration des Executor-Images
Leiten Sie Jobs anhand von Tags weiter und wählen Sie pro Vorlage ein Docker-Image. Die Ausführung mit Kubernetes ist in Enterprise verfügbar.
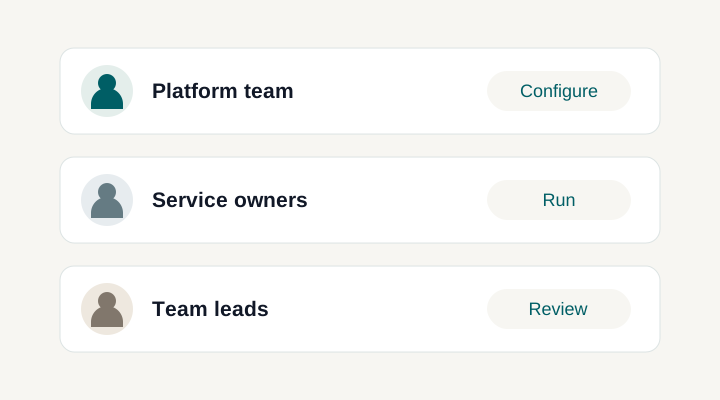
Geben Sie Verantwortlichen einen benannten Job mit einer Schaltfläche zum Ausführen und den benötigten Eingaben. Projektrollen und Berechtigungen bestimmen, wer ihn ausführen und seine Definition bearbeiten darf. Jede Ausführung behält ihren eigenen Status und ihre Ausgabe.
Verwenden Sie Playbooks, Konfigurationen und Skripte aus GitHub, GitLab, Bitbucket oder einem anderen kompatiblen Git-Host. Verbinden Sie über HTTPS oder SSH, konfigurieren Sie Branch und Arbeitsverzeichnis und behalten Sie Codeprüfung in Ihrem bestehenden Git-Ablauf bei.
Verknüpfen Sie das Inventar, das Ihre Hosts und Gruppen definiert. Bewahren Sie Zugangsdaten im Key Store auf und aktivieren Sie die Abfrage eines Ansible-Hostlimits, wenn Ingenieure für eine Ausführung eine Teilmenge der Ziele auswählen sollen.
Variable Groups enthalten über mehrere Ausführungen wiederverwendete Konfiguration. Integrierte Eingabeabfragen stellen Optionen wie Branch, Tags oder Host-Limit bereit. Survey Variables erfassen benutzerdefinierte Werte, damit Verantwortliche Änderungen eingeben können, ohne den restlichen Job neu aufzubauen.
Verwenden Sie Build-Vorlagen zum Zuweisen von Versionen und Deploy-Vorlagen zum Auswählen erfolgreicher Builds. Ihre Automatisierung erzeugt, speichert und lädt die Artefakte; Semaphore hält die versionierte Übergabe zwischen den beiden Jobs fest.
Führen Sie auf dem Semaphore-Server oder einem konfigurierten Projekt-Runner mit Zugriff auf die Zielsysteme aus. Richten Sie dort die benötigten Ansible-Collections, Python-Pakete oder anderen Abhängigkeiten ein. Docker- und Kubernetes-Executors können die Toolchain des Jobs über ein Image bereitstellen.
Aktivieren Sie die automatische Ausführung, um das Repository im konfigurierten Abfrageintervall auf neue Commits zu prüfen und die Vorlage bei Änderungen zu starten. Behalten Sie Codeprüfung und Freigabe in Ihrem Git-Ablauf bei.
Wählen Sie, ob eine Vorlage Aufgaben parallel ausführen darf. Konfigurieren Sie Ergebnisbenachrichtigungen für das Team und unterdrücken Sie Erfolgsmeldungen bei Routinejobs, wenn nur Fehler Aufmerksamkeit erfordern.
Ja. Binden Sie Ihr Git-Repository an, wählen Sie das Ansible-Playbook und verknüpfen Sie Inventar und Zugangsdaten mit einem Task Template. Spätere Ausführungen verwenden diese Einrichtung wieder. Behalten Sie Ihre Rollen und Collections bei und stellen Sie die benötigten Ansible-Abhängigkeiten auf Server oder Runner bereit. Ansible-Automatisierung kennenlernen.
Task Templates unterstützen Ansible, Terraform, OpenTofu, Terragrunt, Bash, PowerShell und Python. Jede Vorlage verwendet die Felder und das Ausführungsmodell ihres Tools. Sie behalten Ihren Code in Git und geben dem Team einen gemeinsamen Ort zum Starten. Die Ausführungsumgebung benötigt weiterhin die erforderlichen Tools, Pakete und Netzwerkzugriffe.
Ja. Trennen Sie mit Projektrollen und Berechtigungen die Ausführung von der Bearbeitung ihrer Definition im Projekt. Ein Kollege kann einen vorbereiteten Job mit den freigegebenen Eingaben starten, während Repository, Inventar und Zugangsdatenverweise in der Vorlage konfiguriert bleiben. So funktioniert die Zugriffskontrolle.
Ja. Ergänzen Sie Survey Variables für eigene Werte wie Umgebung, Release-Version oder Wartungsreferenz. Integrierte Eingabeabfragen stellen Tool-Optionen wie ein Ansible-Host-Limit oder einen anderen Branch bereit. Verantwortliche geben die erlaubten Werte für diese Ausführung ein, statt die gespeicherte Vorlage zu bearbeiten. Das Survey-Formular ansehen.
Ja. Beginnen Sie mit einem funktionierenden Task Template und ergänzen Sie einen Zeitplan mit Cron-Ausdruck oder vorgegebenem Intervall. Ihr Playbook oder Skript führt Patches, Sicherungen oder Zertifikatserneuerungen aus; Semaphore startet es zur konfigurierten Zeit. Jede Ausführung hat eigenen Status und Ausgabe. Zeitpläne kennenlernen.
Öffnen Sie die Task-Historie der Vorlage, um einzelne Ausführungen mit Auslöser, Startzeit, Status und Ausgabe einschließlich Fehlermeldungen zu prüfen. Öffnen Sie zur Fehleruntersuchung eine Ausführung, statt sich auf die Nachricht zu verlassen, jemand habe auf Ausführen geklickt. Geplante Ausführungen erscheinen ebenfalls als Tasks. Ausführungshistorie kennenlernen.
Ja. Die REST API kann ein Task Template starten; eine konfigurierte Webhook-Integration kann es durch ein eingehendes Ereignis auslösen. Verwenden Sie die gespeicherte Einrichtung wieder, statt sie in jedem aufrufenden Dienst zu duplizieren. Aktivieren Sie passende Eingabeabfragen für unterstützte Überschreibungen zur Laufzeit. API und Webhooks kennenlernen.
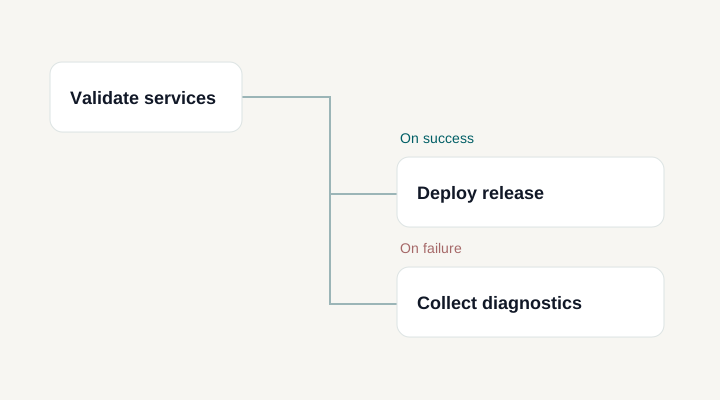
Ja. Workflows verbinden vorhandene Task Templates zu einem umfassenderen Vorgang mit Erfolgs- und Fehlerpfaden, Freigaben und Verzögerungen. Jeder Task behält eigene Ausführungskonfiguration und Ausgabe. Nutzen Sie einen Workflow für Abläufe, die Koordination zwischen Jobs oder eine menschliche Entscheidung benötigen. Workflows kennenlernen.
In Pro leitet ein Runner-Tag Tasks an passende Projekt-Runner nahe den verwalteten Systemen. Eine Vorlage kann das Standard-Job-Image für Docker-Ausführung in Pro oder Kubernetes-Ausführung in Enterprise überschreiben. Das Image-Feld gilt nicht für lokale Ausführung. Runner kennenlernen.
Sie können bereits in Git gespeicherte Playbooks und Rollen behalten. Bilden Sie ihren Ausführungskontext in Semaphore nach: Repositories, Inventare, Zugangsdaten, Variablengruppen und Task Templates. Das ist eine Konfigurationsmigration, kein automatischer AWX-Import. Prüfen Sie Ansible-Versionen, Collections, Eingabeabfragen und Runner-Zugriff vor der Übergabe an das Team. Semaphore UI und AWX vergleichen.


