
Connecter votre dépôt Git
Utilisez GitHub, GitLab, Bitbucket ou un autre hébergeur Git via HTTPS ou SSH. Sélectionnez branche et fichier ; ajoutez des identifiants pour les dépôts privés.
Transformez playbooks et scripts en travaux nommés avec cibles, identifiants et entrées déjà associés. L’équipe dispose d’un moyen clair de les exécuter et d’en examiner les résultats.
| Nom | Exécuter | État |
|---|---|---|
Enregistrez la configuration une fois dans un Task Template. Donnez à l’équipe un travail prêt à exécuter plutôt qu’une nouvelle explication des hôtes, identifiants et options de commande.
Laissez les collègues exécuter le travail sans modifier sa configuration.
Évitez la configuration manuelle et les commandes à mémoriser.
Retirez correctifs et renouvellements de certificats de votre liste de tâches.
Voyez qui a exécuté quoi, quand et avec quel résultat.
L’interface était suffisamment claire pour qu’une personne non ingénieure comprenne ce qui se passait.

Enregistrez playbook, dépôt, inventaire et options d’exécution comme travail nommé.
Démarrez le travail enregistré avec Exécuter. Ajoutez des champs de saisie ou un Survey uniquement lorsqu’un ingénieur doit fournir des valeurs.
Examinez les journaux, détails d’exécution et résultats de chaque hôte.
Les Survey Variables recueillent les valeurs variables : environnement, version de release ou référence de changement. Gardez le reste de la configuration dans le modèle, prêt pour la prochaine exécution.
Survey Variables et champs de saisie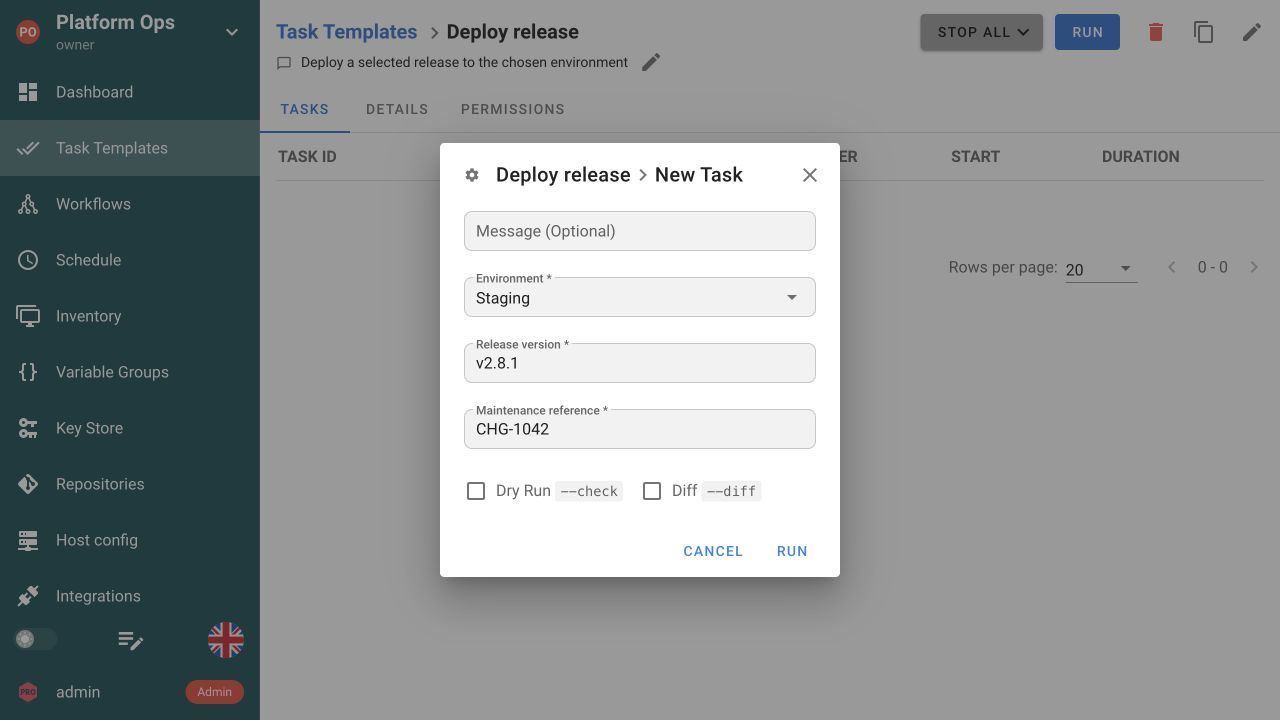
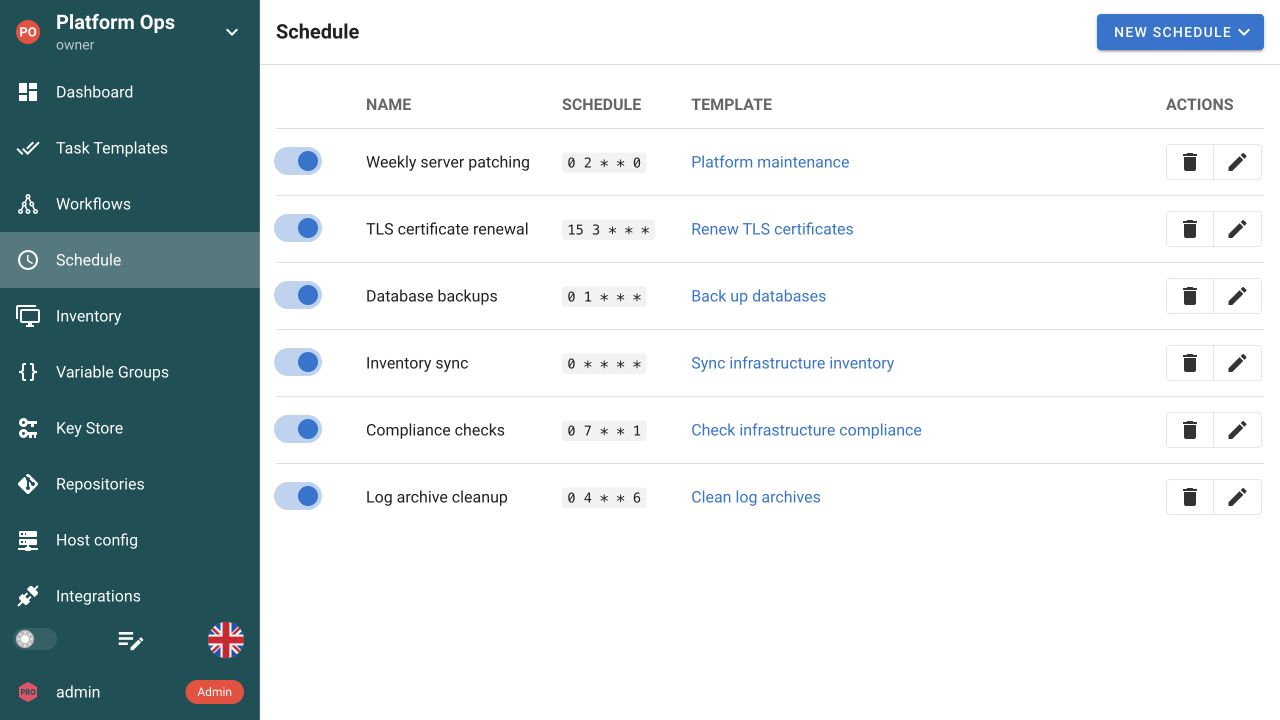
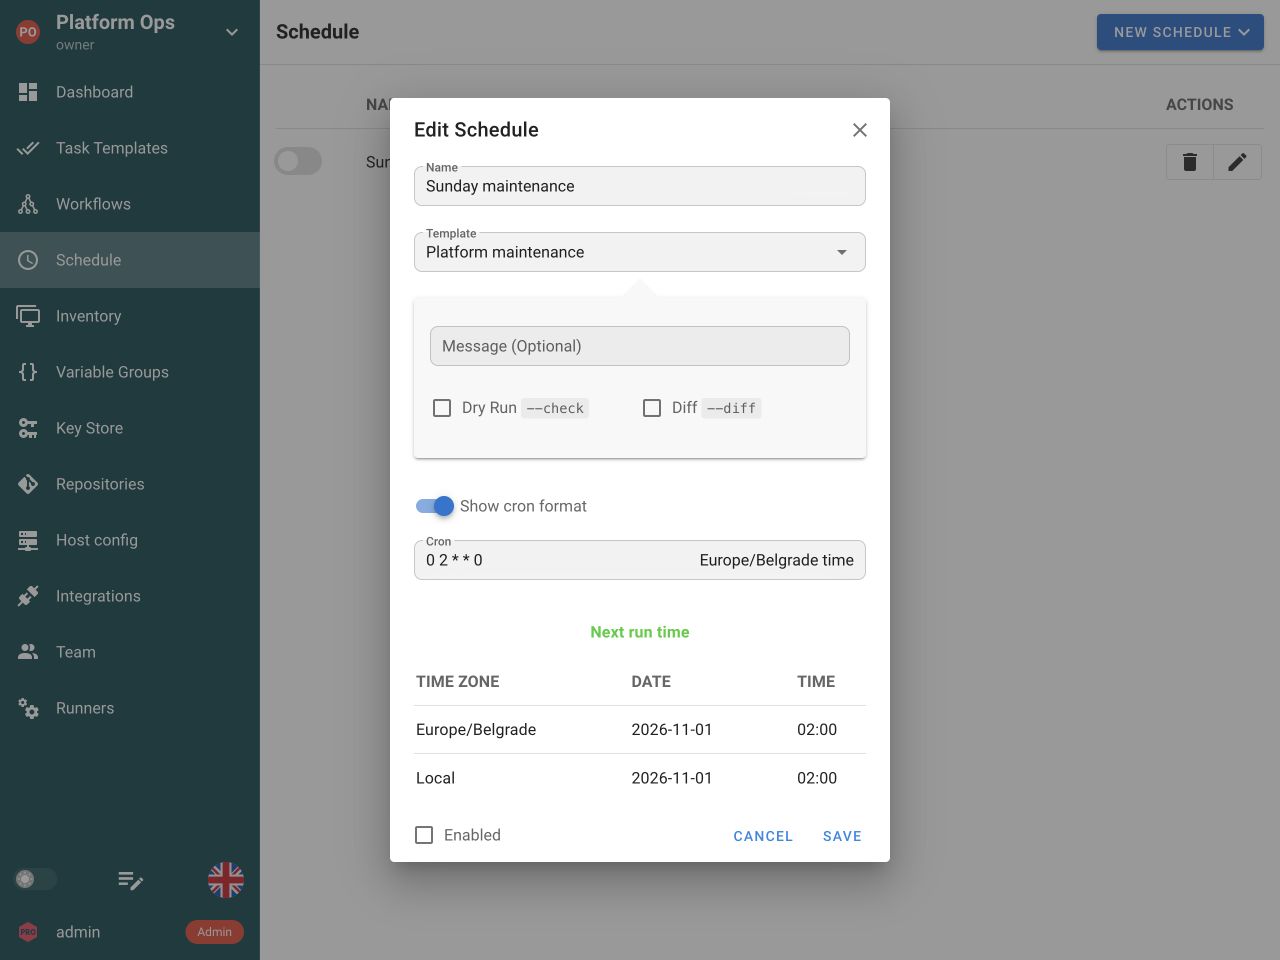
Une crontab personnelle est facile à perdre de vue. Planifiez un Task Template enregistré pour les correctifs, le renouvellement des certificats ou les vérifications courantes. Chaque occurrence crée sa propre tâche, avec un état et une sortie que votre équipe peut examiner.
Explore SchedulesInstallez Semaphore, connectez l’automatisation déjà présente dans votre dépôt et donnez à votre équipe un endroit commun pour l’exécuter.
Conservez vos playbooks, scripts et code d’infrastructure. Ajoutez un moyen partagé de les exécuter.
Utilisez GitHub, GitLab, Bitbucket ou un autre hébergeur Git via HTTPS ou SSH. Sélectionnez branche et fichier ; ajoutez des identifiants pour les dépôts privés.
Chaque outil garde ses paramètres, son environnement d’exécution et sa sortie.

Utilisez un tag de runner pour envoyer les tâches aux runners de projet correspondants dans Pro, avec accès au réseau privé et aux outils nécessaires.
Runners de projetRemplacez l’image de travail par défaut d’un runner Docker dans Pro ou Kubernetes dans Enterprise. Fixez la chaîne d’outils requise par ce modèle. L’exécution locale ignore ce champ.
Configuration de l’image d’exécuteur
Orientez les travaux par tag et choisissez une image Docker par modèle. L’exécution Kubernetes est disponible dans Enterprise.
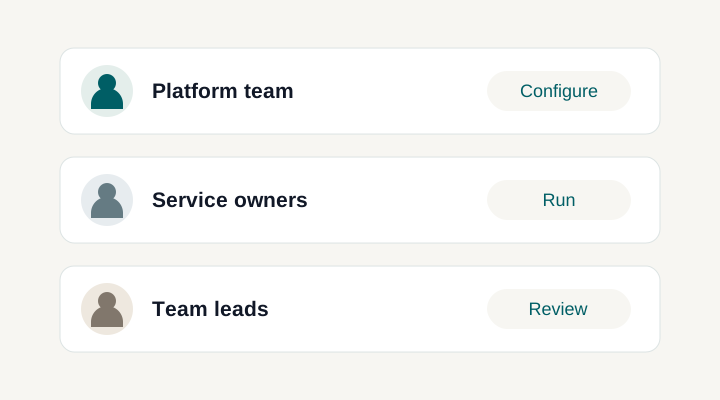
Proposez aux ingénieurs un travail nommé avec un bouton Exécuter et les entrées nécessaires. Les rôles et autorisations du projet déterminent qui peut l’exécuter et modifier sa définition. Chaque exécution garde son état et sa sortie.
Utilisez les playbooks, configurations et scripts de GitHub, GitLab, Bitbucket ou un hébergeur Git compatible. Connectez-vous via HTTPS ou SSH, configurez branche et répertoire de travail et gardez la revue du code dans votre processus Git existant.
Associez l’inventaire qui définit vos hôtes et groupes. Conservez les identifiants dans le Key Store et activez le champ de limite Ansible lorsque les ingénieurs doivent cibler une partie de ces hôtes pour une exécution.
Les Variable Groups contiennent la configuration réutilisée entre exécutions. Les champs intégrés exposent branche, tags ou limite d’hôtes. Les Survey Variables recueillent les valeurs personnalisées pour fournir ce qui change sans reconstruire le reste du travail.
Utilisez les modèles Build pour attribuer des versions et Deploy pour choisir les builds réussis. Votre automatisation crée, stocke et récupère les artefacts ; Semaphore conserve la transmission versionnée entre les deux travaux.
Exécutez sur le serveur Semaphore ou un runner de projet configuré ayant accès aux cibles. Préparez-y les collections Ansible, paquets Python ou autres dépendances. Les exécuteurs Docker et Kubernetes peuvent fournir la chaîne d’outils via une image.
Activez l’exécution automatique pour rechercher de nouveaux commits dans le dépôt à l’intervalle configuré et démarrer le modèle en cas de changement. Conservez l’examen et l’approbation du code dans votre processus Git.
Choisissez si un modèle peut exécuter des tâches en parallèle. Configurez les notifications de résultat de l’équipe et supprimez les réussites des travaux courants lorsque seuls les échecs nécessitent une attention.
Oui. Connectez votre dépôt Git, sélectionnez le playbook Ansible et associez inventaire et identifiants à un Task Template. Les exécutions suivantes réutilisent cette configuration. Conservez rôles et collections et vérifiez que serveur ou runner disposent des dépendances Ansible requises. Découvrir l’automatisation Ansible.
Les Task Templates prennent en charge Ansible, Terraform, OpenTofu, Terragrunt, Bash, PowerShell et Python. Chaque modèle utilise les champs et le modèle d’exécution de son outil. Gardez le code dans Git et offrez à l’équipe un endroit partagé pour le lancer. L’environnement doit toujours disposer des outils, paquets et accès réseau nécessaires.
Oui. Utilisez rôles et autorisations pour séparer exécution et modification de la définition dans le projet. Un collègue peut lancer un travail préparé avec les entrées exposées, tandis que dépôt, inventaire et références aux identifiants restent configurés dans le modèle. Voir le contrôle d’accès.
Oui. Ajoutez des Survey Variables pour recueillir des valeurs personnalisées comme environnement, version ou référence de maintenance. Les champs intégrés exposent les options de l’outil, comme limite d’hôtes Ansible ou autre branche. Les ingénieurs saisissent les entrées autorisées pour cette exécution sans modifier le modèle enregistré. Voir le formulaire Survey.
Oui. Commencez par un Task Template fonctionnel, puis ajoutez une planification avec expression cron ou intervalle prédéfini. Le playbook ou script réalise correctifs, sauvegarde ou renouvellement ; Semaphore le démarre à l’heure configurée. Chaque occurrence a son état et sa sortie. Découvrir les planifications.
Ouvrez l’historique du modèle pour consulter chaque exécution, son initiateur, son heure de début, son état et sa sortie, erreurs comprises. Ouvrez une exécution pour enquêter plutôt que de vous fier à un message disant que quelqu’un a cliqué sur Exécuter. Les exécutions planifiées apparaissent aussi comme tâches. Découvrir l’historique.
Oui. La REST API peut démarrer un Task Template et une intégration webhook configurée peut le déclencher par un événement entrant. Réutilisez les paramètres enregistrés plutôt que de les dupliquer dans chaque service. Activez les champs appropriés pour les remplacements d’exécution pris en charge. Découvrir API et webhooks.
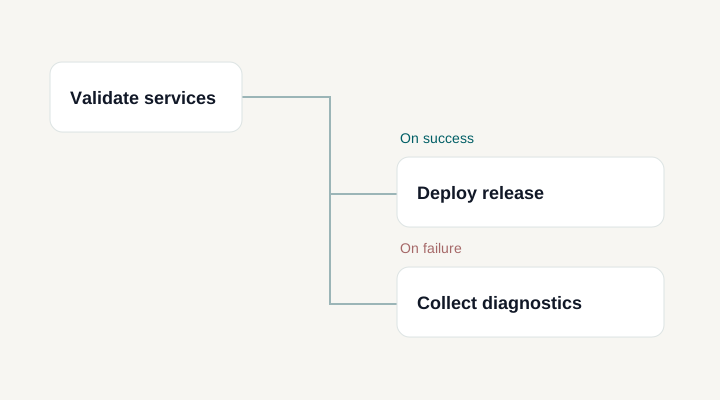
Oui. Les workflows relient des Task Templates existants en une opération plus large avec chemins de réussite et d’échec, approbations et délais. Chaque tâche garde sa configuration et sa sortie. Utilisez un workflow si la procédure nécessite une coordination entre travaux ou une décision humaine. Découvrir les workflows.
Dans Pro, un tag de runner oriente les tâches vers les runners de projet correspondants près des systèmes gérés. Un modèle peut remplacer l’image par défaut pour Docker dans Pro ou Kubernetes dans Enterprise. Le champ d’image ne s’applique pas à l’exécution locale. Découvrir les runners.
Conservez les playbooks et rôles déjà dans Git. Recréez leur contexte dans Semaphore : dépôts, inventaires, identifiants, groupes de variables et Task Templates. C’est une migration de configuration, pas un import automatique AWX. Vérifiez versions Ansible, collections, champs et accès des runners avant de déléguer les travaux. Comparer Semaphore UI et AWX.


